Inicio Blog Página 50

Kaspersky reafirma su compromiso con la ciberseguridad en Colombia

Daniela Álvarez de Lugo, General Manager North of Latin America en Kaspersky.

Kaspersky celebró una jornada con prensa especializada para dar a conocer los principales hallazgos de su última encuesta realizada a 300 líderes empresariales en América Latina de 6 países de la región SOLA (50 de los encuestados son de Colombia). 

Entre los hallazgos clave de este informe se encuentra que la gran parte (93%) de los profesionales de ciberseguridad en Latinoamérica confían en su capacidad actual para identificar eficazmente las ciberamenazas y consideran que su historial de respuesta rápida a incidentes cibernéticos es excelente. A su vez, el estudio demuestra que la implementación de tecnologías en seguridad digital es irregular y desactualizada. 

Según el informe, el 30% de las empresas latinoamericanas no utiliza protección para endpoints (antivirus), mientras que el 44% en la región no cuenta con firewall, ambas medidas básicas de seguridad. En cuanto a soluciones avanzadas para la detección temprana de ataques, poco más de la mitad de las organizaciones en la región (63%) emplea servicios de Threat Intelligence (inteligencia de amenazas), que proporcionan información sobre ataques recientes y posibles riesgos para anticiparse; un cuarto (25%) ha adoptado soluciones de detección y respuesta extendida (XDR); el 31% utiliza soluciones de detección y respuesta en endpoints (EDR); y el 42% usa SIEM, un sistema que correlaciona datos de seguridad para detectar amenazas rápidamente.

Daniela Álvarez de Lugo, General Manager North of Latin America en Kaspersky, señaló que el principal desafío que enfrentan hoy las organizaciones es la falsa sensación de seguridad. “La adopción de tecnologías avanzadas siempre es compleja porque los equipos son pequeños. En este sentido, el 38% de los encuestados mencionó que la complejidad técnica es el principal factor que detiene la implementación. Muchas organizaciones aseguran que ‘están bien así’, incluso cuando reciben tres o cuatro ataques al mes, ya que consideran que sus procesos son suficientes y no ven la necesidad de avanzar. Además, indican que no cuentan con el personal necesario para realizar cambios importantes”, detalló.

«Capacitar al personal en detección de ciberseguridad es clave. No es solo para que tengan miedo, sino para que sepan qué hacer cuando llega un correo sospechoso o un incidente ocurre. Las primeras horas son cruciales para entender y resolver el problema”.

Daniela Álvarez de Lugo, General Manager North of Latin America en Kaspersky.

En referencia a la capacitación de los equipos, la ejecutiva subrayó que las problemáticas de seguridad digital se ven agravadas por la falta de talento. “El 31% de las empresas reconoce que no tiene suficientes especialistas en sus equipos”, afirmó.

Los sectores más afectados

Durante la presentación, Eduardo Chavarro Ovalle, Digital Forensic and Incident Response Group Manager en Kaspersky, señaló que el sector de Gobierno, Educación y Ciencia, y servicios financieros son las verticales más atacadas en el país. 

“En primera instancia, el sector de Gobierno es el más atacado, como ya se ha visto en otros contextos, por ejemplo durante la pandemia. También Educación y Ciencia han mostrado un crecimiento importante en ataques el año pasado”, comentó. Además, mencionó que los entornos educativos son lugares difíciles de controlar. “Los estudiantes aprovechan los espacios de las universidades para estudiar y, sin querer, se convierten en vectores de riesgo. Esto está afectando a la educación y la ciencia para crear modelos que protejan la información que se genera en sus espacios”, agregó. 

Chavarro destacó que estos riesgos no solo se limitan a la educación, sino que también los sectores de servicios se ven afectados. “El malware que se está utilizando no siempre tiene intención inmediata de daño, pero su objetivo es secuestrar información estratégica. Hoy en día, el promedio de ataques son 48 por minuto, lo que se traduce en pérdidas de operación, investigaciones e, incluso, sanciones legales”, detalló.

Por otro lado, el Digital Forensic and Incident Response Group Manager en Kaspersky indicó que el sector financiero también se ve afectado, aunque con un patrón distinto. “Todos los bancos son blanco de atacantes que buscan aprovechar cualquier error humano. Incluso los usuarios entrenados pueden ser víctimas de ataques de phishing: recibir un archivo malicioso o un enlace engañoso puede ser suficiente para comprometer sistemas, aunque el personal siga estrictos protocolos de seguridad. Estos ataques no se limitan al correo corporativo; también pueden llegar a cuentas personales, mensajes de redes sociales o canales externos, y los atacantes utilizan la información robada para acceder a aplicaciones y sistemas críticos”.
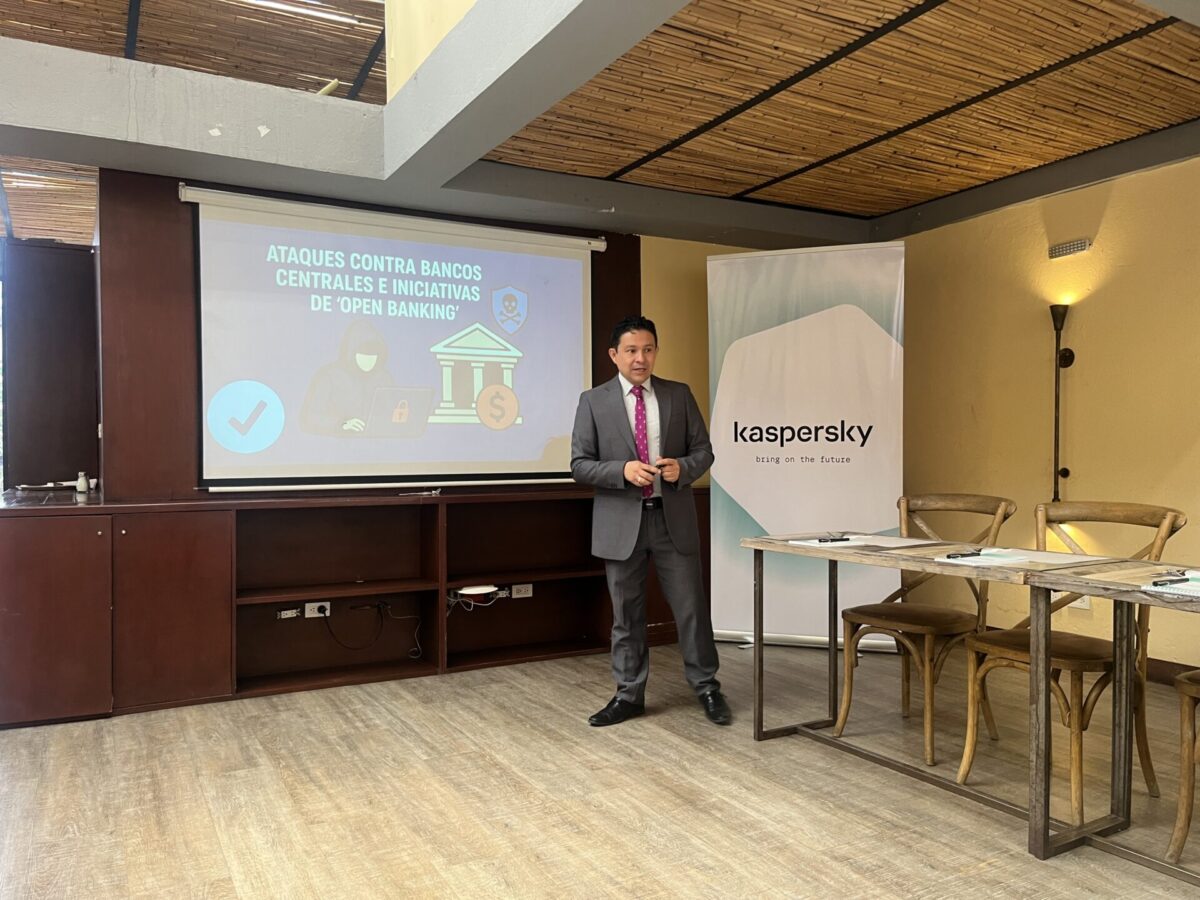
Eduardo Chavarro Ovalle, Digital Forensic and Incident Response Group Manager en Kaspersky.

“Hoy no es un solo canal el que representa riesgo; los ataques se han vuelto muy sofisticados y difíciles de detectar, y en los últimos meses hemos visto casos donde el phishing pasa completamente desapercibido. El esfuerzo que debe hacer un usuario para identificar un ataque es altísimo, y aún así muchos caen, lo que demuestra que el riesgo persiste”.

Eduardo Chavarro Ovalle, Digital Forensic and Incident Response Group Manager en Kaspersky.

Más allá de detallar las distintas verticales que son foco de los ataques, Chavarro comentó que la tendencia de malware que afecta directamente a los sistemas está disminuyendo, mientras que la manipulación del usuario para comprometer la seguridad se ha convertido en el principal vector de ataque. “Es un desafío constante para todas las organizaciones, incluyendo universidades y entidades financieras, donde los ataques hoy superan cualquier predicción anterior y requieren un enfoque integral de seguridad”, indicó.

Recomendaciones 

Para finalizar la jornada, los ejecutivos de Kaspersky compartieron una serie de recomendaciones para fortalecer la ciberresiliencia de las organizaciones, reduciendo el tiempo de respuesta ante incidentes, al mismo tiempo que amplía la capacidad de detección, prevención de amenazas y promueve una cultura de seguridad integrada a la estrategia de negocio.

Las sugerencias se agrupan en tres grandes pilares: Gobernanza y Estrategia, Tecnología e Infraestructura y Capacitación y Recursos Humanos.

Por el lado de Gobernanza y Estrategia, los ejecutivos de Kaspersky recomiendan: 

  • Definir roles y responsabilidades formales para la gobernanza de seguridad.
  • Realizar evaluaciones de riesgo de manera constante, con una periodicidad definida (al menos trimestral).
  • Priorizar medidas fundamentales de protección: gestión de vulnerabilidades, copias de seguridad automatizadas y autenticación multifactor.
  • Incorporar métricas de seguridad y resiliencia en los paneles de desempeño ejecutivo.

Con respecto a Tecnología e Infraestructura, los ejecutivos de la compañía recomiendan: 

  • Incorporar métricas de seguridad y resiliencia en los paneles de desempeño ejecutivo.
  • Integrar nuevas soluciones con sistemas heredados para eliminar brechas de cobertura.
  • Adoptar la automatización en los flujos de detección y respuesta, reduciendo el tiempo de reacción ante incidentes.
  • Implementar un programa estructurado de gestión de vulnerabilidades, con escaneos periódicos, priorización por criticidad y corrección ágil.

Por último, con respecto a la Capacitación y Recursos Humanos, la compañía recomienda:

  • Realizar campañas de concientización continuas y no puntuales sobre phishing, ingeniería social y buenas prácticas digitales.
  • Fomentar certificaciones profesionales y la participación en foros y comunidades especializadas.
  • Promover entrenamientos de crisis y comunicación en incidentes, preparando a ejecutivos y líderes para la toma de decisiones bajo presión y para emitir mensajes consistentes al público interno y externo.
  • Uso de herramientas de Threat Intelligence.

Una de las principales conclusiones de esta jornada es que la ciberseguridad no es un objetivo estático, sino un proceso en constante evolución que requiere visión estratégica, inversión en talento y tecnologías, así como la creación de una cultura que involucre a toda la organización. “Hoy en día, es esencial adoptar un enfoque integral de ciberseguridad que combine gobernanza efectiva, tecnologías adecuadas, infraestructura confiable y capacitación continua, con el fin de fortalecer la resiliencia, anticiparse a las amenazas y minimizar el impacto de los incidentes”, concluyeron los ejecutivos de Kaspersky.

BIWIN lanzó su SSD Predator GM9000 Heatsink con refrigeración activa y velocidades de hasta 14000 MB/s

BIWIN lanzó su SSD Predator GM9000 Heatsink

BIWIN anunció el lanzamiento del SSD Predator GM9000 Heatsink en formato M.2 NVMe 2.0, compatible con PCIe Gen5×4 y disponible en capacidades de hasta 8 TB.

“Nuestro Predator GM9000 Heatsink es un SSD capaz de brindar a los usuarios una velocidad de lectura secuencial de hasta 14000 MB/s y de escritura de hasta 13000 MB/s, junto a un innovador sistema de refrigeración dual que combina disipador de calor y ventilador activo. Estas características aseguran un inicio instantáneo de aplicaciones, carga ultrarrápida de juegos AAA y una capacidad multitarea que se eleva a un nivel extraordinario, todo mientras mantiene temperaturas óptimas incluso bajo cargas de trabajo intensas. Así, se potencian tanto la experiencia de gaming como las tareas profesionales más exigentes”, afirmó Cesar Moyano, Director de ventas regional de BIWIN. Y agregó: “La interfaz PCIe Gen5×4 con protocolo NVMe 2.0 permite aprovechar todo el ancho de banda de las computadoras más modernas para realizar transferencias de datos a velocidades nunca antes vistas. Por eso, este SSD resulta perfecto para gamers competitivos, creadores de contenido profesional y usuarios que demandan el máximo rendimiento sin comprometer la estabilidad térmica”.

El nuevo SSD de BIWIN llega en variantes con capacidades de 1 TB, 2 TB, 4 TB y 8 TB para adaptarse a las necesidades de distintos usuarios. En sus versiones de mayor capacidad permite almacenar grandes bibliotecas de juegos, texturas de alta resolución y capturas de contenido. En tanto, para los profesionales, brinda el espacio necesario para administrar grandes proyectos multimedia o sistemas virtualizados, todo en una única unidad de alto desempeño.

“El GM9000 Heatsink incorpora un sistema de refrigeración térmica de doble capa que ofrece hasta un 23% más de eficiencia de enfriamiento en comparación con el GM9000 estándar. Además, integra caché DRAM independiente de hasta 8 GB y tecnologías de Caché SLC dinámico, que incrementan el rendimiento de manera significativa y ayudan a extender la vida útil. Este diseño de refrigeración activa previene el throttling térmico y permite mantener una performance estable durante sesiones intensas de trabajo o juego”, detalló Cesar Moyano.

El Predator GM9000 Heatsink de BIWIN viene en formato M.2 2280, por lo que se puede utilizar en una amplia variedad de sistemas. Es compatible con motherboards con PCIe 5.0 y CPUs Intel de 13ª-14ª generación, Core Ultra 200S y CPUs AMD Ryzen series 7000/9000, además de ofrecer compatibilidad retroactiva con PCIe 3.0 y PCIe 4.0.

“Nuestro nuevo SSD integra potentes tecnologías como Microsoft DirectStorage, HMB (Host Memory Buffer), Caché SLC, TRIM y ECC para proteger los datos contra corrupción y pérdida durante transferencias de alta velocidad. Este enfoque mejora la integridad de los archivos, por lo que el almacenamiento es más seguro y fiable”, destacó el Director de ventas regional de BIWIN, quien concluyó: “El Predator GM9000 Heatsink ofrece una combinación inigualable de velocidad, capacidad de almacenamiento, refrigeración avanzada y compatibilidad para ser instalado en distintos tipos de equipos. Así, resulta ideal tanto para PCs gamer, estaciones de trabajo profesionales o cualquier sistema donde se busque un rendimiento de élite sin comprometer la estabilidad térmica”.

Más información del SSD Predator GM9000 Heatsink de BIWIN

Sistema de refrigeración dual avanzado

El GM9000 Heatsink integra una solución térmica de doble capa que combina un disipador de calor de alta eficiencia con un ventilador de refrigeración activa, ofreciendo hasta un 23% más de eficiencia de enfriamiento. Este diseño previene el throttling térmico y garantiza rendimiento sostenido en cargas de trabajo intensas, perfecto para gaming prolongado, edición de video profesional y tareas de IA multimodal.

Caché DRAM independiente

El Predator GM9000 Heatsink incluye caché DRAM independiente de hasta 8 GB para acceso rápido y control de tareas, complementada con Caché SLC dinámico que acelera el rendimiento de escritura en ráfagas cortas. Esta arquitectura multinivel reduce la latencia de I/O y optimiza el flujo de datos bajo cargas de trabajo pesadas.

Acceso a software Biwin Intelligence

Para facilitar la gestión del SSD, BIWIN brinda de manera gratuita el software Biwin Intelligence, una plataforma multifuncional que permite realizar pruebas de rendimiento, migración de datos, clonación de unidades y monitoreo en tiempo real del sistema.

Características técnicas del SSD Predator GM9000 Heatsink de 8 TB

Interfaz: PCIe Gen5×4 NVMe 2.0

Factor de forma: M.2 2280

Máxima velocidad de lectura secuencial: 14000 MB/s

Máxima velocidad de escritura secuencial: 13000 MB/s

Lectura aleatoria 4K: hasta 2000K IOPS

Escritura aleatoria 4K: hasta 1600K IOPS

Otras capacidades: 1 TB, 2 TB. 4 TB

Dimensiones: 80 x 22 x 22,94 mm (single side)

Peso: < 65 g

Temperatura de trabajo: 0°C a +70°C

Temperatura de almacenamiento: -40°C a +85°C

MTBF: 1.500.000 horas

Certificaciones: CE, FCC, RoHS, CB, KCC, BSMI, VCCI, RCM, UKCA

Garantía: 5 años o 6400 TBW (lo que ocurra primero)

Kaspersky anticipa para 2026 ciberamenazas financieras impulsadas por IA y un auge de fraudes dirigidos a pagos móviles

Kaspersky (10)

En el informe Kaspersky Security Bulletin: crimeware y amenazas cibernéticas financieras en 2026, los expertos de Kaspersky compartieron su visión sobre la evolución del panorama de ciberseguridad financiera para el 2026. Entre las predicciones más relevantes se encuentra la llegada de una nueva generación de malware impulsado por inteligencia artificial capaz de adaptarse de forma autónoma, modificando su comportamiento según el entorno para evadir defensas o maximizar daños. El reporte también anticipa un aumento de troyanos bancarios distribuidos mediante WhatsApp, un crecimiento en ataques dirigidos a pagos NFC, campañas más sofisticadas de ingeniería social basadas en deepfakes y la aparición de info stealers desarrollados para regiones específicas.

En retrospectiva, Kaspersky destaca cómo las predicciones realizadas para 2025 se cumplieron. Se anticipó el avance de ataques impulsados por IA, el fortalecimiento del ransomware, nuevas amenazas a sistemas de pago, el aumento de ataques a la cadena de suministro, mayor actividad de stealers como Lumma, Vidar y Redline, y la aparición de malware basado en blockchain. Estas tendencias se hicieron visibles durante el año con un malware más automatizado y evasivo, un crecimiento notable del ransomware, que afectó al 12,8% de las organizaciones financieras, ataques inéditos a la cadena de suministro que comprometieron redes de pago, y un uso más extendido de stealers y de blockchain para actividades maliciosas. En total, el sector financiero global enfrentó más de 1,338,357 ataques con troyanos bancarios en 2025.

De cara a 2026, Kaspersky anticipa una transformación de las amenazas financieras:

  • Malware con IA capaz de adaptarse por sí solo: surgirá una nueva generación de malware impulsado por inteligencia artificial que podrá analizar su entorno y cambiar su comportamiento en tiempo real para evadir defensas, infiltrarse mejor o modificar su objetivo. Esto lo hará mucho más difícil de detectar y detener.
  • Troyanos bancarios reescritos para distribuirse por WhatsApp: los grupos criminales modificarán los troyanos bancarios para propagarlos masivamente a través de esta aplicación. Esta técnica aprovechará tanto la enorme base de usuarios de WhatsApp como el hecho de que muchas organizaciones todavía usan banca en línea desde computadoras Windows, donde este tipo de malware funciona con mayor efectividad.
  • Crecimiento de deepfakes y servicios de IA para engaños personalizados: se expandirá el uso de videos y audios falsos generados con IA para suplantar identidades, manipular entrevistas laborales, engañar a empleados o incluso evadir procesos de verificación de identidad (KYC). El mercado clandestino de estas herramientas crecerá significativamente.
  • Aparición de info stealers regionales: surgirán nuevas familias de malware diseñadas para robar información exclusivamente en ciertos países o regiones. Este enfoque hará que los ataques sean más precisos y alimentará la expansión del modelo de malware como servicio (MaaS).
  • Más ataques a pagos NFC: al ser una tecnología cada vez más usada para pagos sin contacto, se verá un aumento de herramientas, técnicas y malware dedicados a comprometer transacciones NFC en distintas modalidades.
  • Evolución del fraude tradicional con nuevos métodos de entrega: aunque el fraude seguirá siendo una amenaza clásica, sus rutas de propagación cambiarán. Los delincuentes adoptarán nuevos servicios y aplicaciones de mensajería para llegar a las víctimas donde pasen más tiempo.
  • Dispositivos preinfectados desde fábrica: continuará el riesgo de dispositivos inteligentes, como teléfonos, TV o aparatos “smart”, vendidos ya infectados con troyanos avanzados como Triada, incluso antes de que el usuario los encienda por primera vez.

“Para 2026 esperamos un salto aún mayor con la aparición de malware con capacidad real de adaptación, fraudes móviles más sofisticados y operaciones digitales que replican estructuras empresariales completas. Este nuevo escenario obliga a las organizaciones a evolucionar al mismo ritmo que los adversarios, fortaleciendo no solo su tecnología, sino también su capacidad analítica, su velocidad de respuesta y la preparación de las personas que integran la primera línea de defensa”, explica Fabio Assolini, Director del Equipo Global de Investigación y Análisis para América Latina en Kaspersky.

Con el ánimo de evitar estas vulnerabilidades, los expertos de Kaspersky recomiendan para los usuarios:

  • Descarga apps solo de tiendas oficiales: Instala aplicaciones únicamente desde Google Play, App Store o la tienda oficial de tu dispositivo para evitar apps falsas que puedan robar tus datos.
  • Apaga el NFC cuando no lo uses: El NFC permite pagar acercando el teléfono o conectar dispositivos rápidamente. Apágalo cuando no lo necesites y usa billeteras o fundas especiales que bloquean conexiones no autorizadas.
  • Revisa tus cuentas y movimientos con frecuencia: Consulta tus estados de cuenta para detectar cargos o movimientos que no reconozcas y actuar de inmediato.
  • Usa protección adicional para tus pagos online: Kaspersky Premium incluye “Safe Money”, una función que te dice si una página de banco o de pago es auténtica y segura antes de que ingreses tus datos. Así evitas caer en páginas falsas creadas para robar contraseñas o tarjetas.

En el caso de las empresas, principalmente las del sector financiero, los expertos de Kaspersky recomiendan:

  • Revisar toda la infraestructura y buscar fallas: Las empresas deben analizar todos sus sistemas y redes para encontrar errores o debilidades que los ciberdelincuentes podrían aprovechar. Es conveniente que expertos externos realicen esta revisión, ya que pueden detectar problemas que pasan desapercibidos internamente.
  • Usar plataformas integradas que vigilen todo a la vez En vez de tener herramientas separadas, es mejor contar con un sistema que pueda detectar ataques rápidamente, analizar lo que está pasando y responder antes de que el daño sea grande

La línea de Kaspersky Next ofrece herramientas que permiten ver amenazas en tiempo real y actuar rápido, incluso en empresas grandes o complejas.

  • Mantenerse actualizado y entrenar al personal: Los delincuentes siempre inventan nuevas formas de atacar, así que las empresas deben mantenerse informadas sobre las amenazas actuales. También es clave entrenar a los empleados regularmente para que reconozcan correos falsos, enlaces peligrosos y otras trampas. Un personal capacitado es una primera barrera de seguridad muy importante.

Luisa Gómez, de Rockwell Automation: “Impulsamos la digitalización para lograr operaciones más inteligentes y sostenibles”

Luisa Gómez, Directora Regional de Andina y Caribe en Rockwell Automation.

La 34° edición de Rockwell Automation Fair, celebrada del 17 al 20 de noviembre en Chicago —Estados Unidos—, no solo se convirtió en el epicentro de las innovaciones industriales, sino también en un espacio donde los ejecutivos de la compañía compartieron sus perspectivas sobre cómo la tecnología impulsa la transformación de las plantas en la región y la estrategia para el próximo año.

Luisa Gómez, quien asumió como Directora Regional de Andina y Caribe en Rockwell Automation en octubre de este año —siendo la primera mujer en ocupar esta posición en la compañía—, señaló que las principales oportunidades para el 2026 se encuentran en comprender cómo adaptar las nuevas tecnologías en los procesos industriales para hacerlos más productivos y eficientes, así como en aprovechar los datos generados en las fábricas para una toma de decisiones más informada.

“Nuestro objetivo es ser una compañía que ayude a los clientes a ser cada día más productivos y sostenibles. Hoy en día, observamos grandes oportunidades para impulsar la adopción de la Inteligencia Artificial (IA) y mejorar las interacciones entre personas y equipos”, comentó. Además, destacó que la información se ha convertido en un elemento clave para la toma de decisiones: “Existe una gran cantidad de datos dentro de las fábricas, pero sin contexto no permiten generar acciones. El desafío actual radica en sacar el máximo provecho a los datos para tomar decisiones más rápidas, inteligentes y en tiempo real, mejorando así los procesos productivos”.

“La sostenibilidad es un imperativo estratégico para todas las compañías. Podemos acompañar a los clientes en la reducción de consumos, eficiencia energética y operaciones más productivas y sostenibles, trabajando junto a partners, integradores y fabricantes para crear soluciones escalables y adaptadas a cada necesidad”.

“Dentro de la compañía tenemos una frase: ‘Lo que no se mide, no se puede controlar. Y lo que no se puede controlar, pues no se mejora’. Por este motivo, nuestro enfoque consiste en acompañar a los clientes durante todo el proceso de adopción de nuevas tecnologías; entendemos que no se trata de un cambio inmediato”, explicó. 

Impulsando la digitalización

En un entorno donde la tecnología redefine los procesos industriales, Rockwell Automation busca ser un aliado estratégico para sus clientes en la transformación de sus plantas. Gómez señaló que, en la región andina —que abarca Colombia, Costa Rica, República Dominicana, Ecuador, El Salvador, Guatemala, Honduras, Panamá, Puerto Rico y Venezuela—, la compañía trabaja para acelerar el proceso de transformación digital de las industrias.

“Contamos con equipos especializados y un portafolio de productos y soluciones que permiten acompañar a nuestros clientes en cada etapa de su transformación. Nuestro enfoque no es únicamente tecnológico, sino también estratégico: buscamos entender las necesidades y prioridades de cada empresa para construir en conjunto soluciones que generen valor tangible desde el inicio”, explicó.

Consultada sobre las necesidades de las organizaciones, Gómez señaló que son específicas para cada compañía y dependen de su grado de madurez digital. “La transformación es un proceso que varía según el nivel de integración tecnológica y la infraestructura existente en cada empresa. Por ejemplo, algunos clientes necesitan primero contextualizar sus datos para implementar funciones de analítica básica o avanzada y así tomar decisiones más informadas sobre su operación. Para otros, el punto de partida puede ser actualizar la base instalada de tecnología en sus líneas de producción, fortalecer su infraestructura de red o consolidar datos que se encuentran dispersos en diferentes áreas”, explicó.

«Dentro de nuestra compañía tenemos con un concepto llamado ‘Bring the Connected Enterprise to Life’, en el que vemos a la tecnología como un habilitador que amplía las posibilidades de las personas y promueve el bienestar. En Colombia, hemos acompañado a muchas industrias clave en sus procesos de digitalización, y ya contamos con casos de éxito que han logrado operaciones más eficientes y competitivas”.

En referencia a la metodología de trabajo, López señaló que la estrategia de Rockwell Automation se basa en desarrollar acciones específicas para cada cliente. “Algunas compañías están más avanzadas por regulaciones, certificaciones o cumpliemientos de estándares, mientras que otras requieren un acompañamiento más profundo. Por este motivo, trabajamos en conjunto con los clientes para crear un roadmap personalizado con múltiples perspectivas, no solo del piso de la planta, que se adapte a las necesidades puntuales”, detalló. 

Por otro lado, Gómez también mencionó que la empresa cuenta con un programa de talentos enfocado en desarrollar a estudiantes y jóvenes profesionales. “En la región andina tenemos el programa Potential Engineers, dirigido a ingenieros que están próximos a graduarse. Ellos ingresan a la compañía para conocer a fondo cómo funciona Rockwell, entender nuestras áreas y participar en proyectos reales”, explicó.

Según Gómez, estos jóvenes apoyan la creación de demostraciones para los centros de experiencia, trabajan en iniciativas de eficiencia para el equipo comercial y desarrollan herramientas que facilitan la interacción entre la fuerza de ventas y los clientes. “Buscamos no solo fortalecer el conocimiento técnico, sino también las competencias que hoy exige la industria. Pasamos de ser simples informadores a convertirnos en socios estratégicos que ayudan a los clientes a aterrizar la tecnología a la realidad de sus operaciones”, afirmó.

Nuevas tecnologías y ciberseguridad 

Las innovaciones tecnológicas, como los gemelos digitales, Edge Computing y la Inteligencia Artificial, están redefiniendo los procesos operativos de las compañías de la región. En este contexto, la Directora Regional de Andina y Caribe en Rockwell Automation señaló que estas herramientas no solo fortalecen la capacidad de simulación y análisis, sino que también permiten integrar la operación con la nube, reducir la latencia, incrementar la seguridad y facilitar la interacción entre las personas y los sistemas de automatización.

“Una de las tecnologías que mayor relevancia ha adquirido es la Inteligencia Artificial. Desde la compañía la estamos incorporando en distintos dispositivos para capturar más datos, entrenar los sistemas y generar información mucho más relevante que facilite la toma de decisiones y mejore la eficiencia de las operaciones”, explicó. “La IA también permite optimizar la interacción entre los operadores y los sistemas de automatización, haciendo que los procesos sean más intuitivos y seguros”, agregó.

Los próximos años, según Gómez, estarán marcados por tres grandes temáticas: la Inteligencia Artificial aplicada a la producción, la seguridad digital de las industrias y la integración de los mundos IT y OT. “Conectar estos dos entornos representa un verdadero desafío. Contamos con experiencia en los pisos de planta y ahora integramos esta experiencia de manera efectiva con las plataformas de TI, los flujos de trabajo corporativos y las arquitecturas que optimizan la operación en su conjunto”, señaló.

En un escenario marcado por constantes amenazas digitales y la creciente sofisticación de los ataques, Gómez subrayó que Rockwell Automation cuenta con una estrategia de seguridad digital consolidada desde hace varios años. “Todos somos potenciales víctimas de ciberataques. Por este motivo, tenemos equipos especializados que acompañan a los clientes para identificar los puntos de vulnerabilidad en sus plantas, diseñar un plan conjunto y evitar la interrupción de sus operaciones”, señaló. Además, explicó que la compañía realiza evaluaciones de la infraestructura de redes de los clientes para comprender su estado actual y definir cómo integrar, dentro de su arquitectura tecnológica, una solución completa de ciberseguridad que garantice operaciones más seguras y robustas.

La última edición de Automation Fair no solo demostró la importancia de conectar los mundos IT y OT, sino que también destacó el papel estratégico del desarrollo del talento y de la protección de las operaciones industriales para impulsar el crecimiento de las fábricas en la región. Con una estrategia enfocada en la innovación, la sostenibilidad y el acompañamiento constante a sus clientes, Rockwell Automation reafirma su compromiso de fortalecer la adopción tecnológica y proyectar el futuro de las operaciones industriales. “Nuestro objetivo es guiar a las empresas en cada etapa de su evolución, ayudándolas a construir operaciones más conectadas, eficientes y preparadas para el futuro”, concluyó Luisa Gómez.

Kingston lidera los envíos de SSD en el canal en 2024, según TrendForce

Geraldine Stack,

Kingston anunció que TrendForce la ha nombrado nuevamente como el principal proveedor de SSDs en el canal durante todo 2024. Según las cifras proporcionadas por TrendForce, Kingston representó un impresionante 36 % de las unidades enviadas a nivel global en 2024.

Kingston se mantuvo como líder en los embarques de SSD en 2024, conservando una sólida ventaja y con un crecimiento en la participación de mercado de 2023. Los resultados colocan a Kingston como líder claro en la producción de SSDs, ya que el segundo lugar representa solo el 13 por ciento del mercado total de canales. Esto se debe en gran medida a la amplia presencia mundial de canales de Kingston, un robusto y completo portafolio de SSD de primer nivel y un soporte al cliente excepcional.

De acuerdo con los más recientes reportes, las ventas a nivel retail de SSD mostraron una débil demanda de los consumidores, así como también un alto porcentaje de computadoras portátiles con SSD integrados en el mercado . Estos factores contribuyeron a una disminución interanual del 14% en los envíos de SSD en canales. Sin embargo, se espera que la creciente integración de la IA en PCs y dispositivos edge impulse la demanda de SSD de alta capacidad y alto rendimiento. Los fabricantes que prioricen la integración técnica avanzada, el desarrollo estratégico de canales y un posicionamiento sólido de marca estarán mejor preparados para capitalizar la próxima ola de crecimiento en el mercado de SSDs.

En 2024, Kingston amplió significativamente su portafolio de SSD con nuevas ofertas en segmentos de cliente, centros de datos, industriales y externos. El lanzamiento del NV3 PCIe 4.0 NVMe SSD con rendimientos PCIe 4×4 NVMe de alta capacidad en un formato compacto, mejoró la gama SSD de nivel de entrada, y para aplicaciones en centros de datos, Kingston lanzó el DC2000B, un SSD PCIe 4.0 NVMe M.2 de alto rendimiento diseñado como disco de arranque interno para servidores de alto volumen en rack.

Además, Kingston presentó el SSD externo XS1000 de color rojo, que ganó el premio Red Dot 2024 al Diseño de Producto. Para completar aún más su cartera, Kingston renovó su línea de unidades industriales de estado sólido diseñadas para fabricantes de sistemas e ingenieros de diseño. Estos SSD de nueva generación ofrecen capacidades de almacenamiento robustas ideales para entornos exigentes como quioscos de autoservicio, señalización digital, robótica, sistemas de punto de venta y videovigilancia.

“Estamos orgullosos de ser reconocidos una vez más como la marca líder de SSD a nivel mundial. Este liderazgo refleja nuestro compromiso de más de 38 años apoyando a los socios de canal entregando soluciones que respondan ágilmente a la demanda y necesidades constantes del mercado en todos los segmentos”, señaló Geraldine Stack, gerente de la unidad de negocio SSD para Latinoamérica. “Agradecemos igualmente la continua preferencia de los clientes empresariales y consumidores en toda la región, esa confianza es la fuerza motivadora que nos impulsa a seguir trabajando estrechamente con nuestros socios para ofrecer la mejor experiencia posible”.

ASRock obtuvo el Primer Premio Nacional en la categoría “Empresa Sobresaliente” de los Premios Yushan de Marca Nacional 2025

Hernan_Chapitel_Director_de_Ventas_para_Latinoamerica_de_ASRock_nueva

ASRock, fabricante de motherboards y tarjetas gráficas, fue galardonada con el Primer Premio Nacional en la categoría “Empresa Sobresaliente” de los Premios Yushan de Marca Nacional 2025 en su 22ª edición. Este premio es uno de los galardones empresariales de marca más importantes y prestigiosos de Taiwán, cuyo objetivo es reconocer a empresas que demuestran excelencia en rendimiento empresarial, investigación y desarrollo innovador, gestión de calidad, servicios de marketing y desarrollo empresarial sostenible.

Chris Lee, Vicepresidente de ASRock, declaró: “Es un gran honor recibir este premio, que no solo representa la mejor validación del enfoque a largo plazo de ASRock en la investigación y desarrollo de tecnología de productos y el posicionamiento en el mercado global, sino que también refleja el alto reconocimiento externo de nuestra capacidad innovadora y valor de marca”. Y agregó: “Desde su fundación, ASRock siempre se ha basado en una profunda capacidad de I+D y estrategias de mercado flexibles, manteniéndose como marca líder en el mercado global de placas base, tarjetas gráficas y mini PCs, expandiendo activamente líneas de productos diversificadas como fuentes de alimentación y monitores para gaming. En el futuro, ASRock continuará perfeccionando su investigación y desarrollo tecnológico y el desarrollo de marca, impulsados por un espíritu innovador, para ofrecer productos de mayor calidad y experiencias excepcionales a usuarios de todo el mundo”.

“El reconocimiento llega en un momento en el que, además del destacado desempeño de su negocio principal, las subsidiarias de ASRock también muestran un fuerte impulso de crecimiento. Entre ellas se encuentran ASRock Rack Inc., dedicada a servidores de propósito general y servidores de IA; ASRock Industrial Computer Corp., enfocada en el sector de computación industrial; y ASJade Technology Inc., comprometida con el desarrollo de tecnología de estaciones de carga y plataformas de gestión energética. Todas ellas han demostrado un rendimiento sobresaliente en sus respectivos campos, expandiendo continuamente el alcance de la marca y su influencia en el mercado”, destacó Hernán Chapitel, Director de Ventas para Latinoamérica de ASRock.

Recibir el primer premio nacional en la categoría “Empresa Sobresaliente” de los Premios Yushan de Marca Nacional simboliza que ASRock ha obtenido una alta valoración por parte de los evaluadores profesionales en aspectos como gestión de marca, innovación de productos, desarrollo sostenible y responsabilidad social corporativa.

En ese sentido, ASRock continúa impulsando la fabricación verde, la reducción de emisiones de carbono y el diseño respetuoso con el medio ambiente, y participa activamente en actividades deportivas y de bienestar social, cumpliendo con su responsabilidad social corporativa.

“En el futuro, ASRock seguirá impulsando el crecimiento de la marca con pensamiento innovador, y a través de productos de calidad y servicios excepcionales, ofrecerá experiencias tecnológicas más inteligentes y eficientes a usuarios globales, avanzando hacia un futuro de prosperidad sostenible”, concluyó Hernán Chapitel.

Cisco celebra tres décadas de operaciones en Colombia

Gonzalo Valverde y Sandra Eslava, de Cisco.

Cisco celebra 30 años de presencia en Colombia. Durante este tiempo, la organización ha fortalecido la infraestructura tecnológica nacional, impulsado el talento digital y acompañado a empresas y entidades públicas en su transición hacia modelos más seguros, eficientes y conectados.

A lo largo de estas tres décadas, la compañía  ha contribuido a la evolución digital de sectores como salud, educación, banca, industria, retail y manufactura. La migración de la telefonía tradicional a la telefonía IP modernizó las comunicaciones corporativas y permitió la adopción de modelos de tecnología como servicio, facilitando operaciones más flexibles y seguras.

El impacto se ha reflejado en redes educativas, plataformas de salud, servicios públicos y entidades gubernamentales. Parte de estos avances ha sido posible gracias al programa Country Digital Acceleration (CDA).

“Celebrar 30 años en Colombia es reconocer que la tecnología puede transformar vidas. Hemos acompañado al país en momentos decisivos y queremos seguir siendo ese aliado que ayuda a cerrar brechas, a formar talento y a construir un futuro más conectado, seguro e inclusivo para todos”, afirmó Sandra Eslava, Country Manager en Cisco Colombia.

Durante el encuentro, los ejecutivos de Cisco destacaron que este crecimiento ha sido posible gracias al ecosistema de canales de la compañía. Además, destacaron que hoy en día, más de 160 partners integran tecnologías de conectividad, seguridad, automatización y nube, ampliando la capacidad de innovación del país y llevando soluciones a todas las regiones.

“El éxito de Cisco en Colombia no se explica solo por nuestra tecnología, sino por el ecosistema de partners que ha crecido con nosotros. Son aliados estratégicos que entienden las necesidades del país y lideran proyectos clave en todos los sectores”, señaló Gonzalo Valverde, Sales Managing Director de Cisco.

Capacitando el talento del futuro

Uno de los hitos más relevantes de este aniversario es la formación del estudiante número 500.000 del programa Cisco Networking Academy (NetAcad), la iniciativa insignia de educación digital de la compañía.

Sandra Eslava, Gerente General en Cisco Colombia.

“El futuro digital de Colombia requiere confianza, visibilidad y una infraestructura capaz de aprender. Nuestro compromiso es seguir acompañando a las organizaciones para que adopten estas tecnologías con seguridad, claridad y el respaldo de un ecosistema que impulsa innovación en cada región del país”.

Sandra Eslava, Country Manager en Cisco Colombia.

NetAcad se ha consolidado como un pilar del ecosistema laboral del país. Durante más de dos décadas ha conectado la formación técnica con oportunidades reales de empleo, llevando habilidades digitales a jóvenes y profesionales de todas las regiones. Sus certificaciones históricas abrieron miles de puertas laborales, y con nuevos contenidos en ciberseguridad, IoT, programación e inteligencia artificial, el programa hoy acelera la empleabilidad y prepara a Colombia para los trabajos del futuro.

IA, seguridad y observabilidad: la visión de futuro

La siguiente fase en el país estará marcada por la integración de Inteligencia Artificial en el corazón de la infraestructura tecnológica. Las redes evolucionarán hacia modelos más autónomos y predictivos, capaces de aprender de su comportamiento y anticipar fallas, mientras que los entornos de colaboración ofrecerán experiencias más intuitivas y adaptadas a las necesidades de usuarios y organizaciones.

Gonzalo Valverde, Director de la región MCR en Cisco Colombia.

“Los canales son esenciales en nuestra estrategia para Colombia. Tenemos relaciones de largo plazo y buscamos protegerlas. Muchos de nuestros socios han crecido y se han regionalizado, lo que fortalece aún más nuestra presencia en el país. Este año lanzamos el programa Cisco 360 para fomentar su especialización y profesionalización, asegurando que nuestro ecosistema siga siendo un activo clave y tenga un impacto cada vez más fuerte en el mercado”.

Gonzalo Valverde, Sales Managing Director de Cisco.

En seguridad, la compañía avanza hacia un modelo que permita identificar riesgos antes de que ocurran. La integración de capacidades de observabilidad —fortalecidas por la reciente adquisición de Splunk— brindará a las organizaciones visibilidad profunda sobre sus aplicaciones, redes y servicios críticos, ayudando a tomar decisiones informadas y a fortalecer la resiliencia digital en sectores estratégicos.

Con 30 años de historia en el mercado local, Cisco reafirma su compromiso con la transformación digital del país, fortaleciendo la infraestructura, impulsando talento y acompañando a empresas y entidades públicas en la adopción de tecnologías que generan impacto a los usuarios.

¿Cómo LOL Educación fortalece la especialización técnica de partners en Latinoamérica e incrementa las oportunidades?

Adriana Leal, Product Manager Education de Licencias OnLine

LOL Educación ha ampliado su portafolio de cursos oficiales, incorporado nuevos fabricantes, y fortalecido la modalidad de aprendizaje flexible, que incluye: opciones virtuales, on-demand e híbridas. Según informa Adriana Leal, Product Manager Education, este desarrollo ha resultado en un aumento en la cantidad de profesionales certificados, convirtiendo a LOL Educación en un aliado educativo del ecosistema tecnológico regional.

La iniciativa está dirigida exclusivamente a canales que forman parte del ecosistema comercial de Licencias Online, a sus clientes finales, al personal técnico que requiere fortalecer su nivel de especialización y a empresas que buscan capacitar a sus equipos o cumplir requisitos de certificación exigidos por los fabricantes.

El valor estratégico para canales y marcas

Para los canales, LOL Educación opera como un habilitador estratégico que eleva las capacidades técnicas internas de sus equipos, prepara a los profesionales para aprobar certificaciones oficiales (necesarias para cumplir programas de partner), mejora la calidad de servicios e implementaciones, e incrementa la competitividad.

Mientras que, para los fabricantes, “contar con LOL Educación significa tener un ecosistema más sólido, con partners mejor preparados para desplegar sus soluciones bajo estándares oficiales”, detalla Leal. “Esto se traduce en una mayor adopción tecnológica, una reducción del riesgo en proyectos y un crecimiento acelerado de sus soluciones en la región».

La formación disponible incluye cursos técnicos oficiales sobre instalación, configuración, administración y soporte. También se ofrecen rutas de certificación y laboratorios prácticos que facilitan un aprendizaje aplicado, buscando aumentar el nivel técnico del canal y permitir que más profesionales consigan certificaciones.

Acceso a formación autorizada y oportunidades de negocio

Un aspecto central de la oferta es el acceso a centros de formación autorizados (ATC) como el que LOL Educación posee para fabricantes como Citrix.“Contar con este acceso significa que los partners reciben formación dictada exclusivamente por instructores certificados, material oficial y actualizado, y preparación directa para las certificaciones oficiales”, explica la ejecutiva y argumenta: “En un contexto donde la falta de talento especializado es un desafío, tener un ATC confiable y regional es una ventaja competitiva”.

En este sentido, la formación oficial impulsa las oportunidades de negocio, permitiendo a los partners acceder a proyectos más complejos y rentables al disponer de personal altamente calificado. Además, destaca la vocera, “pueden ofrecer servicios profesionales certificados que aumentan la confianza del cliente, mejoran los tiempos de implementación y la calidad del soporte”.

“En resumen, LOL Educación no solo forma profesionales: abre puertas de negocio, eleva la competencia técnica y potencia el crecimiento sostenible del canal”, expresa Leal para concluir.

Ciberseguridad: ¿está preparada Sudamérica para la demanda de IA, energía y amenazas digitales?

Schneider Electric (8)

En Sudamérica, la aceleración digital impulsada por la adopción de la nube, el crecimiento de los centros de datos y la explosión de la inteligencia artificial está transformando la forma en que operan empresas e instituciones. Sin embargo, este desarrollo viene acompañado de nuevos riesgos: mayor exposición a ciberataques, sobrecargas energéticas, interrupciones operativas y vulnerabilidades invisibles dentro de la infraestructura crítica. En el Mes de la Ciberseguridad, Schneider Electric advierte que la región Andina enfrenta un escenario desafiante que requiere infraestructuras más inteligentes, automatizadas y resilientes.

Frente a este panorama, es fundamental que las organizaciones refuercen su estrategia de ciberresiliencia desde la infraestructura física hasta el software que sostiene sus operaciones. A continuación, tres recomendaciones clave para fortalecer la continuidad, seguridad y eficiencia en centros de datos y servicios en la nube:

  1. Priorizar el monitoreo inteligente para anticipar fallas antes de que escalen

La visibilidad en tiempo real es el primer paso para fortalecer la ciberseguridad. Muchas interrupciones no se originan en ciberataques, sino en fallas internas no detectadas a tiempo. Según el Uptime Institute (2024), el 70 % de las interrupciones graves en centros de datos están relacionadas con errores de monitoreo o gestión. Esto evidencia que la falta de control y supervisión continua sigue siendo un eslabón débil.

En este contexto, herramientas de gestión basadas en analítica avanzada y software inteligente como EcoStruxure IT permiten identificar anomalías, redistribuir cargas y actuar de manera predictiva. EcoStruxure IT supervisa equipos críticos como UPS, PDUs, sistemas de enfriamiento y otros dispositivos esenciales para la continuidad operativa, integrando análisis predictivo que utiliza datos y algoritmos para anticipar fallos antes de que ocurran. Además, centraliza la gestión de múltiples sitios en una sola plataforma y envía alertas inteligentes en tiempo real sobre eventos que puedan comprometer la disponibilidad, permitiendo actuar con rapidez y precisión.

Aunque no es un firewall ni un antivirus, la plataforma aporta de forma indirecta, pero decisiva, a la ciberseguridad. Protege la infraestructura física evitando que fallos de energía o refrigeración generen vulnerabilidades, incorpora acceso seguro mediante cifrado y autenticación robusta, reduce riesgos operativos al prevenir interrupciones y facilita el cumplimiento de estándares de seguridad y continuidad. En conjunto, EcoStruxure IT fortalece la resiliencia y disponibilidad de la infraestructura, un pilar esencial de cualquier estrategia de ciberseguridad.

Automatizar la detección de riesgos y tener control granular sobre energía, enfriamiento y desempeño reduce significativamente las probabilidades de caída y fortalece la continuidad operativa.

  1. Adoptar automatización para una respuesta inmediata ante amenazas

En centros de datos modernos, reaccionar manualmente ya no es suficiente. La complejidad de las cargas de trabajo, sumada al crecimiento de la IA, requiere sistemas capaces de actuar en segundos. Gartner estima que para 2026, el 75 % de las organizaciones habrá implementado automatización en sus operaciones digitales para reforzar la resiliencia y la seguridad.

La automatización permite que la infraestructura responda de forma autónoma ante fallas eléctricas, cambios térmicos, anomalías en la red o comportamientos sospechosos. Esto garantiza que los servicios críticos se mantengan disponibles incluso ante incidentes imprevistos. En la nube, donde una interrupción puede afectar a millones de usuarios, una reacción automatizada es la mejor defensa frente a amenazas simultáneas.

  1. Blindar la infraestructura física: el eslabón olvidado de la ciberseguridad

Mientras las organizaciones incrementan sus inversiones en ciberseguridad digital, muchas olvidan que también pueden enfrentar problemas en la infraestructura física. Equipos como UPS, sistemas de refrigeración, sensores IoT o redes OT son puntos de entrada críticos. Según IBM Security (2024), el 77 % de las vulnerabilidades en infraestructura crítica involucran activos físicos o híbridos (IT/OT).

“Sudamérica está entrando en una nueva etapa digital, marcada por la IA, la demanda energética y la interconexión masiva. Para aprovechar estas oportunidades sin comprometer la estabilidad operativa, es necesario fortalecer la ciberresiliencia de los centros de datos y de la nube. El monitoreo inteligente, la eficiencia energética, la automatización avanzada y la protección del hardware conforman la hoja de ruta para enfrentar los riesgos emergentes”, afirma Juan Mejía, Gerente Senior de ventas de Software de Schneider Electric.

La ciberseguridad debe extenderse más allá del software tradicional. Una infraestructura física comprometida puede generar desde apagones digitales hasta bloqueos de servicios cloud, afectando directamente la continuidad operativa.

Gert Van Erum, de i3CONNECT: “Buscamos socios estratégicos que se enfoquen en simplificar los procesos y mejorar la experiencia de los usuarios”

Gert Van Erum, Presidente Ejecutivo de i3CONNECT.

La transformación digital es un proceso que está revolucionando la manera en que las personas trabajan y aprenden. En este contexto, i3CONNECT se posiciona como un actor clave para impulsar la adopción de nuevas tecnologías que mejoran la enseñanza, optimizan procesos y abren oportunidades de negocio, apoyándose en un completo portafolio de soluciones y en un sólido ecosistema de socios.

«Nuestra metodología de trabajo no se basa en desarrollar soluciones de manera integral. Trabajamos codo a codo con nuestro ecosistema y buscamos que nuestros productos sean compatibles con otras marcas, para así crear la solución correcta que se adapte a las necesidades de los clientes», comentó Gert Van Erum, Presidente Ejecutivo de i3CONNECT. Además, destacó que uno de los pilares estratégicos de la compañía, tanto al  desarrollar nuevos productos como al forjar relaciones comerciales, es la sostenibilidad.

Dentro de su oferta, la compañía cuenta con pantallas interactivas de última generación, como: la i3CONNECT Elm 2, equipada con Android 14 y certificación Google EDLA, que brinda acceso a un amplio ecosistema de aplicaciones; la i3CONNECT Walnut W1, que permite transformar cualquier pared en una superficie interactiva; el i3SIXTY 3, un display móvil que emula un rotafolio y puede trasladarse fácilmente entre diferentes espacios; y el i3TOUCH Ultra, un panel ultraancho con formato 21:9 y tecnología capacitiva ideal para analizar e interactuar con grandes volúmenes de datos.

Los canales interesados en convertirse en socios de negocios de i3CONNECT pueden contactarse a través de este LINK.

La propuesta se complementa con software propio: i3CONNECT Studio, el interfaz presente en todos los productos de la compañía; i3CONNECT Cortex, que permite administrar y supervisar los dispositivos en cualquier momento y lugar; e i3LEARNHUB, una plataforma de aprendizaje que ayuda a los profesores a digitalizar y adaptar el contenido educativo. Además, la marca ofrece una gama de accesorios que enriquecen la experiencia audiovisual y colaborativa de los usuarios.

«Más allá de utilizar nuestro propio software, sometemos nuestros productos a pruebas exhaustivas y a certificaciones de múltiples estándares de seguridad, garantizando la privacidad y protección de datos de los usuarios”, señaló Van Erum.

“Latinoamérica es un mercado con enormes posibilidades. Gracias a nuestra experiencia en la región, hemos construido relaciones de confianza con los socios a lo largo de todo el ciclo de venta, y creemos que nuestra marca puede aportar un valor significativo”.

«i3CONNECT es una marca que se caracteriza por su enfoque en la sostenibilidad. Prestamos especial atención a cada etapa del ciclo de vida de nuestros productos: desde los materiales empleados en la fabricación, pasando por la logística de entrega, hasta la eficiencia energética y la durabilidad de cada dispositivo. Este compromiso nos permite ofrecer soluciones responsables con el medio ambiente sin comprometer la calidad ni el rendimiento”, comentó, y afirmó: “La sostenibilidad será un elemento fundamental durante los próximos años del mercado de América Latina”.

La importancia de los socios

Para garantizar el correcto desarrollo de las soluciones en el mercado, la estrategia de la compañía —según su Presidente Ejecutivo— se basa en trabajar con distribuidores y resellers seleccionados, enfocándose en aquellos que cuentan con experiencia en sus sectores y que aseguren el acompañamiento a los clientes durante todo el ciclo de venta. “En cada país buscamos entre tres y cinco socios altamente especializados, que comprendan el negocio y puedan aportar valor real a los usuarios finales”, comentó, y agregó: “Todos los canales cuyo foco sea ofrecer soluciones completas e integradas son bienvenidos a trabajar con nosotros”.

“Implementamos un modelo de multidistribución en cada país, basado en asociaciones diferenciadas. La clave es simple: segmentamos los canales según las habilidades de nuestros socios, asegurando oportunidades de negocio para todos”.

Van Erum destacó que los partners juegan un papel central en la estrategia de la compañía: “En i3CONNECT nos enfocamos en reforzar continuamente las alianzas con otras empresas para que los usuarios finales perciban soluciones completamente integradas y globales”.

Otra acción que realiza la compañía para fortalecer su presencia en la región y asegurar la continuidad de las relaciones es el desarrollo de bundles de productos que combinan la propia tecnología de la marca con la de otros fabricantes. “Esta metodología nos permite ofrecer un display interactivo agnóstico que se integra con cámaras, audio y accesorios de distintas marcas para elevar las experiencias”, explicó.

Consultado sobre el perfil de los socios, Van Erum destacó que buscan asociarse con compañías vinculadas al negocio de videocolaboración. “No es necesario que conozcan a fondo los displays interactivos, pero sí que tengan experiencia, ya que esto facilita la integración y el soporte a los clientes. El socio ideal es aquel que, sin concentrar demasiadas marcas de pantallas, cuente con otros componentes que le permitan agregar valor a su oferta”, detalló.

Gracias a su portafolio centrado en la innovación, la sustentabilidad y la flexibilidad para adaptarse a distintas necesidades, y a un ecosistema de socios capacitado y enfocado en generar valor, i3CONNECT reafirma su compromiso de acompañar a las organizaciones en sus transformaciones digitales. “Cualquier empresa que forme parte del negocio de videocolaboración y comparta nuestra visión puede ser un aliado estratégico para nosotros”, concluyó.

Los canales interesados en convertirse en socios de negocios de i3CONNECT pueden contactarse a través de este LINK.