Un reciente análisis de Kaspersky sobre campañas de phishing y estafas detectadas a nivel global reveló que el 88% de los ataques tiene como objetivo obtener credenciales de acceso a distintos servicios en línea. En menor proporción, estas amenazas también buscan hacerse con otro tipo de información, ya que el 9% se enfoca en la recopilación de datos personales, como nombres, direcciones y fechas de nacimiento; mientras que el 2% apunta a información relacionada con tarjetas bancarias.
La información obtenida mediante phishing rara vez se utiliza una sola vez. Las credenciales robadas en distintas campañas suelen agruparse en grandes bases de datos y venderse en mercados de la dark web, en algunos casos por tan solo 50 dólares. Los compradores clasifican y validan estos registros para confirmar si las cuentas siguen activas y pueden reutilizarse en diferentes plataformas.
De acuerdo con Kaspersky Digital Footprint Intelligence, los precios pueden variar significativamente según el tipo de información: desde menos de un dólar por accesos a portales globales de internet, 105 dólares para plataformas de criptomonedas y hasta 350 dólares por accesos a servicios de banca en línea. A su vez, los documentos personales como pasaportes o identificaciones oficiales se comercializan, en promedio, por 15 dólares, con precios influenciados por factores como la antigüedad de la cuenta, el saldo disponible, los métodos de pago vinculados y las configuraciones de seguridad.
A medida que estos conjuntos de datos se enriquecen y combinan, los ciberdelincuentes pueden construir perfiles digitales detallados que posteriormente facilitan ataques dirigidos contra directivos, personal financiero, administradores de TI o personas con activos relevantes o documentos sensibles.
Fabiano Tricarico, Director de Productos para el Consumidor para Américas en Kaspersky, explica:“El análisis realizado por nuestro equipo de investigación, indica que las credenciales representan casi el 90% de los intentos de phishing. Una vez recopilados, los nombres de usuario, contraseñas, números telefónicos y datos personales se agrupan, verifican y comercializan, incluso tiempo después del robo inicial. Combinados con nueva información, incluso datos antiguos pueden facilitar la toma de control de cuentas y ataques dirigidos tanto a personas como a organizaciones”.
Ante este escenario, desde Kaspersky comparten una serie de recomendaciones para reducir los riesgos.
No confiar en enlaces ni archivos adjuntos recibidos por correo electrónico o mensajes y verifica siempre el remitente antes de abrir cualquier contenido.
Revisar cuidadosamente los sitios web antes de ingresar información personal o financiera.
Monitorear constantemente los movimientos bancarios.
Activar la autenticación multifactor siempre que sea posible.
Actuar de inmediato si las credenciales son robadas.
Utilizar soluciones de seguridad.
Adoptar buenas prácticas de seguridad, mantenerse alerta ante posibles engaños y contar con soluciones tecnológicas adecuadas puede marcar la diferencia para evitar que datos personales y financieros terminen en manos de ciberdelincuentes.
Kaspersky presentó su Boletín de Seguridad 2025 centrado en la ciberseguridad del sector retail y de comercio electrónico, donde analiza incidentes reales y las principales tendencias de amenazas que impactaron a los usuarios y a las empresas durante el último año.
Más allá de ofrecer un balance de lo ocurrido en 2025, el informe también sirve como base para anticipar los riesgos que marcarán 2026, ayudando a organizaciones y consumidores a entender qué cambió, qué amenazas se consolidaron y qué nuevos desafíos deben prepararse para enfrentar.
La ciberseguridad en el sector retail y e-commerce en 2025, en cifras:
El 14.41% de los usuarios del sector retail se enfrentó a amenazas web.
El 22.20% de los usuarios del sector retail se enfrentó a amenazas en el dispositivo.
El 8.25% de las empresas de retail y e-commerce sufrió ransomware este año.
Un 152% más de usuarios B2B únicos del sector retail y e-commerce se encontró con detecciones de ransomware en 2025 en comparación con 2023.
Kaspersky identificó 6.7 millones de ataques de phishing dirigidos a usuarios de tiendas online, empresas de reparto y sistemas de pago.
El 50.58 % de estos ataques de phishing se dirigió a tiendas online.
Panorama de la ciberseguridad en retail y e-commerce en 2025:
En 2025, el sector vivió un aumento claro de los riesgos digitales. Las compras online, las apps móviles y los servicios de entrega facilitaron la vida de los usuarios, pero también ampliaron las oportunidades para los ciberdelincuentes. Este contexto ayuda a entender por qué las amenazas fueron más frecuentes y más sofisticadas a lo largo del año.
Apps falsas, incluso en tiendas oficiales: Pedir comida por apps ya es algo normal en nuestra vida diaria. Pero en 2025 quedó claro que ni siquiera descargar una aplicación desde una tienda oficial garantiza que sea segura. Algunas apps aparentan ser legítimas, pero en realidad roban datos personales y financieros de los usuarios.
El ransomware creció con fuerza en el sector B2B: En 2025, el número de usuarios del sector retail y e-commerce que se encontró con ataques de ransomware aumentó un 152% frente a 2023. El mayor crecimiento se dio entre 2024 y 2025, y se debe principalmente a la rápida expansión de una familia de malware llamada Trojan-Ransom.Win32.Dcryptor. Este ransomware se hace pasar por una herramienta legítima (DiskCryptor) y la utiliza para cifrar los discos de las computadoras, dejando a las empresas sin acceso a su información.
El protagonismo del phishing en el comercio online. A pesar de ser una técnica de ataque consolidada, el phishing sigue siendo muy común en el contexto de las compras en línea. De noviembre de 2024 a octubre de 2025, los productos de Kaspersky bloquearon 6,651,955 intentos de acceso a enlaces de phishing dirigidos a usuarios de tiendas online, sistemas de pago y servicios de entrega. De estos intentos, el 50.58 % se dirigía a compradores online, el 27.3 % suplantaba a sistemas de pago y el 22.12 % apuntaba a usuarios de empresas de reparto.
Las temporadas de ventas siguen siendo terreno fértil para los atacantes: Los picos estacionales de compras online ofrecen oportunidades predecibles para escalar ataques centrados en el usuario. Los periodos de alta actividad promocional reducen la vigilancia de los usuarios y permiten que escenarios conocidos de phishing y spam se mezclen con el tráfico legítimo de marketing, aumentando su eficacia.
De cara a 2026, la forma en que las personas compran por internet seguirá cambiando rápidamente, impulsada por la inteligencia artificial y nuevas experiencias digitales. Pero estos avances también traerán nuevos riesgos en privacidad y fraude, que tanto empresas como usuarios deberán tener en cuenta.
Los chatbots ganarán protagonismo en las compras: Cada vez más personas usarán asistentes conversacionales para buscar productos. A diferencia de las búsquedas tradicionales, estos sistemas recogen información más detallada sobre gustos y necesidades, lo que hace que los datos de las conversaciones sean tan sensibles como los de una compra. Esto aumenta el riesgo de uso indebido o exposición de información personal.
Los cambios en impuestos y reglas comerciales también serán usados para estafar: Nuevas tarifas, aranceles y normas de comercio internacional podrían convertirse en excusas para campañas de phishing y tiendas falsas, con promesas de precios demasiado bajos o supuestas exenciones de pagos, afectando sobre todo a pequeños y medianos comercios.
Los asistentes de compra con IA saldrán de las tiendas online: Estos servicios empezarán a integrarse en navegadores, apps y plataformas externas. Aunque facilitan la comparación de precios, también recogen datos del comportamiento del usuario fuera del control directo de las tiendas, lo que crea nuevos riesgos de privacidad y uso poco transparente de la información.
La búsqueda de productos por imágenes abrirá nuevos retos: Subir fotos será cada vez más común para encontrar artículos similares, pero esas imágenes pueden incluir rostros, espacios del hogar o datos visibles como direcciones o números de teléfono. Por eso, la protección de esos contenidos será clave para evitar filtraciones de información personal.
“Estamos viendo un cambio profundo en la forma en que las personas descubren y eligen productos online. En 2025 ya se notó una transición desde las búsquedas simples por palabras clave hacia interacciones más naturales, visuales y conversacionales. Esto significa que los usuarios comparten más información sin darse cuenta, y que las empresas manejan volúmenes de datos cada vez más ricos y delicados. De cara a 2026, el gran desafío no será solo proteger esa información de ataques externos, sino también garantizar que se utilice de forma transparente, responsable y con límites claros. La confianza del consumidor dependerá cada vez más de cómo se gestionen estos datos”, asegura Lisandro Ubiedo, Analista Senior de Seguridad del Equipo Global de Investigación y Análisis de Kaspersky
Para evitar las vulnerabilidades de seguridad en el comercio online, los expertos de Kaspersky recomiendan:
Cuida tu información personal: Comparte solo lo necesario y evita subir fotos o datos sensibles en búsquedas, formularios o chats. Todo lo que haces en línea construye un perfil que puede usarse con fines comerciales y, si no se gestiona bien, también puede quedar expuesto.
Desconfía de ofertas y mensajes inesperados: No hagas clic en enlaces de correos o mensajes que prometen descuentos o alertas de pedidos. Revisa siempre el remitente y entra a la tienda escribiendo tú mismo la dirección web en el navegador. Antes de comprar en un sitio nuevo, busca reseñas y asegúrate de que la página se vea legítima y profesional.
Refuerza tu seguridad digital: Revisa con frecuencia los movimientos de tus tarjetas bancarias para detectar cargos sospechosos y usa una solución integral como Kaspersky Premium, que protege tus operaciones financieras con múltiples capas de seguridad. Además de bloquear malware, fraudes y sitios falsos, incluye protección avanzada para banca y compras en línea, gestión segura de contraseñas y almacenamiento cifrado de datos sensibles, ayudándote a resguardar tus accesos y tu información financiera de forma confiable.
Para las organizaciones de retail y e-commerce, los expertos de Kaspersky recomiendan:
Proteger la infraestructura corporativa frente a una amplia gama de amenazas, incluido el phishing y el ransomware. Utiliza soluciones de la línea Kaspersky Next, que ofrecen protección en tiempo real, visibilidad de amenazas, investigación y capacidades avanzadas de respuesta. Si la empresa carece de personal de ciberseguridad, puede adoptar servicios gestionados como Kaspersky Managed Detection and Response (MDR)y/o Incident Response, que cubren todo el ciclo de gestión de incidentes: desde la identificación de amenazas hasta la protección continua y la remediación.
Oracle anuncia la incorporación de Paulo Ribeiro como Director Senior de Marketing para América Latina. Con esta designación, que reportará directamente a Luiz Meisler, Vicepresidente Ejecutivo de Oracle para Latinoamérica, el ejecutivo pasa a formar parte del equipo de liderazgo regional y será responsable de fortalecer el marketing estratégico, conectando los objetivos del negocio, los clientes y las personas.
Ribeiro cuenta con más de 20 años de experiencia liderando equipos y estrategias de crecimiento en empresas de tecnología y plataformas globales como AWS, WeWork, Wellhub e IBM. A lo largo de su trayectoria, ha participado en iniciativas regionales y globales de posicionamiento estratégico y crecimiento organizacional, basadas en construcción de marca, generación de demanda, transformación digital y eventos de alto impacto.
Dentro del sector, Ribeiro es reconocido por adoptar un estilo de liderazgo centrado en las personas, la generación de impacto positivo y el fomento de una cultura de marketing colaborativa, inclusiva y orientada a los resultados. “El liderazgo se basa en la colaboración, la claridad y en la creación de entornos donde las personas se sientan valoradas, empoderadas y libres para dar lo mejor de sí, mientras construimos resultados para nuestros clientes”, afirma.
Con esta designación, Oracle refuerza su compromiso de contar con un equipo capacitado para impulsar la adopción de la Inteligencia Artificial en la región, con foco en la innovación, el crecimiento sostenible y la generación de valor para clientes y socios.
Esperar largos minutos para ser atendido, repetir el mismo problema una y otra vez y sentir que nadie tiene el contexto completo es el gran desafío del servicio actual y una de las principales frustraciones de los clientes. En un entorno donde la inmediatez es la norma, ofrecer una atención fluida, continua y personalizada se ha convertido en un diferencial competitivo clave para las empresas. Responder a este desafío requiere algo más que sumar canales de contacto; detrás de esta experiencia existe una capa tecnológica que integra llamadas, video y chats en una única plataforma en la nube, permitiendo que la conversación fluya sin interrupciones.
Este modelo, conocido en la industria como Contact Center as a Service (CCaaS) y apoyado en Comunicaciones Unificadas como Servicio (UCaaS), elimina los silos tradicionales y transforma al centro de atención en un sistema integrado, capaz de acompañar al cliente de principio a fin.
Este mercado avanza con fuerza impulsado por la necesidad de actualización y modernización, según los datos de la consultora MarketsandMarkets. Sin embargo, las empresas enfrentan una contradicción: aunque invierten más en tecnología, la satisfacción del cliente no siempre mejora. De acuerdo con el índice CX 2025 de Forrester, el 21% de las marcas globales y el 25% de las estadounidenses han visto caer su calidad de servicio, lo que presiona a las compañías a adoptar soluciones verdaderamente integrales.
Sinergia entre talento y tecnología
Para superar este obstáculo, Fernando Riedel, Especialista de Productos de Voz y Colaboración de Cirion Technologies, señala: «La solución va más allá del software: implica convertir los centros de experiencia en verdaderos nodos de alta productividad. Esto se logra combinando el talento humano con agentes de IA que, a diferencia de los bots tradicionales, tienen la capacidad real de tomar decisiones. No obstante, esta inteligencia, que debe asistir tanto al cliente como al colaborador, solo es viable si se respalda con una infraestructura de data centers, nube y conectividad lo suficientemente ágil y segura para soportarla».
Estos Agentes Virtuales, diseñados para razonar y actuar de forma autónoma, representan uno de los segmentos de mayor crecimiento en la industria. Según proyecciones de MarketsandMarkets, este mercado crecerá a una tasa anual del 46,3% hasta 2030. Su implementación busca resolver problemas complejos al instante en lugar de respuestas programadas. Su impacto es claro: permiten resolver consultas en el primer contacto, reducen la transferencia innecesaria de llamadas y evitan la frustración del usuario.
Plataformas líderes como Zoom ya han integrado esta tecnología con resultados contundentes en sus operaciones de experiencia al cliente. Un caso destacado es el de una empresa que, tras adoptar estas herramientas redujo el abandono de llamadas en un 90%. Además, sus reportes internos indican que los tiempos de espera bajaron drásticamente de 20 minutos a menos de 2, estableciendo un nuevo estándar de eficiencia.
Liderazgo en infraestructura global
Sobre la base técnica que hace posible estos resultados, Riedel profundiza: «Para que esta inteligencia artificial funcione en tiempo real se requiere una autopista digital extremadamente robusta. En este aspecto, el ranking de Center for Applied Internet Data Analysis – CAIDA posiciona a nuestra red en el primer lugar a nivel global entre los proveedores Tier 1. Contamos con aproximadamente 105.000 kilómetros de red propia y conexión a más de 160 centros de datos, lo que garantiza la baja latencia necesaria para que las aplicaciones de voz y video operen con la agilidad que el mercado exige».
El futuro de los centros de experiencia apunta a ese modelo híbrido donde la tecnología potencia al talento humano en lugar de reemplazarlo. Herramientas como el ‘AI Expert Assist’ ahora guían a los agentes en tiempo real, permitiéndoles enfocarse en la empatía y la resolución efectiva, mientras se procesa la información. Esta convergencia es la apuesta definitiva para cerrar la brecha de satisfacción y mantener la lealtad de los usuarios en un entorno exigente.
Según el último informe de Sophos, «The State of Ransomware in Enterprise 2025″, las grandes compañías a nivel global están logrando contener mejor los ataques de ransomware, pero el riesgo sigue siendo alto y cada vez más complejo.
El estudio, realizado en base a una encuesta a más de 1.733 líderes de TI y ciberseguridad de 17 países, demuestra que el 49% de los ataques de ransomware contra empresas con más de mil empleados logró cifrar información, el nivel más bajo registrado en los últimos cinco años. Sin embargo, el 48% de las organizaciones afectadas admitió haber pagado un rescate para recuperar sus datos, lo que confirma que el modelo de extorsión sigue siendo rentable para los ciberdelincuentes.
El ransomware baja el precio y logra que más empresas paguen
Uno de los hallazgos más relevantes del informe es que la exigencia económica de los ataques disminuyó significativamente. En 2025, la demanda promedio de rescate fue de 1.2 millones de dólares, una caída de 56% frente a 2024. Aun así, Sophos advierte que los atacantes están ajustando su estrategia y apostando por montos “más realistas”, especialmente en el rango de 1 a 5 millones de dólares, donde se registró un incremento.
En paralelo, el costo promedio de recuperación tras un ataque cayó 41%, al ubicarse en 1.84 millones de dólares, lo que refleja una mayor madurez en los planes de respuesta y continuidad operativa de las organizaciones.
Más allá de esta baja en los costos, el reporte también señala que las vulnerabilidades explotadas en sistemas siguen siendo la principal causa técnica de los ataques de ransomware en grandes empresas, presentes en 29% de los incidentes. Le siguen el phishing y el robo de credenciales, cada uno con 21%, confirmando que el factor humano continúa siendo un punto crítico en la seguridad corporativa.
A nivel organizacional, 40% de las empresas reconoció que el ataque ocurrió debido a una brecha de seguridad desconocida, mientras que 39% señaló falta de personal o de experiencia especializada para detectar y frenar el incidente a tiempo.
Impacto humano: el costo invisible del ransomware
Más allá de las pérdidas financieras, el informe de Sophos pone el foco en el impacto humano. El 100% de las organizaciones que sufrió cifrado de datos reportó consecuencias directas en sus equipos de TI y ciberseguridad. Entre ellas destacan el aumento de la presión por parte de la alta dirección, mayores niveles de estrés y ansiedad, cambios en las prioridades del equipo e incluso la salida o reemplazo de líderes de área.
Ante este escenario, un dato alentador es que el 96% de las empresas logró recuperar su información, ya sea mediante el pago del rescate, el uso de respaldos o métodos alternativos. Además, la mitad de las organizaciones logró recuperarse en menos de una semana, una mejora notable frente a años anteriores. Sin embargo, Sophos advierte que la disminución en el uso de respaldos –utilizados solo en 53% de los casos, el nivel más bajo en cuatro años– representa un riesgo que las empresas deben atender con urgencia.
Ante este panorama, Sophos recomienda reforzar cuatro pilares fundamentales: prevención, protección, detección y respuesta, y planeación, incluyendo monitoreo 24/7, protección avanzada en endpoints y planes de respuesta bien ensayados.
En diciembre, el startup tecnológico español Zynap cerró una ampliación de su ronda de inversión inicial, lo cual le permite acelerar la entrada en el mercado latinoamericano, de la mano de (al menos inicialmente) tres partners: Biwares, Núcleo Rojo e Insside. Los planes de crecimiento apuntan a los dos países donde ya había comenzado su desembarco indirecto (Argentina y Chile), además de Perú y Colombia. Pero, ¿cuál es la propuesta de valor de este proveedor de soluciones de ciberseguridad? y, no menos importante, ¿cómo es su relación con los partners?
“El objetivo de Zynap es consolidar su presencia en el mercado latinoamericano y ampliar progresivamente su actividad en países como Chile, Argentina, Colombia y Perú, apoyándonos en el conocimiento y la capilaridad local de nuestros socios”, aseguró Vicente Martín, Field CTO de Zynap. La urgencia de esta expansión cobra aún más sentido si se considera la realidad regional: según el informe 2025 del Cost of a Data Breach Report, América Latina sufre un costo promedio de US$ 3.81 millones por cada violación de datos, cifra que, aunque muestra una ligera baja respecto al año anterior, sigue siendo elevada frente al promedio global, y refleja el impacto económico real del cibercrimen para empresas, instituciones y organizaciones en la región.
“Lo que brindamos es una plataforma de orquestación asistida por Inteligencia Artificial, que automatiza cualquier proceso de ciberseguridad —describió Vicente M. Martín, Field CTO de Zynap—. En el mercado hay otras herramientas más enfocadas en automatización de procesos empresariales, o en automatización de IT, pero nuestro foco es la ciberseguridad y todo el espectro de la ciberseguridad. Y no solamente automatizamos operaciones, que sería todo lo que tiene que englobar un SOC, sino que también automatizamos una serie de procesos que están un poquito por fuera de lo que es la infraestructura de cliente. Automatizamos procesos de Threat Intelligence para que sean el contexto de las operaciones de seguridad. Porque lo importante no es solamente actuar o detectar, sino intentar anticiparnos a lo que puede afectarnos, y automatizamos generar los procesos de seguridad preventiva”.
Existe una oportunidad en el mercado para este perfil de soluciones, según Gartner. Para 2028, los analistas predicen que más de la mitad de las empresas utilizarán plataformas de seguridad de IA, frente a menos del 10% en la actualidad. Esta curva de adopción exponencial refleja una comprensión cada vez mayor: a medida que las organizaciones integran la IA en los flujos de trabajo, las interacciones con los clientes y la toma de decisiones centrales, la superficie de ataque está cambiando fundamentalmente. El corolario es que las arquitecturas de seguridad existentes (construidas en torno a terminales, identidades y redes) no fueron diseñadas para lidiar con amenazas como la inyección rápida, la fuga de datos a través de LLM, la IA en la sombra o agentes de IA no autorizados que toman decisiones no autorizadas.
“Ahora mismo hay muchas soluciones que hablan de detección y respuesta —amplía Martín—. Creemos que la ´detección y respuesta´ está siendo superada porque ahora tenemos atacantes utilizando IA y automatización:ellos atacan a velocidad de máquina. En ese modelo, lo que podemos hacer, a lo sumo, es correr detrás de la detección, porque una vez que la detección da positivo es que ya estamos comprometidos. En función de eso, lo que nosotros intentamos es bajar ese tiempo de respuesta. Ir un poquito más atrás para orquestar labores de seguridad preventiva. En definitiva, somos más que una herramienta de remediación: nuestro foco está en anticiparnos”.
Consultado sobre el ecosistema de vendors con el que hoy se integra la plataforma de Zynap, Martín aclara: “Lo que hacemos es posicionarnos como un cerebro operativo. Nosotros nos colocamos por encima de todas las herramientas”. Esto ayuda a las empresas a combatir la creciente fragmentación de las herramientas que actualmente existen en el mercado. “Dependiendo del stack tecnológico del cliente, lo que intentamos es posicionarnos sobre ese stack tecnológico, conectándonos a los EDR, a los SIEM… a todas estas plataformas”. De hecho, y aunque Zynap tiene su propia capacidad de threat intelligence, puede aprovechar cabalmente las de terceras partes que el cliente ya esté empleando. Así, la plataforma se mantiene agnóstica y abierta.
“Hay dos cosas que nos dan ventaja competitiva. La primera es la utilización de Inteligencia de Amenazas. Herramientas de automatización en el mercado existen, pero que traten la Inteligencia de Amenazas como la tratamos nosotros, no. Y dos, cuando hablamos también de esa parte de pentesting, lo que aportamos es la posibilidad de utilizar herramientas a las que por lo general no se puede acceder sin intervención humana. Incluimos esas herramientas en la plataforma para que se puedan poner dentro de los flujos (workflows) y, cuando esas máquinas se quieren ejecutar, nosotros ponemos la infraestructura necesaria para que puedan hacerlo”, añade el ejecutivo de Zynap.
Dos opciones para llegar al cliente
Hoy Zynap llega al mercado de la mano de partners de consultoría como los arriba mencionados, que ofrecen servicios de ciberseguridad que incorporan las capacidades ofrecidas por la plataforma impulsada por IA. Pero existen otros clientes de gran tamaño (como gobiernos estatales y grandes bancos) que tienen sus propios SOCs. A ellos, Zynap llega a través de un canal de reventa de licencias. Este canal es one tier (no hay distribuidor mayorista de por medio).
«Lo que brindamos es una plataforma de orquestación asistida por Inteligencia Artificial, que automatiza cualquier proceso de ciberseguridad. En el mercado hay otras herramientas más enfocadas en automatización de procesos empresariales, o en automatización de IT, pero nuestro foco es la ciberseguridad y todo el espectro de la ciberseguridad».
Vicente M. Martín, Field CTO de Zynap.
Sobre los proveedores de servicios de seguridad, Martín reflexionó: “El principal mercado que nosotros tenemos como objetivo es precisamente el de los prestadores de servicios de seguridad. Ese prestador tiene una serie de problemas muy claros. Por un lado, tiene un problema de velocidad. Evidentemente tienen que responder con el mismo nivel de quienes lo están atacando. Los atacantes utilizan IA, automatizaciones… y en este juego siempre vamos un poquito por detrás, puesto que el presupuesto de los atacantes es mayor que el de los defensores. Lo segundo es que tienen un problema con el talento profesional”. Esto se traduce en dos cuestiones: la primera, que no tengan o que no puedan contratar esos talentos escasos, la otra es que los tengan pero haciendo tareas de poco valor. Las capacidades de orquestación con IA y de automatización que brinda Zynap contribuyen a mitigar los efectos en ambos sentidos.
Expansión regional
“Con la primera parte de la inversión-semilla, lanzamos la herramienta, la dispusimos tecnológicamente y empezamos a abordar los primeros mercados. Arrancamos por esos mercados que conocíamos, evidentemente el mercado español, para luego poner un pie en América Latina. Debido a nuestra historia en la industria, teníamos muy buenas relaciones con algunos países. Elegimos a Chile y la Argentina como los primeros para saber cuál era el nivel de aceptación u oportunidad del nuestro producto en función del nivel de madurez de ciberseguridad que ellos tenían”, recordó el Field CTO de Zynap.
El plan, a partir de lo obtenido en la segunda vuelta, es continuar con esa expansión. “Ya estamos hablando con algunos partners puntuales que nos ayudan en la región, y lo que haremos es apoyarlos en el desarrollo del negocio que se haga en América Latina. Nuestra presencia en cada uno de esos países será a través de los partners, pero también apostaremos desde el punto de vista del marketing, la inversión en eventos… e iremos creciendo poco a poco”, agregó Martín.
“Estamos buscando más partners —dijo el ejecutivo—, pero no somos un EDR, ni somos una herramienta de puesto de trabajo con un perfil masivo. Necesitamos prestadores de servicios de seguridad que tengan un alto nivel de madurez tecnológica, con los que podamos establecer una relación de mucha confianza”. Como se dijo, Zynap planea atacar, por un lado, la oportunidad que hay en prestadores de servicios y, particularmente, MSSPs que emplean esta plataforma para sus propios servicios. Paralelamente, están las grandes empresas que operan sus propios SOCs.
Como suele pasar en las empresas emergentes que se extienden a otras latitudes, por ahora los ejecutivos están bajando desde España a los distintos países de Latinoamérica, cada mes o mes y medio, para tomar contacto con partners y clientes. Martín explicó que Zynap ya está generando un equipo comercial específico para América Latina, que será el que dé soporte, respetando los horarios locales, a las nuevas operaciones.
Acer anunció una nueva y completa línea de computadoras de escritorio Veriton para empresas, que incluye modelos All-in-One (AIO), Large Tower y AI Mini Workstation, diseñadas para impulsar la productividad y la creatividad en un contexto de crecientes exigencias empresariales.
Acer Veriton RA100 AI Mini Workstation es la nueva PC Copilot+ impulsada por procesadores AMD Ryzen AI Max+ 395, que ofrece a prosumers, creadores y gamers un rendimiento avanzado en Inteligencia Artificial (IA) y experiencias de IA únicas en Windows11. Equipada con gráficos AMD Radeon 8060S, 50 TOPS de NPU y 60 TFLOPS, este modelo es capaz de manejar hasta 120 mil millones de parámetros, ideal para cargas de trabajo exigentes como la ejecución de modelos de IA locales, IA generativa, diseño 3D y creación de contenido.
Su memoria de cuatro canales de hasta 128 GB LPDDR5X y su almacenamiento ultrarrápido de hasta 4 TB en SSD M.2 2280 garantizan una multitarea fluida y un rendimiento confiable en aplicaciones demandantes. Diseñada para la creatividad impulsada por IA, la Acer Veriton RA100 acelera el diseño 3D y simplifica el trabajo de profesionales que desarrollan e implementan modelos de lenguaje locales (LLM), aplicaciones de IA generativa o que editan y renderizan activos de alta resolución. Su rendimiento optimizado para IA también soporta tareas de diseño, programación y gaming ligero.
Por su parte, las Acer Veriton Vero 4000 (VVZ4734G/VVZ4734GT) y 6000 (VVZ6734G/VVZ6734GT) All-in-One combinan un sólido rendimiento de IA con seguridad avanzada y gestión eficiente, todo en un diseño elegante y ecológico pensado para los entornos laborales modernos.
Ambos modelos están impulsados por procesadores Intel Core Ultra Serie 2, con hasta 64 GB de memoria DDR5 y hasta 2 TB de almacenamiento SSD PCIe Gen 4, ofreciendo una experiencia fluida y altamente responsiva. El modelo Veriton Vero 4000 AIO integra Intel Graphics, mientras que el Veriton Vero 6000 añade Intel vPro, proporcionando mayor seguridad, capacidades de gestión remota para los departamentos de TI y un mejor desempeño y estabilidad para los usuarios empresariales.
Ambos equipos cuentan con una pantalla táctil Full HD de 23.8 pulgadas (1920 × 1080) con frecuencia de actualización de 144 Hz y 250 nits de brillo. Su soporte ergonómico y compatibilidad con VESA permiten configuraciones de trabajo flexibles. Además, para la colaboración híbrida, incorporan una cámara infrarroja de 5.0 MP con obturador de privacidad, altavoces estéreo integrados y Acer PurifiedVoice, que garantiza audio claro en reuniones. Estos dispositivos han sido probados bajo el estándar MIL-STD 810H y cuentan con certificaciones EPEAT Gold, TCO y Energy Star 9.0, asegurando durabilidad, eficiencia energética y confiabilidad.
En materia de seguridad, incluyen Trusted Platform Module (TPM) 2.0 y ranura Kensington. Fabricados con materiales reciclados posconsumo y enviados en empaques 100 % reciclables, los Acer Veriton Vero reflejan el compromiso de Acer con la sostenibilidad y el diseño circular.
La Acer Veriton 2000 Large Tower está pensada para la creación de contenido y productividad diaria. Impulsada por procesadores Intel Core Ultra 9 Serie 2 y GPUs NVIDIA GeForce RTX 5080, este modelo es una PC de alto rendimiento diseñada para optimizar la creación de contenido asistida por IA y la productividad diaria en las pequeñas y medianas empresas.
Basadas en NVIDIA Blackwell, las GPUs GeForce RTX Serie 50 ofrecen capacidades revolucionarias tanto para gamers como para creadores, con un nivel masivo de potencia en IA, nuevas experiencias visuales y gráficos de última generación. Con NVIDIA DLSS 4, es posible multiplicar el rendimiento, generar imágenes a velocidades sin precedentes y potenciar la creatividad con NVIDIA Studio.
La GeForce RTX 5080 ofrece 1,801 AI TOPS, permitiendo tareas de IA, modelado, creación de contenido, renderizado y edición con total fluidez. El equipo admite hasta 64 GB de memoria DDR5 de doble canal y hasta 2 TB de almacenamiento SSD M.2 2280 PCIe Gen 4, facilitando la gestión de grandes archivos multimedia y reduciendo los tiempos de carga de proyectos. Gracias a AcerSense, este modelo puede gestionarse con mínimo soporte de TI, mediante una aplicación intuitiva que centraliza la administración, monitoreo, mantenimiento, diagnósticos y actualizaciones.
Las Pequeñas y Medianas Empresas (PyMEs) cuentan con un euqipo específico: Acer Vertion 2000 All-in-One, impulsada por procesadores Intel Core Ultra 7 Serie 2 con Intel Graphics, hasta 64 GB de memoria DDR5 y 1 TB de almacenamiento SSD, ofreciendo un rendimiento ágil para las tareas empresariales diarias.
Cuenta con una pantalla Full HD de 23.8 pulgadas (1920 × 1080), 250 nits de brillo y relación de aspecto 16:9, compatible con montaje VESA para una instalación flexible en oficinas o kioscos. El panel es ajustable en inclinación, facilitando su uso en reuniones y presentaciones.
Pensada para el trabajo híbrido, esta AIO incorpora Windows 11 Pro, que protege frente a amenazas de ciberseguridad emergentes. Los datos sensibles están resguardados mediante TPM 2.0 y una ranura de seguridad Kensington, proporcionando protección a nivel de hardware y seguridad física en entornos compartidos o públicos.
Con esta nueva familia de equipos, Acer refuerza su compromiso de ofrecer soluciones de alto rendimiento, seguras y sostenibles para todo tipo de empresas.
Aiper es una marca especializada en robots de limpieza autónomos, sobre todo de piscinas, que Latamly Groupcomenzó a trabajar hace tres años. “En su momento vimos en ellos una propuesta de valor que nos encantó, porque es una marca que busca avances tecnológicos continuos para mejorar no solo el estilo de vida de las personas, sino para que éstas aprovechen mejor el tiempo”, explicó Manuel Arce, CRO de Latamly Group.
En este orden, los robots de Aiper apuntan a encargarse de las tareas de limpieza o mantenimiento relacionadas con esos espacios donde la familia o los amigos comparten sus momentos especiales (como piscinas y jardines), a fin de que las personas puedan disfrutarlos sin verse obligadas a hacer todo el trabajo previo necesario para que esos espacios sean realmente disfrutables.
GALERIA AIPER
1 de 5
“Hoy existe mucha tecnología para mejorar esos procesos. Aiper mezcló todo esto para dar una propuesta de valor súper interesante, con una calidad certificada y a un precio muy razonable en relación con lo que había en el mercado, que era muy poco. En materia de robots de piscinas, hace algunos años apareció toda la tecnología cableada, que al final era complicada. Para su despliegue requería de ciertas instalaciones, lo cual insumía mucho tiempo (al punto que algunos preferían hacer ellos mismos la limpieza manualmente). Aiper rompió esa barrera con la tecnología inalámbrica, y hoy ya están trayendo toda la tecnología de Inteligencia Artificial para que el proceso de mantenimiento de la pileta sea prácticamente autónomo, y la gente tenga muy pocos puntos de contacto con el producto. Es decir, que puedas dejar totalmente solo al robot para que se ocupe íntegramente de todo el mantenimiento de la pileta”, anunció Arce.
Team de Aiper en CES 2026
Vale recordar que, en el marco del CES 2026, dos modelos de Aiper fueron reconocidos en el marco del Innovation Award Honoree (marcando así su cuarto año de premiaciones en la feria de Las Vegas). Por un lado, la Scuba V3 Ultra, que es el primer robot limpiapiscinas con IA Cognitiva 6 en 1 del mundo, capaz de analizar las condiciones de la piscina antes de limpiar y priorizar la recogida de residuos en la superficie ante tormentas inminentes. Este año también fue reconocido el EcoSurfer Senti: el primer skimmer (limpiador de superficie) alimentado por energía solar que utiliza visión artificial para identificar residuos y monitorea en tiempo real la calidad del agua (pH, cloro y temperatura).
Funcionalidad e inteligencia al servicio de la autonomía
“La línea X de Aiper fue lanzada el año pasado como algo súper innovador, porque era un producto con muy buenas características, que hacía varias cosas. Por un lado, tenía mucha autonomía de batería. Además, podía limpiar paredes, piso de la piscina. El robot podía salir él mismo de la pileta, o sea que no hacía falta ningún dispositivo para sacarlo del agua. Y le habían agregado la posibilidad de que funcione también como skimmer, es decir, que limpia la parte alta de la piscina, funcionando como un skimmer móvil. Todo en un solo producto”, detalló Arce.
«Hoy existe mucha tecnología para mejorar esos procesos. Aiper mezcló todo esto para dar una propuesta de valor súper interesante, con una calidad certificada y a un precio muy razonable en relación con lo que había en el mercado…»
Manuel Arce, CRO de Latamly Group.
Este año, aclaró el ejecutivo, “se mejoró la línea X (alta), y también la línea media (identificada con la letra S) en una versión 3, que agrega a todos esos productos cámaras con inteligencia artificial. Además, se puede tener el producto dentro de la piscina siete días (los modelos S) y hasta 15 días seguidos (modelos X). No utilizan toda la batería de golpe, la van dosificando y solamente interactúan con la piscina en el lugar y en el momento en que se necesita”.
Este año, se agrega a la oferta la base de carga eléctrica, donde ciertos modelos del producto también tienen la posibilidad de descargar/autolimpiarse.
Cuando el canal tecnológico vende estilo de vida
Con el hogar inteligente y la internet de las Cosas devenida en domótica abierta y masiva, el canal típico de TI para consumo comenzó a introducir nuevas categorías en su portafolio, como los robots limpiapiscinas de Aiper, o los cortacésped inalámbricos e inteligentes de Anthbot (marcas de Latamly representa). ¿De qué manera debería encarar estas ventas ese canal de TI?
“Creo que, en primer lugar, el consumidor final hoy está entendiendo que su tiempo vale mucho. Al tener la posibilidad tecnológica de delegar todas esas tareas del hogar en la robótica y la Inteligencia Artificial, el consumidor ya lo está buscando. Para nosotros es simple: hacer coincidir la necesidad del consumidor y la propuesta que les acercamos”, admitió Arce, quien describió ese proceso de “matcheo” como “una tarea compleja”.
Team de Anthbot en la feria tecnológica organizada por CTA.
“Estamos confiados en que, al existir esta necesidad latente en el mercado, podemos acercar a ese canal al consumidor final, a través de nuestros partners y de nosotros mismos, a través de la capacitación y de la venta online, que es cada vez más fuerte”, comentó el ejecutivo de Latamly.
Esta oportunidad ha demostrado ser rentable en los últimos tiempos. “En estos tres años nunca paró de crecer. En 2025 realmente fue impresionante el market share que logramos con Aiper, que replicó lo que viene sucediendo en otros lados del mundo. Este año los ingresos están entre un 60% y un 70% más alto que el año pasado, y eso nos da mucha esperanza en que los años siguientes van a ser superadores”, adelantó Arce, para quien la marca evolucionó al incorporar Inteligencia Artificial. “Yo creo que lo que buscan todos estos productos es mejorar la eficiencia a la hora de resolver las tareas que deben hacer, y a la vez reducir el contacto del usuario con el producto, o sea que el robot sea mucho más autónomo”.
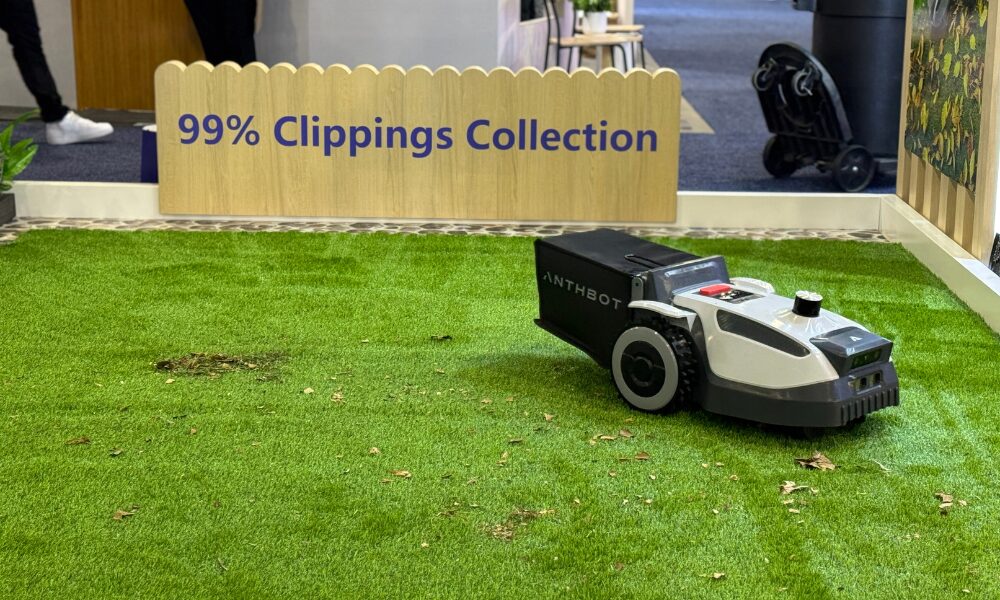
La innovación no sólo se da en el ámbito de Aiper. “Con Anthbot revolucionamos también el mercado, porque le acercamos un robot cortacésped que funciona sin necesidad de ponerle un cerco perimetral, basta con una antena RTK que le da cierta autonomía y mayor precisión (porque tiene IA incorporada). El dispositivo no sólo mapea la zona donde debe trabajar, sino que también puede previsualizar los elementos que hay dentro de un jardín para ser mucho más preciso en el corte, e inclusive por seguridad (para no interactuar con animales o con plantas que uno tiene en el jardín)”, aclaró Arce.
GALERIA ANTHBOT
1 de 5
“Y este año ya se incorporó también la posibilidad de una antena satelital, lo que aumenta su independencia de otros sistemas de comunicación, garantizando la posibilidad de que trabaje 100% remotamente respecto de su usuario”, comentó el ejecutivo. En este orden, la tendencia es que el agregado de IA suma autonomía a los robots, pero también más eficiencia, precisión e independencia del contacto con humanos. “En otras palabras, los robots resuelven prácticamente todo el proceso de limpieza y mantenimiento, y nos dan tiempo para disfrutar de nuestros espacios favoritos dentro del hogar”.
Tras completar la adquisición de Securiti AI, en diciembre, Veeam arrancó el 2026 con la compra de Object First: uno de sus partners de storage, cuya propuesta de valor es ofrecer de manera local almacenamiento inmutable. Vale recordar que la adquirida fue lanzada al mercado en 2022 por los fundadores de Veeam, Ratmir Timashev y Andrei Baronov, con el objetivo de proporcionar soluciones de almacenamiento inmutable («Out-of-the-Box Immutability» / Ootbi) diseñadas específicamente para proteger los datos de los usuarios de Veeam contra ataques de ransomware.
“Podemos confirmar la exitosa adquisición de Object First por parte de Veeam —reconocieron desde la compañía—. Muchos clientes buscan la simplicidad de un único proveedor para un dispositivo de backup de destino inmutable y listo para usar que combine hardware y software. Object First permite a Veeam ofrecer una solución preintegrada y fácil de implementar que complementa nuestro ecosistema de socios existente”.
“Veeam Data Cloud Vault es el producto de mayor crecimiento en la historia de Veeam, ya que simplifica la experiencia de los clientes que necesitan un proveedor único, simple y seguro. Con Object First, ampliamos ese mismo valor localmente, a la vez que mantenemos un ecosistema de hardware abierto, lo que permite a los clientes elegir entre simplicidad, soluciones de primera clase o una combinación de ambas, según sus necesidades y plazos”, explicaron desde Veeam, y recalcaron: “Nuestra estrategia sigue siendo la misma: priorizamos el software y los socios, lo que permite a nuestros clientes implementar soluciones de Veeam donde y como quieran”.
La solución de Object First, llamada Ootbi (que puede traducirse como “Inmutabilidad Fuera de la Caja”) fue diseñada para abordar las demandas del mercado que otras soluciones no satisfacen. Asegura la recuperación con almacenamiento de respaldo seguro, simple y potente, diseñado específicamente para Veeam. El dispositivo puede ser instalado en rack, apilado y alimentado en quince minutos, según sus responsables, sin necesidad de experiencia en seguridad.
Analstas de la industria explicaron que, una vez concretada la operación, el ecosistema de Veeam podrá esperar de ambas organizaciones:
Una integración más profunda con Veeam Data Platform.
Soporte unificado (ya no es necesario hacer malabarismos con varios proveedores).
Innovación más rápida.
Object First está dirigido por el Director Ejecutivo David Bennet, un veterano de la tecnología de almacenamiento que anteriormente se desempeñó como presidente y director ejecutivo de Axcient. A pesar de distintas confirmaciones extraoficiales de la operación, aún resta que Veeam y Object First la comuniquen oficialmente.
Kevin Kennedy, Vicepresidente de Éxito del Ecosistema de Socios Global y de las Américas en Red Hat.
RedHat anunció una serie de actualizaciones en su programa de partners destinadas a simplificar la experencia de los socios, ofrecer mayor previsibilidad y potenciar la rentabilidad a lo largo de todo el ciclo de vida del negocio.
Con estas mejoras, Red Hat presenta un marco que prioriza la conversión y busca impulsar resultados sostenibles para sus partners en áreas clave. “Al invertir activamente en programas de partners, incentivos y herramientas digitales, podemos facilitar un crecimiento acelerado, reducir la fricción y ampliar el alcance del mercado, promoviendo así el éxito colectivo”, señaló Kevin Kennedy, Vicepresidente de Éxito del Ecosistema de Socios Global y de las Américas en Red Hat.
Las últimas innovaciones ofrecen:
Incentivos predecibles y rentables: uno de los principales avances se centra en la estrategia de estímulos, que evoluciona de un modelo basado en reembolsos hacia recompensas más predecibles y alineadas con la inversión de los socios. Los nuevos incentivos reconocen actividades relevantes en distintas etapas del ciclo de vida del cliente, incluyendo iniciativas de preventa como talleres y evaluaciones, y funcionan de manera independiente de los tradicionales Fondos de Desarrollo de Mercado (FDM), reduciendo la necesidad de inversión inicial por parte de los partners. Red Hat también amplió los esquemas de descuentos y registro de acuerdos para abarcar otras vías de venta indirectas. Esta medida incrementa la elegibilidad de los socios para acceder a incentivos y refuerza la protección de los acuerdos, brindando mayor previsibilidad y confianza en las relaciones comerciales. En línea con las prioridades estratégicas de la compañía, los incentivos incorporan ahora áreas de crecimiento como servicios de aplicaciones e inteligencia artificial, junto con soluciones clave como Red Hat Enterprise Linux, Red Hat OpenShift y Ansible Automation Platform.
Reconocimiento y crecimiento para modelos de negocio modernos: en materia de reconocimiento y crecimiento, la estructura del programa continúa adaptándose a modelos de negocio modernos. Por este motivo, Red Hat anticipó un nuevo módulo de nube para los Proveedores de Servicios y Nube Certificados (CCSP), previsto para finales de este año, que introduce un cambio relevante en el sistema de puntuación al centrarse en los Ingresos Anuales Recurrentes (ARR), en lugar de las reservas tradicionales. El Programa de Socios Especializados también se fortalece con la implementación de un proceso de postulación abierto, que reemplaza el sistema de nominación anterior y permite a los partners postularse de forma autónoma.
Más autonomía y eficiencia para los socios: la compañía avanza en la transformación digital del Portal de Socios, incorporando mejoras orientadas a la eficiencia y la autonomía. Entre las principales novedades se destacan la asignación automática de créditos para actividades de marketing y generación de demanda aprobadas para financiación mediante FDM, flujos de inscripción digitales más consistentes en todos los módulos del programa y una ampliación de permisos para los usuarios socios, que mejora la visibilidad y el control sobre oportunidades, desempeño y acumulación de puntos.
“Con estas actualizaciones, desde Red Hat reforzamos nuestro compromiso de consolidar un ecosistema de socios sólido, innovador y rentable, preparado para impulsar el crecimiento en tecnologías de código abierto y acompañar a las organizaciones en la próxima generación de TI”, comentó Paulo Ceschin, Director del ecosistema de partners de Red Hat Latinoamérica.
Estas iniciativas reflejan la visión de Red Hat de construir un ecosistema de partners más ágil y orientado a resultados, en el que la colaboración y la innovación sean los principales motores de crecimiento. Al alinear incentivos, reconocimiento y herramientas digitales con las nuevas dinámicas del mercado, la compañía busca empoderar a sus socios para que puedan escalar sus negocios, generar mayor valor para los clientes y capitalizar las oportunidades.