Inicio Blog Página 10

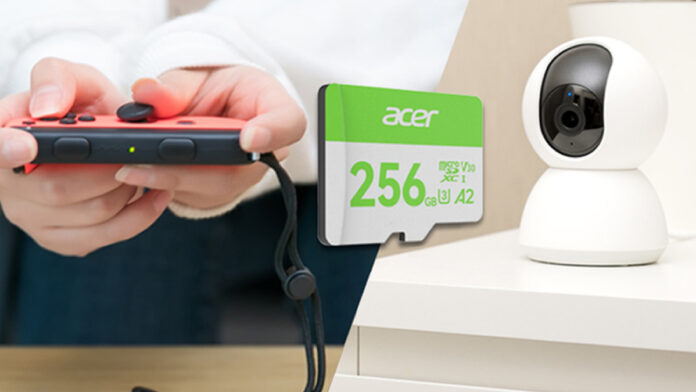
BIWIN presentó las tarjetas de memoria microSD Acer MSC100

BIWIN presentó las tarjetas de memoria microSD Acer MSC100
BIWIN presentó las tarjetas de memoria microSD Acer MSC100.

BIWIN Storage Technology, empresa especializada en la investigación, desarrollo, fabricación y venta de productos de aplicación de chip de memoria (IC), anunció el lanzamiento de las tarjetas de memoria microSD Acer MSC100.

“Nuestras tarjetas de memoria flash Acer MSC100 fueron diseñadas para ofrecer un almacenamiento de alto rendimiento y confiable en múltiples dispositivos, desde tablets y notebooks hasta cámaras de acción, cámaras para auto y smartphones. Para responder a esos escenarios de uso tan diversos, estas nuevas tarjetas microSD brindan velocidades de lectura de hasta 100 MB/s”, dijo Cesar Moyano, Director de ventas regional de BIWIN. Y agregó: “Se trata de un nivel de rendimiento que se adapta al ritmo de cualquier flujo de trabajo, ya sea que el usuario esté grabando video en alta definición, organizando archivos digitales o transfiriendo archivos de gran tamaño”.

Las memorias microSD Acer MSC100 admiten las clases de velocidad C10, U3 y V30, lo que garantiza una grabación de video 4K RAW fluida y confiable. Gracias a esto, es posible capturar imágenes nítidas y detalladas, y acceder a los datos rápidamente sin interrupciones que afecten la productividad.

“Las nuevas tarjetas de memoria vienen en capacidades de 64 GB a 256 GB con clases C10, U3 y V30, y también está disponible una versión de 32 GB con clases C10, U1 y V10. Este amplio rango de opciones hace que sea fácil para el usuario elegir de acuerdo con sus necesidades particulares de almacenamiento y al tipo de dispositivo a utilizar”, señaló el Director de ventas regional de BIWIN.

Las tarjetas MSC100 ofrecen la protección que demandan los usuarios más exigentes. Están diseñadas para resistir golpes, polvo y exposición a rayos X, además de soportar altas y bajas temperaturas, manteniendo los datos intactos incluso ante impactos físicos y condiciones ambientales adversas.

“Una tarjeta de memoria como la Acer MSC100 es la solución óptima para quienes buscan velocidad, confiabilidad y durabilidad en un mismo producto, ya sea para capturar los momentos más preciados en ultra alta definición, gestionar una amplia colección de datos o simplemente mover contenido sin esfuerzo entre múltiples plataformas”, concluyó Cesar Moyano.

Especificaciones 

Tipo: tarjeta microSD

Interfaz: UHS-I

Factor de forma: microSD 3.0

Lectura secuencial: hasta 100 MB/s

Escritura secuencial: hasta 50 MB/s

Formato de video: hasta 4K RAW

Clase de velocidad: C10, U3, V30, A1

Otras capacidades: 32 GB*, 64 GB, 128 GB

Dimensiones: 15 x 11 x 1 mm

Peso: 0,2 gramos

Temperatura de trabajo: 0ºC a 70ºC

Temperatura de almacenamiento: -25ºC a 85ºC

Certificaciones: CE, FCC, RoHS, VCCI, RCM, BSMI, KCC, WEEE

Garantía: limitada de 5 años

* El modelo MSC100 de 32 GB cumple con las clases C10/U1/V10 (10 MB/s mínimos) para grabación de video.

Claves de las memorias Acer MSC100 de BIWIN:

Transferencias más rápidas para potenciar la productividad

La Acer MSC100 ofrece velocidades de lectura de hasta 100 MB/s, adaptándose al ritmo de cualquier flujo de trabajo, ya sea grabación de video en alta definición, organización de archivos digitales o transferencia de archivos de gran tamaño. Con clases de velocidad de hasta C10, U3, V30 y A1, garantiza una grabación de video 4K rápida y confiable.

Una variedad de capacidades para una variedad de tareas

Disponible en capacidades de 32 GB a 256 GB, la Acer MSC100 ofrece almacenamiento de alto rendimiento para adaptarse a diversas necesidades, desde capturar momentos en ultra alta definición hasta gestionar amplias colecciones de datos.

Amplia compatibilidad entre dispositivos

La Acer MSC100 es compatible con tablets, notebooks, cámaras de acción, cámaras para auto (dash cams), smartphones y otros dispositivos con ranura microSD, brindando la libertad de mover contenido sin esfuerzo entre múltiples plataformas.

Sophos confirma que el robo de credenciales y tokens lidera los ciberataques

Puntos Clave

  • Reducción de tiempos: La IA permite comprimir la ejecución de los ciberataques de semanas a tan solo unos pocos días.
  • Nuevo vector principal: El robo o uso indebido de identidades (tokens OAuth, credenciales, API) es la principal puerta de entrada a las redes corporativas.
  • Agentes autónomos: Se detectó el uso de hasta 12 agentes de IA simultáneos para desarrollar y probar código malicioso contra soluciones de protección de endpoints.
  • Ingeniería social masiva: Los deepfakes y las estafas basadas en IA son ahora herramientas habituales para operaciones criminales a gran escala.

Un punto de inflexión en la velocidad de la ciberdelincuencia

Unos días antes de la publicación del informe “AI Security 2026” de Sophos, Joe Levy, su Director Ejecutivo, puso fecha concreta al punto de inflexión en relación con la IA aplicada a la ciberseguridad: “Alcanzamos un punto de inflexión en noviembre de 2025: los modelos de frontera evolucionaron de ser asistentes rudimentarios a convertirse en agentes capaces de ejecutar tareas de múltiples pasos por sí mismos. Para los equipos de Defensa, esta es la herramienta más poderosa que hemos tenido jamás para cerrar la brecha de capacidades e integrar un criterio de nivel CISO en sistemas que operan a velocidad de máquina. Para los atacantes, supone el mismo poder, pero sin las fricciones de los procesos de adquisición, las revisiones legales ni las aprobaciones de la junta directiva”.

En este punto, siempre con referencia al informe de IA publicado finalmente el 22 de julio, Alex Rose, experta de Sophos, adelantó una de las principales conclusiones: “Los ataques son más rápidos y abarcan simultáneamente más áreas del entorno”. En opinión de Rose, no basta un conjunto de productos inconexos que solo es capaz de percibir fragmentos de la situación. “Es necesario contar con un sistema capaz de visualizar el conjunto y actuar de manera unificada”. En definitiva, el espíritu que llevó a crear Sophos Fusion, anunciado hace pocos días.

¿Cómo están utilizando la Inteligencia Artificial los atacantes en 2026?

Los ciberdelincuentes están integrando la Inteligencia Artificial en sus operaciones para reducir drásticamente la ejecución de ciberataques de semanas a días. Utilizan agentes de IA autónomos para automatizar el desarrollo y prueba de software malicioso, evadir sistemas de detección y aprovechar las identidades corporativas como principal vector de acceso inicial.

Usos de la IA por parte de los cibercriminales y posibles targets de IA. Fuente: Sophos.
Taxonomía de las amenazas de IA.

Según el citado informe, el impacto más inmediato de la IA en el cibercrimen es la velocidad, así como el aumento de ataques que utilizan la identidad como el principal vector de acceso inicial (IAV, por sus siglas en inglés), en lugar de inventar nuevos tipos de ataques en esta etapa.

Rol de la IA en el desarrollo de amenazas. Fuente: Sophos.

Al respecto, John Peterson, Director de Tecnología (CTO) de Sophos, destacó la gravedad de este cambio dinámico: “Los atacantes aún necesitan una puerta de entrada, aún se desplazan dentro de la red lateralmente y aún roban información a través de canales que podemos monitorear. Lo que ha cambiado es el reloj”.

«Por primera vez, hemos observado que la IA se utiliza activamente como una herramienta para acelerar y potenciar las operaciones delictivas. Aunque las herramientas y técnicas nos resultaban familiares, la rapidez con la que desarrollan, prueban y ajustan sus ataques fue completamente distinta. Ese es el verdadero peligro de la IA para el que los equipos de seguridad deben prepararse. Esto significa ciclos de ataque más rápidos y menos tiempo para reaccionar, lo que exige una mayor rapidez de los defensores para detectar y frenar la actividad antes de que cause daños». 

John Peterson, CTO de Sophos. 

Hallazgos clave del Informe de Seguridad de IA 2026 de Sophos

  1. Aceleración del ciclo de ataque: La IA está reduciendo los tiempos de los ataques y acelerando su puesta en marcha.
  2. Nuevos objetivos prioritarios: Las identidades corporativas de IA, los tokens de acceso OAuth, los agentes, las API y las herramientas de desarrollo.
  3. Engaño masivo: La ingeniería social asistida por IA y los deepfakes son ahora herramientas de uso diario para los atacantes.
  4. Profesionalización del cibercrimen: Los ciberdelincuentes están integrando la IA en mercados negros, reclutamiento, creación de instrucciones (prompt engineering), evasión de controles (jailbreaking), creación de software malicioso y servicios criminales.
  5. Ataques a la cadena de suministro de IA: Se están atacando directamente las infraestructuras de desarrollo de IA y sus componentes clave.

La IA en manos de los atacantes: El caso STAC6994

Uno de los hallazgos más importantes del informe fue el descubrimiento, por parte de los investigadores, de una campaña rastreada como STAC6994, que utilizaba IA de forma activa para dirigir sus operaciones; una de las primeras pruebas reales de que esto ya está sucediendo en entornos de producción.

El atacante mantenía una operación de desarrollo de software dentro de la red de una empresa cliente y utilizaba aproximadamente 12 agentes de IA para escribir y probar ataques contra herramientas de protección de equipos (endpoints), incluyendo Sophos, CrowdStrike y Microsoft Defender.

Productos, agentes y ecosistemas de IA.

Entre las acciones más destacadas de este ataque se encuentran:

  • Crearon casi 80 módulos y más de 70 técnicas para esquivar la detección, logrando en pocos días lo que a una persona le habría tomado semanas.
  • Aceleraron de manera drástica el tiempo en que las técnicas de ataque estuvieron listas para ser usadas.
  • Este esfuerzo de recolección de inteligencia permitió a la firma anticiparse a la amenaza y neutralizar los ataques antes de que llegaran al mundo real.

Las identidades de IA se convierten en una nueva superficie de ataque

El informe señala también que la adopción de la IA en las empresas es la fuente de nuevos riesgos que más rápido está creciendo. A medida que los asistentes de programación, los agentes autónomos y los modelos abiertos (open-weight) obtienen accesos con permisos elevados a sistemas clave, los atacantes están buscando vulnerar la confianza, las claves y las autorizaciones que protegen a estos sistemas.

Como resultado, las identidades de IA, los agentes, las conexiones OAuth y las llaves de API son cada vez más un punto débil muy codiciado, mientras que el control y la supervisión no están avanzando al mismo ritmo.

Los atacantes están abriendo nuevas vías de entrada a las redes de las empresas al apoderarse de tokens OAuth, claves de acceso a servicios de IA, herramientas de desarrollo e infraestructura de IA expuesta. Esto demuestra que la IA es ahora tanto un problema de gestión de identidades, control corporativo y cadena de suministro, como un problema de la seguridad del modelo en sí.

Esto también coincide con el reciente informe State of Ransomware 2026, el cual mostró que, por primera vez en más de tres años, el robo o uso indebido de identidades se ha convertido en la principal puerta de entrada para los ciberataques.

Ingeniería Social impulsada por IA y deepfakes

La ingeniería social asistida por IA y los deepfakes están haciendo que las estafas sean más fáciles de masificar, mucho más creíbles en cualquier idioma y considerablemente más baratas de realizar.

Entre los casos destacados en la investigación se encuentra un fraude de inversión basado en IA que engañó a una víctima en el Reino Unido haciéndole creer que participaba en una plataforma real de inversiones con IA, mediante meses de lecciones falsas y mensajes coordinados. Al final, la víctima perdió cientos de miles de libras esterlinas.

La propia infraestructura de desarrollo de IA también está siendo atacada directamente mediante el robo de herramientas de programación y la infección con software malicioso diseñado para robar credenciales. Los riesgos en la cadena de suministro relacionados con los componentes de los modelos, el origen de los datos de entrenamiento, los servidores MCP y la infraestructura de procesamiento también son cada vez más frecuentes.

Vale recordar que el informe se basa en análisis y casos reales atendidos por el servicio de Detección y Respuesta Administrada (MDR) de Sophos X-Ops, investigaciones de SophosLabs, inteligencia de la Unidad Contra Amenazas (CTU), estudios de Sophos AI, y la supervisión de redes y dispositivos en más de 625.000 clientes en todo el mundo.

AMD y Anthropic anuncian una alianza estratégica para desplegar hasta 2 gigavatios de GPU de la Serie AMD Instinct MI450

Dra. Lisa Su, Presidenta y CEO de AMD.

AMD y Anthropic anunciaron una alianza estratégica para desplegar hasta 2 gigavatios de GPU de la Serie AMD Instinct MI450 en soluciones a escala de rack AMD Helios. El despliegue del primer gigavatio comenzará en la primera mitad de 2027.

El extraordinario ritmo de adopción de la IA está impulsando un rápido crecimiento en la demanda de capacidad de entrenamiento e inferencia. Anthropic está ampliando su infraestructura de computación para satisfacer la sólida y creciente demanda de Claude, y su adopción de AMD Helios a escala de gigavatios representa una expansión fundamental en la posición de AMD como eje central del desarrollo global de infraestructuras de IA.

Anthropic desplegará soluciones a escala de rack AMD Helios equipadas con GPU AMD Instinct MI455X —pertenecientes a la Serie AMD Instinct MI450—, junto con CPU AMD EPYC «Venice», tecnologías de red AMD Pensando y el software ROCm. Diseñado específicamente para el entrenamiento e inferencia de IA de próxima generación, Helios ofrece el rendimiento, la eficiencia y la escala necesarios para las cargas de trabajo de IA más exigentes. Este despliegue se suma al uso que Anthropic ya hace actualmente de las GPU AMD Instinct MI355X.

Adicionalmente, AMD y Anthropic van a poner en marcha una colaboración de ingeniería a varios años para utilizar Claude con el propósito de acelerar el desarrollo de software de AMD. En concreto, los equipos emplearán Claude para optimizar las cargas de trabajo de las GPU AMD Instinct y acelerar el desarrollo del software ROCm. AMD también adoptará a gran escala el uso de Claude en todos sus equipos de ingeniería y desarrollo de productos.

AMD se ha comprometido a realizar en el futuro una inversión estratégica de capital de hasta 5.000 millones de dólares en Anthropic.

“Nos entusiasma profundizar nuestra alianza con Anthropic y desplegar AMD Helios a escala de gigavatios”, declaró la Dra. Lisa Su, Presidenta y CEO de AMD. “Esta colaboración une el liderazgo de Anthropic en la IA de frontera con toda la potencia de la computación de alto rendimiento de AMD. Juntos, aceleraremos la adopción de la IA a gran escala y consolidaremos a Helios como una plataforma clave para la próxima generación de infraestructuras de IA”.

“El acceso a la computación es fundamental para mantener a Claude a la vanguardia y satisfacer la demanda de nuestros clientes”, señaló Tom Brown, Cofundador y Director de computación de Anthropic. “Al asociarnos con AMD en toda su pila tecnológica, aseguramos la capacidad que necesitamos y la optimizamos para el entrenamiento y el funcionamiento de Claude. Operar sobre una gama diversificada de hardware nos permite asignar las cargas de trabajo adecuadas a la tecnología de hardware idónea”.

El anuncio representa un hito de gran relevancia en la alianza entre AMD y Anthropic. Al combinar un despliegue a escala de gigavatios con una estrecha colaboración en ingeniería, ambas compañías están construyendo una base a largo plazo para acelerar el desarrollo y la implementación de la infraestructura de IA de próxima generación.

Veeam reconoce la excelencia de sus socios con los premios Veeam Impact Awards para las Américas

Shiva Pillay, General Manager & Senior Vice President para las Américas de Veeam.

En resumen: puntos clave

  • Reconocimiento regional: Veeam premió a 10 socios de Estados Unidos, Canadá y LATAM por su excelencia en 2025.
  • Foco en innovación: Los ganadores se destacaron en áreas como crecimiento de ingresos, nube, SaaS y proyectos estratégicos.
  • Pilares de Veeam: La estrategia conjunta con los socios prioriza la seguridad, gobernanza, resiliencia y adopción segura de la IA.
  • Ganadores LATAM: Las empresas OST y EBUNTI fueron galardonadas como referentes en la región latinoamericana.

Veeam Software anunció a los ganadores de los premios Veeam Impact Partner (VIP) de 2025 para la región de las Américas. Estos galardones anuales reconocen a los socios que han logrado resultados sobresalientes en áreas como el crecimiento de los ingresos, la colaboración estratégica, la ejecución de proyectos importantes para clientes y la innovación en entornos de nube y SaaS. Asimismo, distinguen el desempeño excepcional y el compromiso de ayudar a los clientes a asegurar, proteger, gestionar y recuperar sus datos, fortaleciendo así la resiliencia de los datos y permitiendo a las organizaciones acelerar de forma segura sus iniciativas de Inteligencia Artificial (IA) a gran escala.

«Como empresa que prioriza el canal, reconocemos a aquellos socios que no solo llevan las soluciones de Veeam a nuestros clientes conjuntos, sino que van más allá ofreciendo servicios y soluciones de primer nivel; estas ayudan a las organizaciones a adoptar la IA con confianza, basándose en pilares fundamentales como la seguridad, la gobernanza, el cumplimiento normativo, la privacidad y la resiliencia. Nos enorgullece reconocer a estos 10 socios destacados por su excelente desempeño durante el último año», afirmó Kevin Rooney, Vicepresidente de canal para las Américas de Veeam.

¿Quiénes son los ganadores de los Veeam Impact Awards?

  • Veeam Value Added Reseller (VAR) del año, Estados unidos: Pellera
  • Veeam Value Added Reseller (VAR) del año, Canadá: CDW Canada
  • Veeam Value Added Reseller (VAR) del año, LATAM: OST
  • Veeam Value Added Reseller (VAR) del año, AMER: CDW  
  • Veeam Distributor del año, AMER: TD SYNNEX
  • Veeam Alliance Partner del año, AMER: Microsoft
  • Veeam Cloud & Service Provider del año, Estados Unidos: OTAVA
  • Veeam Cloud & Service Provider del año, Canadá: ThinkOn
  • Veeam Cloud & Service Provider del año, LATAM: EBUNTI
  • Veeam Cloud & Service Provider del año, AMER: Opti9 Technologies, LLC

Por su parte, Shiva Pillay, Vicepresidente Senior y Director General de Ventas Globales de Soluciones de Confianza en Datos e IA en Veeam, señaló que los socios son fundamentales para la forma en que la compañía genera resultados. «En esta era de agentes autónomos, el riesgo cibernético sigue siendo una realidad cotidiana para la mayoría de las organizaciones. La innovación de Veeam —sumada a la experiencia de nuestros socios— ayuda a los clientes a generar confianza en sus datos, manteniéndolos seguros, resilientes y siempre disponibles cuando más se necesitan, al tiempo que les permite avanzar en iniciativas de IA con confianza y seguridad», detalló.

A lo largo de 2025, los socios de Veeam ProPartner en las Américas ayudaron a organizaciones de diversos sectores a recuperarse más rápidamente de incidentes cibernéticos, reducir el tiempo de inactividad, reforzar el cumplimiento normativo y modernizar la protección de datos en entornos híbridos, multinube y SaaS.

El programa Veeam ProPartner ayuda a los socios a hacer crecer su negocio al tiempo que ofrecen soluciones que generan confianza en los datos y la IA, manteniendo la información de los clientes segura, resiliente, bajo gobernanza y siempre recuperable. Mediante formación y certificación, capacitación técnica, iniciativas de marketing conjunto e innovación, Veeam dota a sus socios de las herramientas necesarias para ayudar a los clientes a proteger y recuperar datos en entornos locales, de nube híbrida, multinube, Kubernetes y SaaS, garantizando así que los datos de confianza estén siempre listos para impulsar el negocio y las iniciativas de IA.

Perdido en la jungla de la IA: DonWeb Day 2026 llega con el mapa que faltaba

DonWeb Day 2026.
DonWeb Day 2026.

La Inteligencia Artificial avanzó tan rápido y generó tantas herramientas nuevas que orientarse en ese universo se volvió, directamente, una jungla. Ese es el punto de partida de la segunda edición de DonWeb Day, el evento online de IA organizado por DonWeb, que se llevará a cabo el miércoles 2 de septiembre de 2026, desde las 9:00 hs (Argentina), vía streaming y con inscripción libre y gratuita en donwebday.com. 

Bajo el lema “Tu guía en la jungla de la IA”, DonWeb Day 2026 propone algo distinto a la edición anterior: si en 2025 el desafío era descubrir el potencial de la Inteligencia Artificial, hoy el problema es otro. Hay demasiadas herramientas, demasiados atajos y demasiado ruido. DonWeb Day nace para poner orden: un mapa práctico, con voces referentes del ecosistema, para que cada persona y cada empresa sepan por dónde entrar y hacia dónde ir. 

Speakers confirmados 

El evento ya cuenta con un line-up de referentes en tecnología, IA y negocios, y la organización anticipó que se sumarán más nombres en las próximas semanas:

Speaker  Rol / especialidad
Sofía Schoo Lastra  Anfitriona — conducción y moderación de paneles
Lucas Tech  Anfitrión — conducción y moderación de paneles
Alan Daitch Emprendedor Tech y Divulgador de IA
Tomás Balmaceda  Dr. en Filosofía y Periodista, Creador de Contenido
Carolina Dubiansky  Fundadora de Giver Solutions, Especialista en Performance
Nicolás Achilli  Director Creativo, Ilustrador IA
Cristian Cargnello  Fundador de Nokoko Art, Creador de Contenido IA
Diego Boni  IA Product Engineer, Especialista en Agentes IA
Nahuel Sonntag Creador del Método Núcleo, Negocios y Crecimiento
Eugenia Gutierrez  Especialista en branding e identidad de marca
Guillermo Seifert  Ingeniero Ind. especialista en IT | Director Diplomatura IA
Franco Balich  Data Engineer – Creador de Contenido
Speaker sorpresa  Por revelarse antes del evento

Sorteos y activaciones en vivo 

Como en la edición anterior, DonWeb Day combinará contenido con dinámicas en vivo: sorteos y activaciones especiales para quienes participen del streaming, pensados para mantener a la audiencia conectada durante toda la jornada. 

Cómo participar 

Fecha  Miércoles 2 de septiembre de 2026
Horario  9:00 hs (Argentina)
Formato  100% online, vía streaming
Inscripción  Gratuita en donwebday.com

Con PEX, Red Hat apuesta a los canales que conquisten nuevos clientes

Paulo Ceschin, Director del Ecosistema de Partners de Red Hat.

En resumen

  • Meta comercial: El programa PEX busca equilibrar las ventas del canal al 50% en renovaciones y 50% en clientes nuevos (New Logos).
  • Incentivo clave: Introduce el «rebate» como un premio económico directo para reconocer el esfuerzo de prospección geográfica en la región.
  • Estructura de partners: Se mantiene la categorización (Ready, Advanced, Premier), pero priorizando la especialización y la captura de nuevos clientes.
  • Rol mayorista: Nexsys, Licencias Online, Ingram Micro y CompuSoluciones, entre otros mayoristas, actuarán como habilitadores activos con entrenamiento y coinversión.

El crecimiento del canal de Red Hat en América Latina tiene un nuevo motor. En el marco del Summit de Atlanta (ver nota), Paulo Ceschin, Director del Ecosistema de Partners de Red Hat para la región, comentó los lineamientos del programa PEX —acrónimo del portugués que refiere al Partner Experience Program— un esquema diseñado para modificar el comportamiento comercial de los socios y orientar sus esfuerzos hacia la generación de nuevos negocios en un mercado que, según el propio Ceschin, todavía tiene un universo enorme de organizaciones sin contacto con la compañía.

¿Qué es el programa PEX y cuál es su objetivo principal?

El programa PEX (Partner Engagement Experience) es el nuevo esquema de incentivos de Red Hat en América Latina diseñado para orientar a sus canales hacia la captación de nuevos clientes. Su objetivo principal es equilibrar la balanza de ventas del ecosistema de socios, pasando de una relación de 65/35 a un balance de 50/50 entre renovaciones y nuevos negocios.

El punto de partida del programa es una constatación honesta sobre cómo funciona históricamente el canal. Ceschin explicó que la mayoría de los partners distribuyen su actividad en una proporción de 65% renovaciones versus 35% clientes nuevos, y que el objetivo de PEX es mover esa balanza hacia un equilibrio de 50-50 a lo largo del tiempo.

Diferencia entre descuento y rebate: El motor para capturar New Logos

Para motorizar ese cambio, el programa introduce una distinción conceptual que Ceschin considera central: la diferencia entre descuento y rebate. El primero es una herramienta de negociación comercial. “Rebate es para reconocer el esfuerzo del socio que va al sur de la Argentina, al norte de Colombia, a buscar un prospecto que todavía es cliente de Microsoft, de Google, de Amazon”, sostuvo Ceschin. Ese incentivo económico es, en su visión, el factor que vence la inercia natural de los vendedores hacia cuentas ya conocidas.

Estructura de categorías y foco en la especialización de partners

PEX no reemplaza el programa de ecosistema existente, sino que se integra dentro de él, conservando la estructura de categorías Ready, Advanced y Premier. La novedad está en cómo se ponderan los puntos: los mayores premios quedan asociados a la captación de New Logos y al desarrollo de especializaciones certificadas, con un diferencial adicional para los socios Advanced y Premier que reconoce su trayectoria. “Queremos nuevos clientes y queremos partners especializados. ¿Qué te parece poner entonces la mayor cantidad de puntos en New Logo y en especialización?”, planteó Ceschin al describir la lógica del diseño.

Hunters vs. Farmers: La transformación interna de los socios

El programa también contempla la estructura interna de los socios. Ceschin observó que los canales que mejor están interpretando el nuevo esquema están organizando sus equipos en dos perfiles: farmers, dedicados a la gestión y el upsell de cuentas existentes, y hunters, orientados exclusivamente a la prospección.

En ese marco, los mayoristas —Nexsys, Licencias Online, Ingram Micro o CompuSoluciones, por dar algunos ejemplos— tienen un rol activo y no meramente logístico: están organizando sesiones de entrenamiento con el canal, convirtiendo en eventos y acompañando a socios y clientes finales de forma tripartita junto con Red Hat.

¿Cuáles son las zonas geográficas clave para el programa PEX?

El programa identifica mercados prioritarios fuera de las grandes capitales. Regiones como Centroamérica, el Caribe y zonas menos densas de Brasil, Chile y México representan territorio greenfield donde socios con presencia regional pueden desarrollar negocios de escala y registrar centenas de New Logos potenciales.

Paulo Ceschin, Director del Ecosistema de Partners de Red Hat.


“PEX es un programa enfocado para encantar. El partner tiene que estar muy convencido de que tiene espacio para crecer y encontrar nuevos clientes para crear una experiencia con las tecnologías de Red Hat”.


La apuesta tiene una dimensión geográfica concreta. Ceschin remarcó que el universo de clientes latinoamericanos que hoy no tiene ningún contacto con Red Hat es, en sus propias palabras, «gigante». También señaló que mercados como Centroamérica, el Caribe y zonas menos densas de Brasil, Chile y México representan territorio greenfield donde socios con presencia regional pueden desarrollar negocios de escala. Según indicó, el volumen es de «centenares de New Logos» potenciales.

El desafío motivacional en el ecosistema tecnológico

El desafío de fondo que PEX busca resolver no es exclusivamente comercial: es motivacional. Ceschin lo planteó sin rodeos al describir el perfil del vendedor que el programa intenta activar. En su visión, el canal que logre combinar conocimiento profundo de un segmento vertical —retail, finanzas, telco, gobierno— con el portafolio de Red Hat y la capacidad de hablar primero de los problemas del cliente antes que de las soluciones, es el que más valor puede generar dentro del ecosistema. PEX, en definitiva, es el mecanismo económico diseñado para que ese perfil no solo exista, sino que se multiplique.

Ivanti impulsa la Gestión Autónoma de Endpoints con remediación predictiva para reducir proactivamente el riesgo en los dispositivos

Gestión Autónoma de Endpoints.

Ivanti anunció nuevas innovaciones en su solución de Gestión Autónoma de Endpoints (AEM), impulsada por la plataforma Ivanti Neurons, entre las que destaca la incorporación de la remediación predictiva. Estas capacidades están diseñadas para ayudar a los equipos de TI y seguridad a actuar sobre datos fiables mediante flujos de trabajo automatizados y gobernados, manteniendo en todo momento el control administrativo. Como resultado, las organizaciones pueden reducir el riesgo operativo, acelerar la remediación y reforzar el cumplimiento normativo.

Los equipos de TI y seguridad se enfrentan a un panorama marcado por el incremento de las amenazas cibernéticas, el descubrimiento acelerado de vulnerabilidades gracias a la IA y un volumen sin precedentes de parches que deben gestionarse. Sin embargo, muchas organizaciones siguen operando con herramientas fragmentadas y fuentes de datos desconectadas, lo que limita la visibilidad, ralentiza la remediación y dificulta la priorización de los riesgos que realmente requieren atención.

Ivanti responde a este reto mediante su solución de Gestión Autónoma de Endpoints (AEM), que combina la Gestión Autónoma de Parches con capacidades de remediación predictiva. Esta solución permite a los equipos anticipar posibles brechas de remediación, priorizar las acciones más relevantes, automatizar las tareas rutinarias de aplicación de parches y remediación, y mantener una gobernanza eficaz gracias a mecanismos de control integrados.

“La IA solo es tan eficaz como los datos que la impulsan, y la fortaleza de Ivanti en materia de autoridad sobre los datos, flujos de trabajo autónomos y gobernanza constituye un factor diferenciador clave en el mercado, motivo por el que seguimos reforzando esta área de nuestro negocio”, afirmó Dennis Kozak, CEO de Ivanti. “Nuestros clientes tienen claro que el éxito en la era de la IA requiere mucho más que automatización. Exige combinar datos fiables, contexto enriquecido, una sólida gobernanza y la capacidad de actuar con control. Nuestras nuevas capacidades responden precisamente a esa necesidad, permitiendo transformar las operaciones de endpoints, servicios y seguridad mediante datos fiables y una autonomía gobernada”.

Al actuar como sistema de referencia para los equipos de TI y seguridad, las capacidades más recientes de Ivanti evolucionan para impulsar la próxima generación de operaciones de TI y seguridad basadas en IA. Entre las principales novedades destacan:

Gestión Autónoma de Endpoints para la reducción proactiva del riesgo: Ivanti ayuda a las organizaciones a evolucionar desde una gestión reactiva de los endpoints hacia un modelo autónomo y orientado a resultados. Al integrar la gestión de endpoints, la gestión de la experiencia digital y las capacidades de autorreparación, la Gestión Autónoma de Endpoints (AEM) permite a los equipos de TI y seguridad descubrir, evaluar, priorizar y resolver de forma continua los problemas de TI antes de que afecten a los usuarios.

Gestión Autónoma de Parches con remediación predictiva: La remediación predictiva representa la siguiente evolución de la gestión de parches basada en riesgos, al ayudar a las organizaciones a cerrar la brecha entre la identificación de los riesgos y la adopción de medidas. Basada en la autoridad de datos de confianza de Ivanti y en sus avanzadas capacidades de Gestión Autónoma de Parches, esta nueva funcionalidad permite a los equipos de TI y seguridad prever los resultados de cumplimiento, detectar los obstáculos para la remediación antes de que expiren los acuerdos de nivel de servicio (SLA) y convertir las prioridades de seguridad en acciones de aplicación de parches controladas y ejecutables. De este modo, las organizaciones pueden reducir la respuesta reactiva a incidentes y reforzar su postura de riesgo con mayor confianza.

“El panorama de amenazas en América Latina crece de forma exponencial y las organizaciones ya no pueden permitirse depender de una estrategia de seguridad reactiva. Para adelantarse a unas ciberamenazas cada vez más sofisticadas, las empresas necesitan adoptar soluciones que ayuden a cerrar la brecha entre la identificación de los riesgos y la acción. Este cambio no solo fortalece la continuidad del negocio y contribuye a prevenir ciberataques, sino que también permite a los equipos de TI, a menudo con recursos limitados, trabajar de forma más eficiente. En última instancia, las soluciones de Gestión Autónoma de Endpoints con remediación predictiva convierten la ciberseguridad de un centro de costes en un habilitador estratégico para el negocio”, afirmó Max Mayorga, Vicepresidente para América Latina de Ivanti.

Nueva alianza entre Licencias Online y Qualys: ciberseguridad a la velocidad de la IA

Francisco Medero, Director Regional para Sudamérica de Qualys.

Qualys es un proveedor que evolucionó desde una plataforma de gestión de vulnerabilidades hacia una solución integral orientada a reducir la exposición al riesgo, con fuerte foco en automatización e Inteligencia Artificial. Hoy, su propuesta se articula sobre la plataforma Enterprise TruRisk, que integra funciones de gestión de riesgos, cumplimiento normativo, seguridad en la nube, protección de aplicaciones, identidades y remediación. De esta forma, la marca se presenta como una alternativa consolidada para organizaciones que buscan centralizar y simplificar la gestión de la ciberseguridad.

La estrategia de crecimiento de Qualys en Latinoamérica, de la mano de Licencias OnLine, incluye un equipo local dedicado y foco en el segmento enterprise, especialmente en organizaciones con altos niveles de madurez en ciberseguridad, como bancos y grandes empresas.

Cambio de paradigma

En el ámbito de la ciberseguridad se vive un cambio de paradigma impulsado por la Inteligencia Artificial. De hecho, esta tecnología redujo drásticamente la ventana disponible entre el descubrimiento y la explotación de vulnerabilidades, por lo que las organizaciones necesitan automatizar la detección, priorización y respuesta.

Según explicó Francisco Medero, Director Regional para Sudamérica de Qualys, en el escenario actual, la gestión de vulnerabilidades ya no alcanza por sí sola. “Frente al creciente volumen de alertas, es preciso priorizar los riesgos según el contexto del negocio, considerando factores como la criticidad de los activos, la exposición, la inteligencia de amenazas y la probabilidad real de explotación”, dijo.

Al presentar la plataforma Enterprise TruRisk, Medero señaló que la propuesta busca unificar la información de seguridad para brindar una visión integral del riesgo empresarial.

Remediación autónoma

Otro de los ejes comentados en el webinar fue que la reducción de la ventana de exposición obliga a las organizaciones a automatizar los procesos de remediación. “Antes, una vulnerabilidad podía tardar semanas o meses en ser explotada. En cambio, hoy ese lapso puede medirse en horas”, afirmó el experto.

Frente a este panorama, el próximo paso en la evolución de la ciberseguridad es la remediación autónoma. Mediante automatización e IA, la plataforma de Qualys permite aplicar parches, ejecutar acciones de mitigación e incluso aislar activos comprometidos para reducir significativamente los tiempos de respuesta.

Según informaron los referentes de la compañía, un enfoque tradicional de remediación basado en parches reactivos puede tener un MTTR (tiempo medio de remediación) de alrededor de 90 días, mientras que un modelo de remediación autónoma basado en IA puede reducir ese tiempo a menos de 7 días para vulnerabilidades críticas.

El nuevo estándar: RemOps autónomo.

Ventajas de la hiperpriorización

Los voceros de la compañía remarcaron que medir la cantidad de vulnerabilidades detectadas ya no tiene sentido. Los datos que aportaron indican que menos del 1% de las vulnerabilidades publicadas terminan siendo realmente explotadas. “Por ejemplo, en 2025 se divulgaron casi 50 mil CVEs (vulnerabilidades únicas descubiertas y publicadas), de las cuales solo 357 fueron explotadas activamente. Sin embargo, en una organización grande esas vulnerabilidades pueden repetirse en millones de activos, generando decenas de millones de hallazgos que deben analizarse y priorizarse”, se dijo.

El ruido de vulnerabilidades en números.

Durante la presentación, los especialistas mostraron el caso de una organización que partía de 62 millones de hallazgos de seguridad. Mediante hiperpriorización basada en contexto, inteligencia de amenazas y criticidad de los activos, ese universo se redujo a alrededor de 150 mil vulnerabilidades realmente prioritarias para remediar.

En este escenario, lo verdaderamente importante es identificar qué vulnerabilidades representan un riesgo real. “La clave es reducir la ventana de exposición y acelerar la remediación de aquellas vulnerabilidades que representan un riesgo real para la organización. Priorizar el riesgo que importa aumenta la eficiencia de manera contundente”, concluyó Medero.

Si quieres profundizar en los temas abordados durante la presentación junto a los referentes de Qualys, haz clic aquí para acceder al webinar completo.

Microsoft desplegará los procesadores AMD Instinct y AMD EPYC

Microsoft amplía su alianza con AMD. Conoce cómo la plataforma Helios y los procesadores EPYC impulsarán el entrenamiento de IA a escala en Azure.

En resumen: puntos clave

  • Microsoft incrementará el uso de AMD Helios a escala en Azure para potenciar la inferencia de frontier models para Microsoft, sus clientes de IA y los servicios de Azure AI.
  • Azure añadirá dos nuevas máquinas virtuales (VM) equipadas con procesadores AMD EPYC de 6.ª generación «Venice».
  • Azure despliega las DPU AMD Pensando en la infraestructura de red de backend de IA de AMD y en servicios seleccionados de Azure.
  • Las compañías están integrando el silicio de AMD con Azure Boost para escalar el rendimiento de las redes en la nube en toda la flota.

AMD ha anunciado una ampliación de su asociación estratégica que abarca GPU, CPU, redes y software en Microsoft Azure. En el centro de esta expansión, Microsoft desplegará la solución Rackscale AMD Helios para potenciar la inferencia de Inteligencia Artificial (IA) de modelos de frontera para Microsoft, sus clientes de IA y dar soporte a los servicios de Azure AI. Azure también añadirá dos nuevas series de máquinas virtuales potenciadas por CPU AMD EPYC y ampliará su despliegue de las DPU Pensando para dar soporte a los servicios de red de Azure.

AMD Helios combina las GPU AMD Instinct MI455X, las CPU AMD EPYC «Venice», la tecnología de red Pensando y el software ROCm en una plataforma abierta e integrada a escala de rack, diseñada para el entrenamiento e inferencia de IA a gran escala. El despliegue en Azure utilizará Helios para cargas de trabajo de inferencia que abarcan modelos de frontera, servicios de Azure AI y aplicaciones de clientes.

«AMD y Microsoft han pasado años construyendo juntos infraestructura de alto rendimiento, y hoy estamos extendiendo esa asociación a todo el conjunto de soluciones de IA de AMD en Azure», declaró Lisa Su, Presidenta y Directora Ejecutiva de AMD. Además, señaló: «Los nuevos despliegues de AMD por parte de Microsoft marcan un hito importante a medida que ofrecemos soluciones informáticas de liderazgo a los clientes de Azure y escalamos juntos la próxima generación de infraestructura de IA».

Por su parte,  Satya Nadella, Presidente y Director Ejecutivo de Microsoft, afirmó: «Los clientes buscan una infraestructura de IA optimizada para una amplia gama de cargas de trabajo, desde el entrenamiento y la inferencia hasta la preparación de datos, la búsqueda y el aprendizaje por refuerzo». Además, destacó: «A través de nuestra colaboración con AMD, estamos expandiendo el portafolio de infraestructura de Azure con AMD Helios para ofrecer a los clientes el rendimiento, la escala y la capacidad de elección que necesitan para construir y ejecutar la próxima generación de aplicaciones de IA».

La colaboración amplía el acceso a la infraestructura de IA de AMD en todo Azure. Los creadores de modelos de frontera ahora pueden aprovechar la infraestructura potenciada por AMD para entrenar y servir modelos de IA a gran escala, mientras que los clientes empresariales pueden desplegar y escalar cargas de trabajo de IA de producción a través de Azure Foundry Managed Compute.

Las nuevas series de VM de Azure —Azure HDv2 para agentic AI y data pipelines, y Azure HXv2 para el diseño de semiconductores— estarán equipadas con procesadores AMD EPYC de 6.ª generación «Venice».

La colaboración también se extiende a la capa de red que conecta y escala la infraestructura de Azure. Partiendo del amplio despliegue de las DPU AMD Pensando por parte de Microsoft, las compañías están integrando Azure Boost con tecnologías de AMD para mejorar el rendimiento de la red, la eficiencia y el procesamiento de conexiones a escala de la nube.

A medida que la demanda de IA se acelera, AMD y Microsoft continuarán ofreciendo una infraestructura abierta y de alto rendimiento que brinda a los clientes flexibilidad, eficiencia y escala para construir lo que viene. Desde AMD, comentaron que comenzarán a enviar Helios a los clientes, incluido Microsoft, en la segunda mitad de 2026.

Lenovo impulsa el negocio de integradores con tecnología probada por la FIFA

Valerio Mateus, Services & Solutions General Manager LATAM de Lenovo.

En Resumen: Claves del caso de éxito

  • Socio Tecnológico de FIFA: Lenovo desplegó soluciones de infraestructura de IA y servidores de última generación para procesar transmisiones masivas en la Copa Mundial de la FIFA 2026.
  • Computación perimetral (Edge computing): Gracias a la tecnología de borde, se logró reducir la latencia de la red de IPTV por debajo de los cinco segundos para beneficio de 6.000 millones de aficionados.
  • Oportunidad en LATAM: La arquitectura predictiva validada en el evento deportivo ya está disponible hoy para integradores locales, permitiéndoles abordar sectores de rápida adopción futura como Finanzas, Salud, Manufactura y Retail.
  • Evolución de marca: Lenovo consolida su transición de fabricante de hardware a socio de soluciones holísticas de extremo a extremo.

Para los grandes integradores de la región, centralizar operaciones complejas dispersas en distintos sectores representa un desafío crítico. Valério Mateus, Services & Solutions General Manager LATAM de Lenovo, explica que la arquitectura del Centro de Comando Inteligente de la compañía resuelve esta problemática unificando datos heterogéneos de múltiples infraestructuras en una sola plataforma predictiva.

«Gracias al uso de Inteligencia Artificial, la solución permite anticipar incidentes y automatizar respuestas en tiempo real, lo que optimiza la continuidad del negocio en industrias críticas como telecomunicaciones o retail».

Valério Mateus, Services & Solutions GM LATAM de Lenovo.

El mayor escenario deportivo como prueba de fuego

El despliegue tecnológico diseñado para la Copa Mundial de la FIFA 2026 fue el máximo exponente de esta visión integral. Lenovo, en su rol de Socio Tecnológico Oficial, proveyó una plataforma de infraestructura impulsada por IA para soportar las exigentes transmisiones y operaciones de un evento de escala sin precedentes, que esperaba alcanzar a 6.000 millones de aficionados.

Mediante la implementación de servidores ThinkSystem SR635 V3 gestionando video en vivo, la multinacional procesó y distribuyó contenido casi en tiempo real a través de más de mil pantallas. Esta arquitectura perimetral (para una infraestructura de computación de borde o edge computing) redujo la latencia de la red IPTV a menos de cinco segundos, superando las limitaciones tradicionales de los sistemas basados únicamente en la nube.

Además de optimizar la transmisión, se desplegaron avatares 3D de jugadores mediante IA generativa para clarificar decisiones complejas y la plataforma de análisis táctico FIFA AI Pro. Esta última herramienta democratizó el acceso a analíticas de nivel élite, permitiendo que las 48 selecciones participantes compitiesen bajo condiciones mucho más equitativas gracias a la tecnología perimetral.

El impacto de este hito fue sintetizado por Ashley Gorakhpurwalla, Presidente de Infrastructure Solutions en Lenovo, quien remarcó el valor de esta implementación: «La infraestructura de IA de Lenovo está redefiniendo la experiencia de la Copa Mundial de la FIFA, ofreciendo momentos destacados casi en tiempo real, vistas desde múltiples ángulos e información estratégica a una escala global sin precedentes».

¿Cómo beneficia el caso de la Copa del Mundo a los canales e integradores en LATAM?

El éxito tecnológico en el Mundial actúa como una validación de mercado que permite a los canales de distribución posicionarse como socios estratégicos de punta a punta. Demuestra la viabilidad de la computación perimetral y la infraestructura de IA de Lenovo para resolver desafíos reales de alta disponibilidad en cualquier industria.

Esta validación en la Copa del Mundo sirve como un argumento de peso para el canal de distribución en el Cono Sur. Mateus sostiene que la computación perimetral no debe ser vista como una exclusividad del cloud computing centralizado, ya que la privacidad de los datos y la inmediatez de respuesta exigen que el procesamiento ocurra lo más cerca posible de donde se generan los datos de cada cliente.

La envergadura del proyecto de la FIFA tiene el potencial de cambiar la percepción del mercado sobre la marca. Según detalla el Service & Solutions General Manager, la compañía ha dejado de ser meramente un fabricante de hardware para posicionarse como un socio de soluciones holísticas que abarcan desde el dispositivo del usuario final hasta sofisticados centros de datos potenciados con IA.

En cuanto a la generación de demanda, se prevé que verticales como Finanzas, Salud, Manufactura y Retail adopten rápidamente estas arquitecturas predictivas. El ejecutivo aconseja a los partners apoyarse en el caso del Mundial como garantía de éxito, facilitando el inicio de conversaciones pragmáticas basadas en desafíos reales de negocio que requieren alta disponibilidad y análisis en tiempo real.

Finalmente, Mateus envía un mensaje claro a todos los canales de América Latina que aún dudan del impacto inmediato de esta tecnología. «La Inteligencia Artificial ya dejó de ser una promesa futura; las empresas ya no preguntan si deben adoptarla, sino cómo hacerlo con un retorno claro. El momento de capacitarse y diseñar proyectos adaptados a nuestra realidad económica, con modelos flexibles como Lenovo AI Factory, es ahora», concluye.