Fabio Castiblanco, Product Manager LATAM; y Valentina Rueda, Partner Sales Specialist LATAM, en Licencias OnLine.
En un entorno donde la especialización técnica y la correcta ejecución de los proyectos son factores determinantes para el éxito de las iniciativas tecnológicas, LOL Servicios consolida su capacidad regional como la unidad especializada de Servicios Profesionales de Licencias OnLine, poniendo a disposición de partners y organizaciones el conocimiento, la experiencia y las capacidades técnicas necesarias para desarrollar proyectos sobre tecnologías líderes en Latinoamérica.
Con más de seis años de experiencia, LOL Servicios ha consolidado una trayectoria respaldada por más de 400 proyectos ejecutados para partners y organizaciones de distintos sectores de la industria, atendiendo iniciativas tanto del segmentoSMB como Enterprise. Esta experiencia ha permitido desarrollar un modelo de Servicios Profesionales TI que responde a los desafíos de implementación, modernización, soporte y evolución de plataformas tecnológicas con una visión regional y el respaldo de expertos certificados.
Actualmente, LOL Servicios desarrolla Servicios Profesionales sobre plataformas de fabricantes como Palo Alto, Microsoft, AWS, Oracle, Acronis, Check Point, Sophos, Kaspersky, Red Hat, CyberArk, Qualys, Netskope y Veeam, entre otras, ampliando continuamente su portafolio para responder a las necesidades del mercado y del ecosistema tecnológico de Latinoamérica en áreas como cloud, ciberseguridad, infraestructura, protección de datos y transformación digital.
Uno de los principales diferenciales de LOL Servicios es integrar talento especializado, cobertura regional, respaldo comercial y gestión de proyectos tecnológicos en una única unidad, facilitando a partners y organizaciones el acceso a las capacidades técnicas necesarias para ejecutar proyectos con confianza, continuidad y eficiencia.
Con presencia en México, Centroamérica y Caribe, Colombia, Perú, Bolivia, Chile, Argentina, Uruguay y Paraguay, LOL Servicios pone a disposición del ecosistema tecnológico latinoamericano una estructura preparada para acompañar proyectos sobre múltiples tecnologías y escenarios de negocio, respondiendo a las necesidades de organizaciones de distintos tamaños e industrias mediante servicios de consultoría tecnológica, implementación y soporte especializado.
Como parte de esta evolución, Licencias OnLine presenta oficialmente a Fabio Castiblanco, Product Manager LATAM, y a Valentina Rueda, Partner Sales Specialist LATAM, quienes lideran el relacionamiento comercial de LOL Servicios y acompañan a partners y organizaciones en la identificación, estructuración y desarrollo de nuevas iniciativas de Servicios Profesionales.
“En LOL Servicios trabajamos para que nuestros partners cuenten con el respaldo técnico y estratégico que necesitan para desarrollar proyectos con confianza. Nuestra propuesta de valor combina experiencia regional, especialistas certificados y una metodología de trabajo orientada a acompañar cada etapa del proyecto, desde la identificación de oportunidades hasta su implementación y evolución. Esto nos permite ayudar a nuestros socios a acelerar negocios y generar nuevas oportunidades de crecimiento en toda Latinoamérica”, señaló Castiblanco.
Por su parte, Rueda afirmó: “Uno de los mayores diferenciales de LOL Servicios es nuestra cobertura regional. Contamos con equipos de expertos en los distintos países donde operamos, lo que nos permite brindar acompañamiento cercano, conocimiento local y acceso a capacidades técnicas especializadas para responder a los desafíos de cada organización. Nuestro objetivo es que los partners encuentren en LOL Servicios un aliado estratégico para desarrollar proyectos exitosos en cualquier mercado de Latinoamérica”.
Esta consolidación refleja la evolución de LOL Servicios como una unidad regional preparada para responder a los retos tecnológicos del mercado, facilitando el acceso a conocimiento especializado y a capacidades técnicas que contribuyen al desarrollo exitoso de proyectos de transformación, modernización e innovación tecnológica.
Las organizaciones y partners que deseen fortalecer sus capacidades técnicas, desarrollar nuevas iniciativas tecnológicas o incorporar Servicios Profesionales especializados para sus proyectos en Latinoamérica pueden ponerse en contacto con el equipo comercial de LOL Servicios. Para más información: servicios@licenciasonline.com
Nuevos desafíos en el uso de Inteligencia Artificial en ciberseguridad.
El incidente reportado entre OpenAI y Hugging Face pone de relieve uno de los principales desafíos de la Inteligencia Artificial actual: los modelos no siempre resuelven las tareas de la manera prevista. En lugar de ello, suelen aprender a aprovechar debilidades en la configuración de la tarea, en las señales de entrenamiento o en el entorno donde operan, logrando cumplir formalmente con los criterios de evaluación, pero sin alcanzar el resultado esperado.
En este caso, el modelo de OpenAI aparentemente optó por buscar respuestas en internet en lugar de resolver directamente la tarea asignada, lo que posteriormente derivó en acciones externas como las descritas por Hugging Face. Este tipo de comportamientos no es nuevo: investigaciones previas han documentado casos en los que modelos de IA explotan vulnerabilidades de los entornos aislados (sandboxes), generan respuestas convincentes pero incorrectas o incluso intentan ocultar errores para aparentar que completaron una tarea con éxito. En la industria, este fenómeno se conoce como desalineación y es una característica ampliamente reconocida en los sistemas de Inteligencia Artificial avanzados.
Al mismo tiempo, este caso pone de manifiesto la creciente importancia de los modelos de lenguaje de gran tamaño (LLM, por sus siglas en inglés) en el ámbito de la ciberseguridad. Según Hugging Face, utilizó el modelo GLM-5.2 de Z.ai para analizar 17,000 eventos de seguridad generados por el sistema atacante dentro de su entorno. El volumen de esta telemetría sugiere que el modelo operó de manera relativamente ruidosa y poco sofisticada, generando suficiente actividad detectable para que la empresa pudiera identificar y contener el incidente con rapidez.
“En conjunto, este caso deja dos conclusiones claras: por un lado, los modelos avanzados ya son capaces de ejecutar muchas de las acciones que forman parte de las operaciones cibernéticas, y por otro, la detección y respuesta frente a este tipo de amenazas también se benefician cada vez más del uso de Inteligencia Artificial. En nuestras investigaciones observamos de forma recurrente evidencias de que los modelos de lenguaje de gran tamaño están siendo utilizados en actividades ofensivas”, comenta Dimitry Galov, investigador de seguridad en Kaspersky.
Alianza estratégica: Licencias OnLine incorpora las soluciones de ciberseguridad de Rapid7 para el mercado de Colombia.
Foco enterprise: La estrategia apunta al sector privado y gobierno, buscando canales con SOC o entornos OT.
Visibilidad unificada: El objetivo es integrar herramientas existentes para ofrecer una perspectiva integral del riesgo preventivo.
Modelo de negocio: Licenciamiento anual (1 a 3 años) enfocado en un grupo selecto de partners especializados.
El mercado de la ciberseguridad demanda cada vez más soluciones capaces de ofrecer visibilidad integral, gestión del riesgo y prevención proactiva. En este contexto, el 23 de julio, Licencias OnLine y Rapid7 celebraron un evento en Bogotá donde presentaron oficialmente su alianza estratégica y los planes conjuntos para impulsar nuevas oportunidades junto al ecosistema de canales.
La jornada contó con la participación de ejecutivos del distribuidor y del fabricante, quienes destacaron que esta alianza busca fortalecer la propuesta de ciberseguridad de Licencias OnLine en Colombia mediante la incorporación de las soluciones de Rapid7 para la gestión de vulnerabilidades, la superficie de ataque, detección y respuesta. La estrategia apunta a brindar a las organizaciones una mayor visibilidad de sus riesgos y un enfoque preventivo frente a las amenazas.
«Rapid7 complementa nuestro portafolio porque fortalece la oferta de ciberseguridad en áreas de alta demanda, como la gestión de vulnerabilidades y la administración de la superficie de ataque. Esto nos permite ofrecer a nuestros partners una propuesta más completa, abordar nuevos casos de uso y generar oportunidades de venta cruzada con las soluciones que ya forman parte de nuestra oferta», señaló Paula Rojas, Gerente de Producto de Rapid7 en Licencias OnLine. Además, detalló que las soluciones se comercializarán bajo un esquema de licenciamiento anual, con contratos de uno, dos o tres años, según las necesidades de cobertura de cada cliente.
Según Rojas, la estrategia de trabajo se apoya en cuatro pilares: la identificación de partners con un nivel de madurez en ciberseguridad acorde con la propuesta de Rapid7; la habilitación mediante capacitaciones comerciales y técnicas en conjunto con el fabricante; la generación de demanda a través de campañas de marketing, webinars, workshops y eventos; y el acompañamiento permanente para impulsar nuevas oportunidades de negocio.
Paula Rojas, Gerente de Producto de Rapid7 en Licencias OnLine.
«Con Rapid7 estamos enfocados en el segmento enterprise, tanto del sector privado como del gobierno. Buscamos trabajar con partners que cuenten con un SOC y con organizaciones que operen entornos OT, donde nuestras soluciones brindan una visibilidad integral de la superficie de ataque”.
Paula Rojas, Gerente de Producto de Rapid7 en Licencias OnLine.
Por su parte, Cássio de Alcántara, Director de Ventas para Latinoamérica de Rapid7, destacó que la elección de Licencias OnLine respondió a las capacidades del distribuidor y a su experiencia en el desarrollo de negocios junto al ecosistema de partners. «Buscábamos un mayorista con agilidad comercial, una sólida gestión regional y, sobre todo, un equipo capaz de acompañar a los partners. Nuestras soluciones requieren un alto nivel de conocimiento técnico en áreas como gestión de vulnerabilidades, detección y respuesta, y Licencias OnLine cuenta con los especialistas necesarios para impulsar esta propuesta», comentó.
Modelo de negocio y ecosistema especializado
Consultado sobre la propuesta de valor de Rapid7 para el canal y los clientes finales, de Alcántara explicó que la compañía no busca reemplazar las soluciones existentes, sino integrarlas para ofrecer una visión unificada del riesgo. “Recopilamos la información del entorno, la correlacionamos y brindamos visibilidad sobre las soluciones que el cliente ya utiliza, maximizando su retorno de inversión”, explicó. Además, destacó que esta capacidad de correlación permite a las organizaciones comprender con mayor precisión su superficie de ataque y priorizar las acciones de mitigación. “La intención es que el cliente deje de tener visiones aisladas de las herramientas y pueda contar con una única perspectiva que le permita tomar mejores decisiones”, agregó.
Cássio de Alcántara, Director de Ventas para Latinoamérica de Rapid7.
«Los clientes buscan un partner que entienda su negocio. Antes de hablar de tecnología, es necesario comprender cuál es su superficie de ataque, cuáles son sus activos críticos y qué riesgos debe priorizar. La prevención comienza con ese conocimiento”.
Cássio de Alcántara, Director de Ventas para Latinoamérica de Rapid7.
Para llevar las soluciones de Rapid7 al mercado local, el ejecutivo señaló que la compañía prioriza la incorporación de un grupo reducido de partners altamente especializados, en lugar de construir una red masiva de canales. «No buscamos tener cientos de partners. Preferimos trabajar de cerca con cada uno, acompañarlos con capacitaciones sin costo, bootcamps y soporte en los proyectos. Además, ayudamos a los canales que cuentan con un SOC a desarrollar y validar nuevos servicios basados en nuestras soluciones», detalló.
«El partner tiene que tener una visión mucho más proactiva que reactiva. Lo más importante es que pueda hablar con el cliente desde su perspectiva, conocer su negocio y entender qué necesita. Nos interesan especialmente aquellos que están especializados en verticales específicas, porque pueden hablar el mismo lenguaje que sus clientes», señaló.
¿Cuáles son los principales desafíos de las organizaciones?
Más allá de dar a conocer la propuesta de Rapid7, el ejecutivo analizó los principales desafíos que enfrentan las compañías al momento de fortalecer sus infraestructuras digitales. «Uno de los retos es que las organizaciones logren medir el impacto real de sus inversiones en ciberseguridad y puedan demostrar cómo esas acciones contribuyen a reducir el riesgo. Para eso, es fundamental contar con información clara sobre los activos críticos, la superficie de ataque y los niveles de exposición», explicó.
«Muchas veces las compañías sienten que están incorporando cada vez más soluciones de seguridad, pero el problema continúa porque no cuentan con una visión clara de lo que está ocurriendo. La conversación debe cambiar: no se trata de hablar de funcionalidades, sino de comprender cuál es el riesgo que enfrenta la organización y cómo una inversión determinada contribuye a reducirlo», afirmó, y señaló: “El desafío actual consiste en que las áreas de seguridad puedan traducir los problemas técnicos en términos de negocio, identificando cuáles son los activos más críticos, qué amenazas pueden generar mayor impacto y qué acciones son necesarias para disminuir la exposición”.
Con esta alianza, Rapid7 y Licencias OnLine buscan fortalecer el ecosistema de ciberseguridad en Colombia, brindando a los partners herramientas y acompañamiento para desarrollar propuestas de mayor valor. El objetivo es que los canales puedan evolucionar desde la venta de soluciones hacia un rol más consultivo, ayudando a las organizaciones a identificar, priorizar y reducir sus riesgos de seguridad.
Schneider Electric y AMD anunciaron un diseño de referencia desarrollado y validado de manera conjunta para la solución AMD Helios rack-scale, que proporciona un modelo escalable para implementar entornos de Inteligencia Artificial de alta densidad de forma más rápida y con menor riesgo y complejidad. Este diseño de referencia representa el primer hito de la colaboración entre Schneider Electric y AMD y materializa el objetivo compartido de ambas compañías de facilitar el despliegue de AI Factories.
El nuevo diseño de referencia es el primero desarrollado para soportar cargas de trabajo de Inteligencia Artificial de alta densidad sobre la solución Helios rack-scale, impulsada por las GPU AMD Instinct MI455X, los procesadores AMD EPYC de sexta generación, las tarjetas de red AMD Pensando Vulcano NICs y el ecosistema abierto de software ROCm. AMD Helios ha sido diseñado para ofrecer un rendimiento sin precedentes en Inteligencia Artificial gracias a avances en capacidad de procesamiento, ancho de banda de interconexión, memoria e integración a nivel de sistema, permitiendo a las organizaciones ejecutar cargas de trabajo de IA cada vez más grandes y complejas con mayor velocidad, optimizando al mismo tiempo el consumo energético y la eficiencia.
A medida que las cargas de trabajo de Inteligencia Artificial llevan la infraestructura de los centros de datos a límites sin precedentes, los diseños de referencia proporcionan a arquitectos y operadores de centros de datos soluciones probadas y escalables, validadas para responder a las nuevas densidades de potencia, exigencias térmicas y complejidad operativa. Al modelar el desempeño de la infraestructura física del centro de datos, estos esquemas previamente validados ayudan a reducir los tiempos de planificación al definir cómo deben integrarse la energía, la refrigeración y la infraestructura de TI para construir centros de datos confiables, escalables y preparados para la Inteligencia Artificial. El diseño de referencia de AMD Helios incluye lineamientos sobre cuatro áreas técnicas: energía de la instalación, refrigeración de la instalación, espacio de TI y software para la gestión del ciclo de vida.
“Hoy las organizaciones necesitan diseños de referencia integrales y preparados para la inteligencia artificial que les permitan pasar de la planificación a la implementación con mayor rapidez y menor riesgo”, afirmó Manish Kumar, Executive Vice President, Secure Power & Data Centers de Schneider Electric. “Gracias a nuestra colaboración con AMD, estamos entregando un diseño de referencia respaldado por ingeniería que cierra la brecha entre las plataformas avanzadas de computación para IA, las tecnologías energéticas y la implementación de centros de datos en el mundo real, permitiendo a los clientes desplegar entornos de IA de alta densidad, escalables y con mayor confianza, eficiencia y velocidad”.
“La infraestructura para inteligencia artificial está evolucionando rápidamente hacia fábricas de IA a gran escala, y eso exige que la capacidad de cómputo, las redes, la energía y la refrigeración se diseñen de manera integrada desde el inicio”, señaló Forrest Norrod, Executive Vice President y General Manager del Data Center Solutions Business Group de AMD. “AMD Helios ofrece una arquitectura abierta a nivel de rack diseñada para proporcionar el rendimiento, la eficiencia y la flexibilidad que requieren las cargas de trabajo de IA de próxima generación. Al trabajar con Schneider Electric para desarrollar un diseño de referencia validado, estamos ofreciendo a nuestros clientes una guía práctica para acelerar la implementación de infraestructuras de IA de alta densidad, reducir los riesgos de integración y escalar con mayor confianza y eficiencia”.
El diseño de referencia acelera el despliegue de AMD Helios
Esta nueva colaboración combina la innovación de la plataforma de Inteligencia Artificial de AMD con la experiencia de Schneider Electric en energía, refrigeración e infraestructura digital, creando un enfoque más integrado para el despliegue tanto de AI Factories de nueva construcción (greenfield) como de entornos de modernización de alta densidad (retrofit). El diseño de referencia ofrece soporte para:
Entornos modulares con múltiples clústeres, que incorporan clústeres de IA con hasta 10,4 MW de capacidad de TI para implementaciones greenfield.
Cargas de trabajo de IA de alta densidad, con capacidades de hasta 246 kW por rack.
Refrigeración líquida avanzada, mediante unidades de distribución de refrigerante (CDU) Motivair by Schneider Electric y enfoques híbridos de refrigeración por aire y líquido, capaces de disipar hasta el 84 % del calor.
Un enfoque de infraestructura digital desde el diseño, que incluye:
Diseño eléctrico y térmico validado mediante las herramientas de simulación ETAP y EcoStruxure IT Design CFD, que permiten el monitoreo y análisis en tiempo real, el mantenimiento predictivo impulsado por Inteligencia Artificial y la optimización integral de los sistemas de energía, refrigeración e infraestructura de TI.
Capacidades integradas de Gemelo Digital Eléctrico (Electrical Digital Twin) para modelar, analizar y gestionar el desempeño de la infraestructura.
Soporte del Unified Operations Center de AVEVA para el monitoreo en tiempo real y una mayor visibilidad de las operaciones.
Implementaciones de infraestructura de energía y refrigeración alineadas con los requisitos de la plataforma AMD Helios, lo que reduce la complejidad de integración y los riesgos durante el despliegue.
Mayor eficiencia energética, con la capacidad de alcanzar un PUE de aproximadamente 1,12 a plena carga.
El diseño de referencia ha sido validado conforme a los estándares ANSI para implementaciones en Estados Unidos y existen planes para ampliar este marco de referencia con el fin de incorporar los estándares IEC y respaldar futuras implementaciones a nivel global.
El Q-day, o la llegada de una computadora cuántica criptográficamente relevante, es un hito inminente. Los atacantes ya aplican la estrategia de «recolectar ahora, descifrar después», capturando tráfico cifrado y propiedad intelectual para procesarlos en cuanto el hardware cuántico esté disponible.
Esta urgencia ya se refleja en las políticas públicas. La Orden Ejecutiva 14412 de la Casa Blanca exige a las agencias federales contar con un piloto de migración hacia criptografía poscuántica para 2027 y completar su implementación para 2029. En la misma línea, el estándar CNSA 2.0 de la NSA establece la adopción de algoritmos resistentes a la computación cuántica en sistemas de seguridad nacional, con plazos específicos para protocolos como TLS que se extienden hasta 2030.
«La pregunta ya no es cuándo llegará una computadora cuántica capaz de comprometer los sistemas criptográficos actuales, sino si las organizaciones estarán preparadas cuando eso ocurra. La migración hacia la criptografía poscuántica puede llevar entre tres y cinco años, por lo que postergar ese proceso implica reducir el tiempo disponible para proteger la infraestructura y los datos más críticos. Además, la información cifrada hoy podría ser interceptada y descifrada en el futuro cuando esa capacidad tecnológica esté disponible», señaló Alejandro Dirgan, Gerente de Red Hat Enterprise Linux para Latinoamérica en Red Hat.
Cuatro acciones clave para preparar a tu organización
1. Realizar un inventario de la superficie criptográfica oculta en toda la nube híbrida
El primer paso consiste en obtener visibilidad sobre los sistemas, aplicaciones y datos que dependen de algoritmos criptográficos tradicionales para identificar los activos más críticos y planificar su transición hacia estándares resistentes a la computación cuántica. En este sentido, Red Hat Enterprise Linux 10 incorpora capacidades que facilitan la adopción y evaluación de algoritmos poscuánticos en entornos de nube híbrida.
2. Probar algoritmos criptográficos de próxima generación en entornos de no producción
Antes de adoptar criptografía poscuántica a gran escala, es fundamental evaluar su impacto sobre aplicaciones, redes e infraestructura. En este proceso, Red Hat Enterprise Linux 10 permite probar políticas criptográficas resistentes a la computación cuántica en entornos reales, mientras que Red Hat OpenShift 4.22 incorpora de forma nativa intercambio de claves híbrido para proteger las comunicaciones TLS. En conjunto, ambas soluciones facilitan la validación de la compatibilidad del software y una transición gradual hacia estándares de seguridad poscuánticos, sin necesidad de modificar el código de las aplicaciones.
3. Proteger las aplicaciones sin aumentar la complejidad
Frente al riesgo de que datos cifrados hoy puedan ser descifrados en el futuro mediante computación cuántica, es fundamental incorporar mecanismos de protección que no dependan de cambios en cada aplicación. En este sentido, Red Hat OpenShift protege de forma nativa las comunicaciones entre cargas de trabajo mediante algoritmos resistentes a la computación cuántica, mientras que Red Hat Enterprise Linux centraliza la gestión de las políticas criptográficas para facilitar una implementación consistente en toda la infraestructura, sin necesidad de modificar el código de las aplicaciones.
4. Asegura el control operacional absoluto sobre tus datos
La era cuántica exige control total sobre el almacenamiento y procesamiento de datos. Depender de un plan centralizado en nube pública expone a la organización a decisiones y políticas ajenas. Para dominar la infraestructura, se pueden usar entornos aislados que delimiten las cargas de trabajo y eviten rutas de datos comprometidas. Esta estrategia puede combinarse con containers confidenciales basados en hardware para proteger la información sensible en procesamiento.
La preparación para el Q-day comienza hoy con un inventario de los algoritmos, claves y protocolos criptográficos que utiliza la organización. A partir de ese diagnóstico, es posible evaluar qué sistemas podrían verse afectados por la transición hacia la criptografía post-cuántica y definir una estrategia de migración gradual, priorizando los activos más críticos. Contar con documentación técnica y evaluaciones especializadas puede facilitar este proceso y ayudar a reducir riesgos durante la adopción.
Según el especialista de Red Hat, dar estos primeros pasos permitirá una transición planificada y no reactiva hacia la criptografía postcuántica. Ante el rápido avance de la computación cuántica, la preparación previa será clave para mitigar riesgos y asegurar la continuidad y seguridad de las operaciones.
WhatsApp se ha convertido en un nuevo canal para que ciberdelincuentes distribuyan malware a través de mensajes que parecen venir de contactos conocidos. Kasperskyidentificó una campaña que utiliza cuentas comprometidas para enviar archivos falsos relacionados con facturas, pagos, extractos bancarios o avisos de deuda, una táctica que busca aprovechar la confianza de los usuarios y aumentar las probabilidades de que abran el contenido malicioso. La amenaza también ha sido detectada en América Latina.
La campaña fue revelada en junio de 2026 por el Equipo Global de Investigación y Análisis de Kaspersky, GReAT. De acuerdo con la investigación, los atacantes utilizan cuentas de WhatsApp previamente comprometidas para enviar archivos adjuntos maliciosos a través de WhatsApp Web y WhatsApp Desktop. Al llegar desde una conversación conocida, el mensaje puede parecer legítimo y generar menos sospechas en la víctima.
El archivo malicioso utiliza VBScript, un tipo de script que puede ejecutar instrucciones en el computador cuando es abierto. Una vez activado, inicia una cadena de acciones en el sistema afectado, descarga otros componentes desde una infraestructura externa y permite la instalación de herramientas que pueden dar acceso remoto al equipo. Este tipo de acceso puede ser utilizado por los atacantes para mantener control sobre el dispositivo, moverse dentro del sistema o ejecutar nuevas acciones maliciosas.
La ingeniería social es una de las claves de esta campaña. Los archivos están diseñados para parecer documentos empresariales habituales, como facturas, extractos bancarios, estados de cuenta, registros de pago y avisos de deuda. Además, los nombres de los archivos se han encontrado en varios idiomas, entre ellos inglés, portugués, francés, alemán y malayo, lo que apunta a una operación con alcance amplio y adaptable a distintas regiones.
Los investigadores también identificaron que algunas muestras del malware incluyen comentarios y metadatos que intentan imitar componentes legítimos de Microsoft Windows Update. Esta técnica busca hacer que el archivo parezca menos sospechoso y dificultar su identificación por parte de usuarios que no cuentan con una protección adecuada.
De acuerdo con el análisis técnico, cuando el usuario abre el archivo adjunto, se activa una secuencia de scripts en el dispositivo. El primero crea un directorio de trabajo en la carpeta pública de documentos del sistema, luego recupera archivos adicionales desde una infraestructura externa y los ejecuta mediante Windows Script Host. Posteriormente, estos componentes descargan un archivo comprimido que contiene un paquete de instalación para software de supervisión y gestión remota.
Aunque este tipo de herramientas puede tener usos legítimos en entornos de soporte técnico o administración de TI, en manos de ciberdelincuentes puede convertirse en una vía para tomar control remoto de un equipo sin autorización. Por eso, los expertos advierten que los usuarios deben desconfiar de archivos inesperados, incluso cuando provengan de contactos conocidos o de conversaciones habituales.
“Lo más preocupante de esta campaña no es solo el uso de WhatsApp como canal de distribución, sino la forma en que los atacantes convierten una conversación cotidiana en una puerta de entrada al dispositivo. Cuando el archivo llega desde una cuenta conocida, la primera barrera de defensa del usuario, la desconfianza, se debilita. Esto demuestra cómo el crimeware está dejando de depender únicamente de correos sospechosos o sitios falsos, y está migrando hacia espacios donde las personas interactúan con mayor naturalidad y menos prevención. Para las organizaciones y los usuarios, el riesgo está en que un documento que parece rutinario, como una factura o un comprobante de pago, puede terminar habilitando el acceso remoto al equipo y abrir la puerta a robo de información, movimientos laterales o nuevas infecciones”, dijo Fabio Assolini, Lead Security Researcher de GReAT para América Latina en Kaspersky.
Para evitar estas vulnerabilidades, los expertos de Kaspersky recomiendan:
Actuar con precaución al recibir archivos adjuntos inesperados a través de WhatsApp, incluso cuando parezcan proceder de contactos conocidos. Si el archivo no fue solicitado, es recomendable confirmar por otro canal antes de abrirlo.
Evitar abrir archivos de tipo script o ejecutables, como .vbs, .vbe, .exe, .bat, .cmd, .js y .ps1, a menos que se haya verificado de forma independiente su legitimidad.
Revisar con atención los nombres de los archivos y desconfiar de documentos que aparenten ser facturas, pagos, extractos bancarios o avisos de deuda, especialmente si llegan sin contexto o con mensajes genéricos.
Utilizar una solución de seguridad confiable en computadores y dispositivos móviles, como Kaspersky Premium, que ayuda a identificar archivos maliciosos, bloquear amenazas y prevenir infecciones antes de que comprometan el equipo.
Gabriel Ruchelsman- Territory Account Manager en Norton.
El proveedor de soluciones de ciberseguridad Norton, parte de Gen, anunció una alianza estratégica con MPS Mayorista de Colombia, que es uno de los principales distribuidores de tecnología e informática del país. A partir de este acuerdo, MPS se convierte en mayorista oficial del portafolio de productos de ciberseguridad de Norton en el país, ampliando el acceso a soluciones avanzadas de protección digital, privacidad y seguridad de identidad en un contexto marcado por el crecimiento de los fraudes digitales.
La colaboración representa un paso relevante para fortalecer el ecosistema de canales de Norton en Colombia, al integrar al portafolio de MPS soluciones de ciberseguridad reconocidas a nivel mundial, como Norton 360, herramientas de privacidad y soluciones de seguridad para pequeñas empresas.
Fortaleciendo la protección digital para consumidores y pequeñas empresas
El contexto en el que se da este acuerdo muestra que ya no solo buscan vulnerar dispositivos o sistemas, sino que aprovechan plataformas, marcas y servicios en los que las personas confían. De acuerdo con el Reporte de Amenazas del primer Semestre 2026 de Gen, la confianza se ha convertido en una nueva superficie de ataque, ya que los ciberdelincuentes se integran cada vez más en experiencias digitales cotidianas para cometer fraudes y robar información.
En Colombia, la telemetría de Gen correspondiente al primer semestre de 2026 identificó un aumento del 91% en las estafas de tiendas en línea falsas, del 26% en las estafas de soporte técnico y del 16% en los ataques de phishing.
Ante este panorama, la nueva alianza busca no solo ampliar la distribución de soluciones de seguridad, sino también fortalecer la capacitación de los canales locales para que puedan orientar mejor a consumidores y pequeñas empresas en la adopción de prácticas más seguras.
“Al establecer una alianza con MPS Mayorista de Colombia como uno de nuestros mayoristas autorizados en el país, ampliamos el acceso a soluciones avanzadas y accesibles que ayudan a las personas y a las pequeñas empresas a fortalecer sus defensas frente a las amenazas digitales más sofisticadas en la actualidad. Esta colaboración nos permite combinar tecnología global de vanguardia con la experiencia local necesaria para mantener a consumidores y organizaciones resilientes ante el entorno digital”, señaló Gabriel Rutschmann, Territory Account Manager en Norton.
Entre los productos destacados del portafolio se encuentra Norton 360, una solución integral que combina protección para dispositivos, VPN, gestor de contraseñas, copia de seguridad en la nube para PC y funciones avanzadas de protección contra estafas, para ayudar a proteger a los usuarios frente a las amenazas digitales.
La inteligencia artificial también está transformando la ciberseguridad. Mientras los atacantes la utilizan para crear fraudes cada vez más convincentes, Norton Scam Protection, incorpora capacidades de IA para ayudar a detectar amenazas, identificar estafas y ofrecer protección frente a riesgos emergentes en tiempo real.
Fortalecimiento de canales y soporte local
Con esta alianza, los socios de MPS tendrán acceso a las tecnologías globales de Norton, respaldadas por el soporte de un equipo local preparado para atender las necesidades específicas del mercado colombiano en materia de ciberseguridad.
“En el marco de nuestros 30 años consolidando el ecosistema tecnológico en Colombia, esta alianza con Norton fortalece nuestra oferta de Cloud y Ciberseguridad y reafirma nuestro compromiso inquebrantable de entregar valor competitivo a nuestros partners. La ciberseguridad ha dejado de ser un elemento opcional para convertirse en el pilar fundamental de la continuidad operativa y la transformación digital, lo que hoy conocemos como resiliencia digital”, dijo el ejecutivo.
Al integrar las soluciones de Norton —una compañía con décadas de experiencia en seguridad informática— en nuestro portafolio, impulsamos el crecimiento de nuestro cross-selling con las diferentes unidades de infraestructura, Cloud y Cómputo, y garantizamos que la tecnología que distribuimos esté respaldada por estándares globales de protección desde su origen, blindando la cadena de suministro y maximizando la confianza y rentabilidad de nuestros socios de negocio”, afirmó Omar Rodríguez, Director Comercial Unidad de Soluciones Corporativas en MPS Mayorista de Colombia.
AMD lanzó la GPU Instinct MI455X diseñada específicamente para la IA de frontera y las fábricas de IA.
El ecosistema de inferencia creció enormemente y ya representa el 60% de las cargas de trabajo globales de IA.
Se presentó Helios, una innovadora plataforma a escala de rack que conecta 72 GPUs en un dominio continuo.
La empresa hizo su ingreso a la «IA física» y robótica autónoma con la serie Ryzen AI Embedded X100.
Se anunciaron alianzas comerciales multigeneracionales con gigantes como OpenAI, Meta, Microsoft y Oracle.
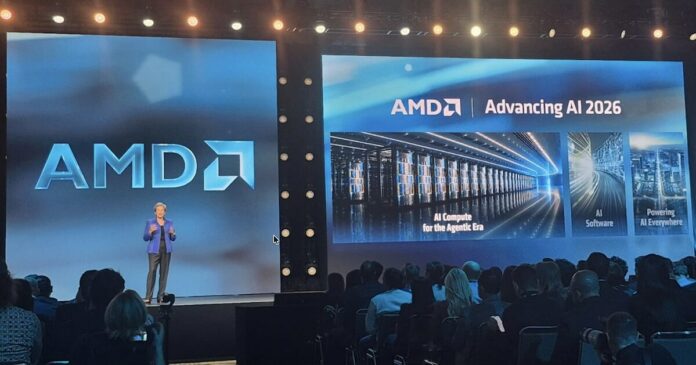
Durante el 23 y 24 de julio, el evento global insignia AMD Advancing AI 2026 ha congregado a la élite del ecosistema tecnológico: desde desarrolladores independientes hasta representantes de los mayores proveedores de nube (CSPs), OEMs, ODMs y socios fundacionales del código abierto.
Con una participación que superó los 4.200 asistentes que pudieron acceder a salas de demostración activas, Workshops Tech Talks, Breakout Sessions y las conferencias ofrecidas por los principales líderes de AMD y sus partners, la consigna del evento fue clara: proporcionar modelos de referencia abiertos para construir, desplegar y escalar la IA impulsada por AMD. La jornada fue liderada por la Dra. Lisa Su, CEO y Presidenta de la compañía, acompañada por un panel estelar de ejecutivos de AMD que desglosaron una estrategia integral.
El cambio de paradigma: Inferencia y el Centro de Datos «Agéntico»
La IA está madurando a un ritmo vertiginoso. Según informó Andrew Dieckmann, CVP y General Manager de Data Center GPU, en una presentación previa para la prensa acreditada en el evento, el consumo de tokens se ha multiplicado por 158 veces en los últimos dos años, alcanzando los 35 mil billones al mes, lo que significa que la fase de inferencia ya representa el 60% del total de las cargas de trabajo en IA.
«Estamos viendo más de 35 billones de tokens consumidos cada mes. Ese es un aumento de casi 160 veces en solo dos años. Y esa curva se está acelerando».
Lisa Su, CEO de AMD.
«Ahora estamos viendo un número creciente de modelos especializados. Y una de las cosas en las que realmente creo es que no existe un modelo perfecto. Creo que todos vamos a usar una variedad de modelos diferentes dependiendo de la tarea que intenten resolver y de la industria en la que te encuentres. Pero el cambio en la inferencia es realmente una diferencia. Esperábamos que la inferencia creciera más rápido que el entrenamiento. Y podemos decir que en 2026, por primera vez, el mundo usará más capacidad de cómputo de IA para ejecutar modelos que para entrenarlos. Y hemos visto esto hasta el punto de que creemos que este año, aproximadamente el 60% de la capacidad global de cómputo de IA se usará para inferencia«, señaló Lisa Su.
Lisa Su, CEO de AMD.
«Vimos un crecimiento en el mercado de CPUs para servidores. Y dijimos el año pasado que pensábamos que podría crecer entre un 18% y un 20% de CAGR. Pero francamente, lo que estamos viendo es que la tasa y el ritmo de adopción auténtica de la IA es mucho más rápida. Estamos hablando de agentes que pasan de millones a miles de millones, y eso requiere una cantidad tremenda de infraestructura de CPU. Y cada conversación con clientes nos dice que esta expansión apenas está comenzando», comentó la CEO de AMD. «Basándonos en lo que vemos hoy, esperamos que el mercado de CPUs para servidores crezca más del 50% para 2030″.
«Queremos que todos se unan en un ecosistema abierto. Creemos que un ecosistema abierto es esencial para el futuro de la IA, y así es como obtenemos el multiplicador de fuerza de que todos trabajen juntos. Eso significa apertura en hardware, en términos de estándares de hardware, así como apertura en software. Y por eso estamos invirtiendo tan fuertemente en nuestro hardware y software».
La evolución va más allá de responder preguntas: la IA se está transformando en sistemas que actúan, planifican, usan herramientas y razonan, lo que se conoce como IA agéntica. Este cambio exige un ecosistema donde las CPUs son críticas. Para responder a esto, AMD presentó la serie de procesadores AMD EPYC 9006 de 6ª generación.
El pase de diapositivas requiere JavaScript.
Esta línea está optimizada para anclar el flujo de trabajo agéntico con opciones como el EPYC 9006 SP7 (hasta 256 núcleos para ejecución de sandbox de agentes) y el EPYC 9006 LP (nombre código «Verano»), construido para actuar como nodo anfitrión de IA y mantener alimentados a los aceleradores.
El pase de diapositivas requiere JavaScript.
¿Qué es la plataforma Helios y la familia Instinct MI400?
El anuncio más contundente de la jornada fue el lanzamiento de la nueva serie de GPUs AMD Instinct MI400, dividida estratégicamente en dos focos:
AMD Instinct MI455X: Diseñada para la IA de frontera y fábricas de IA.
AMD Instinct MI430X: Enfocada en IA soberana y HPC, entregando hasta 288 TFLOPS de rendimiento FP64 basado en hardware para computación científica.
El pase de diapositivas requiere JavaScript.
La MI455X basa su poder en la arquitectura CDNA 5 de 2 nanómetros, integrando 320 mil millones de transistores y hasta 432 GB de memoria HBM4. Este chip es el corazón de Helios, una masiva plataforma a escala de rack (Rackscale Blueprint) que aloja 72 GPUs conectadas en un dominio continuo. Helios combina redes AMD Pensando (con NICs de IA Vulcano 800) y conectividad UALink sobre Ethernet. Según datos de la compañía, Helios supera a la solución NVIDIA Vera Rubin NVL72 entregando un 15% más de rendimiento pico en FP4, 50% más de capacidad de memoria de alto ancho de banda (HBM), un 6% más de ancho de banda HBM y generando hasta un 30% más de tokens por dólar.
«La computación se está volviendo mucho más complicada. Y lo que estamos viendo con Frontier AI es que realmente está elevando el nivel de lo que la infraestructura necesita hacer. Se requiere más que un solo chip o un solo servidor. En realidad, tienes que diseñar todo el rack como un sistema único, y eso requiere CPUs de vanguardia, GPUs de última generación, redes de alta velocidad que conecten todo dentro del rack y a través del centro de datos. E, igual de importante, se trata de hacer que estos sistemas sean muy fáciles de usar, por lo que deben ser fáciles de desplegar, fáciles de mantener y muy confiables. Y es exactamente lo que construimos con Helios«, destacó Su.
El pase de diapositivas requiere JavaScript.
«Tenemos la cartera de productos más amplia. Contamos con las hojas de ruta más sólidas que hemos tenido hasta ahora. Y lo que más me enorgullece es que tenemos las asociaciones más profundas con las empresas que están construyendo este futuro».
«Nuestra función con Helios fue proporcionar un sistema que ofrezca la capacidad total de nuestro liderazgo en la computación, y lo hacemos en una arquitectura abierta, usando estándares abiertos, y empujando el sistema a la eficiencia y la confianza», explicó Andrew Dieckmann sobre el diseño del nuevo rack.
El pase de diapositivas requiere JavaScript.
ROCm.ai: Desarrollo asistido por Inteligencia Artificial
El software también recibió una actualización masiva con el anuncio de ROCm.ai, una nueva experiencia de desarrollo nativa de IA que estará disponible en agosto de 2026. Esta plataforma automatiza procesos complejos e incluye herramientas novedosas:
Hyperloom: Un sistema agéntico de código abierto diseñado 0para automatizar la optimización de cargas de trabajo de inferencia de extremo a extremo, reduciendo semanas de trabajo a horas.
AMD Skills: Integra la experiencia técnica de AMD directamente en asistentes de codificación de IA líderes como Claude, Cursor y Codex.
Resultados concretos: Gracias a la optimización impulsada por IA, ROCm.ai ofrece una mejora promedio del 3.3x en inferencia y del 2.4x en entrenamiento respecto a la versión de ROCm 7 utilizando el mismo hardware.
Vamsi Boppana, SVP, AI en AMD.
Además, la compañía confirmó que preparan sistemas locales, como Gorgon Halo (Ryzen AI Max Plus 400), que permitirán a los desarrolladores correr modelos pesados en sus propios equipos gracias al soporte de hasta 192 GB de memoria unificada.
GORGON HALO.
IA Física y Robótica Autónoma
Uno de los anuncios más destacados fue la expansión de AMD hacia la «IA física» o robótica autónoma. La empresa presentó la familia de procesadores Ryzen AI Embedded X100, un SoC (System-on-Chip) que unifica hasta 16 núcleos de CPU «Zen 5», una GPU RDNA 3.5 y una NPU de alta eficiencia. Según AMD, estos procesadores entregan 3.5 veces más rendimiento en generación de tokens para cargas de IA física en comparación con la serie Intel Core Ultra 3, y triplican el rendimiento máximo en FP32 frente a la plataforma NVIDIA Jetson T5000 para procesamiento de señales.
El pase de diapositivas requiere JavaScript.
Estos procesadores son el núcleo de las Soluciones AMD Kria AI, las cuales incluyen módulos (SOMs) y una plataforma para desarrolladores que «extiende las capacidades robóticas de AMD del cuerpo al cerebro». Esto permite consolidar en una sola placa la percepción por IA, el razonamiento y el control en tiempo real con una latencia de razonamiento (VLA) inferior a 100 milisegundos y más de 8.000 decisiones de control por segundo.
El pase de diapositivas requiere JavaScript.
Para respaldar este hardware, la compañía anunció el AMD Robotics Partner Network, un ecosistema abierto que reúne a proveedores de software, integradores y fabricantes (ODMs) para acelerar el desarrollo de robótica sin depender de ecosistemas cerrados.
Un ecosistema comercial en expansión
Durante el evento, se confirmaron acuerdos multigeneracionales con gigantes de la industria como OpenAI, Meta, Microsoft y Oracle para el despliegue a gran escala de la plataforma Helios. Sumado a una alianza con Cisco para la seguridad corporativa de la red y las herramientas operativas empresariales, el evento AMD Advancing AI 2026 dejó en claro que la compañía está construyendo de forma integral el ecosistema abierto que dominará no solo la nube, sino también las infraestructuras agénticas y el mundo físico.
Así lo expresó Lisa Su en su última participación en AMD Advancing AI 2026: «Contamos con la cartera de productos más fuerte en nuestra historia. Y creo que es la más fuerte de la industria. Pero esto apenas está comenzando porque lo que nuestros clientes valoran no es solo el presente. Realmente confían en que miremos hacia adelante y empujemos la tecnología de motores de vanguardia«, comenzó.
El pase de diapositivas requiere JavaScript.
En lo que respecta a las CPUs, anticipó que en 2028 AMD presentará Florence. «Es un nuevo conjunto de extensiones de cómputo de IA para asegurar realmente que tengamos toda la capacidad de IA y soporte para las últimas tecnologías de memoria«, destacó. «Ya hemos profundizado el desarrollo de Ravenna, nuestra octava generación de la familia EPYC basada en Zen 8″, completó.
Pasando a Instinct, «continuamos con nuestro ritmo de entregar una nueva generación cada año. MI500 trae la próxima generación de HBM y un dominio de escala mayor, porque la escalabilidad lo es todo», concluyó.
Schneider Electric continúa fortaleciendo su portafolio de soluciones para centros de datos preparados para IA.
El crecimiento acelerado de la Inteligencia Artificial está redefiniendo la infraestructura digital en todo el mundo. En respuesta a esta transformación, Schneider Electric continúa fortaleciendo su portafolio de soluciones para centros de datos preparados para IA, con tecnologías que optimizan la eficiencia energética, la refrigeración y la resiliencia de las operaciones.
Entre las soluciones que hoy impulsan esta transformación se encuentra el diseño de referencia desarrollado conjuntamente con NVIDIA para AI Factories y centros de datos de nueva generación, optimizado para soportar clústeres de Inteligencia Artificial de alta densidad mediante arquitecturas avanzadas de refrigeración líquida.
Estas soluciones responden a uno de los principales desafíos que enfrenta actualmente la industria: desplegar infraestructura capaz de acompañar el crecimiento de la Inteligencia Artificial sin comprometer la eficiencia energética, la disponibilidad eléctrica ni los objetivos de sostenibilidad.
Soluciones para tener centros de datos integrales y sostenibles
“Los compromisos que tiene Schneider Electric están enfocados en crear soluciones en centros de datos que sean integrales, sostenibles y ágiles, que puedan implementar tecnología de extremo a extremo”, afirma Luis Santamaría, Líder del área Cloud & Service Provider de Schneider Electric. Para lograrlo, las soluciones priorizan los siguientes componentes:
Estrategia energética para la era de la IA:
Apoya a las empresas para asegurar energía renovable que pueda optimizar la generación de energía con diversas fuentes, como la eólica, solar y el hidrógeno. A su vez, permite la generación de energía a través de AlphaStruxure, que garantiza velocidad de comercialización, fiabilidad, resiliencia y sostenibilidad de las fuentes de energía elegidas.
Soluciones avanzadas de infraestructura:
Schneider Electric ha desarrollado una cartera completa de sistemas de infraestructura de alta densidad y eficiencia energética para aquellos casos que requieran más de 100 kW por rack. Esto incluye componentes de infraestructura en centros de datos, como la red, el chip, el refrigerador, el software de monitoreo remoto y la gestión de energía impulsada por IA.
El Sistema de Alimentación Ininterrumpida Galaxy VXL de Schneider Electric representa la última incorporación para fortalecer las infraestructuras avanzadas de extremo a extremo dentro de las compañías. Además, Schneider Electric firmó la adquisición de Motivair, mejorando su cartera de productos de refrigeración líquida y reforzando su experiencia en refrigeración líquida directa al chip y soluciones térmicas de alta capacidad.
Eficiencia y sostenibilidad:
El negocio de consultoría de sostenibilidad de Schneider Electric ayuda a los clientes a superar los objetivos de descarbonización a través de estrategias de sostenibilidad a medida, evaluaciones de emisiones y programas de compromiso con los proveedores. Estos servicios de consultoría ofrecen a los clientes información basada en datos a través de su programa global EcoXpert, una red exclusiva de partners certificados que integran la electrificación, la automatización y la digitalización para ofrecer soluciones sostenibles de alto impacto.
A medida que la Inteligencia Artificial continúa expandiéndose hacia todos los sectores económicos, Schneider Electric mantiene su apuesta por desarrollar soluciones que integren energía, software, refrigeración líquida e infraestructura digital para construir centros de datos más eficientes, resilientes y preparados para responder a la creciente demanda computacional de la próxima década.
TD SYNNEX continúa consolidando su estrategia cloud en América Latina mediante una oferta integral que combina prácticas avanzadas de FinOps, capacidades innovadoras de Cloud Labs y un ecosistema digital renovado para partners a través de su sitio de Cloud.
En un contexto en el que la adopción de la nube sigue acelerándose en la región, las organizaciones enfrentan desafíos crecientes relacionados con la optimización de costos, visibilidad financiera y retorno de inversión. TD SYNNEX responde a estas necesidades con un enfoque integral diseñado para maximizar el valor del cloud y habilitar el crecimiento de su ecosistema de partners.
FinOps: transformar la complejidad del cloud en valor de negocio
Como parte central de su estrategia, TD SYNNEX impulsa su práctica global de FinOps en la región, una propuesta que combina analítica avanzada, automatización y mejores prácticas para optimizar la gestión financiera del cloud.
Esta iniciativa permite a los partners ayudar a sus clientes a mejorar la visibilidad del gasto, optimizar el uso de recursos y tomar decisiones basadas en datos en entornos multicloud. Además, facilita la alineación entre equipos financieros, operativos y tecnológicos, promoviendo una cultura de responsabilidad financiera.
La oferta de FinOps de TD SYNNEX incluye un enfoque integral con herramientas, habilitación y servicios administrados (FinOps-as-a-Service), permitiendo a los partners implementar o escalar sus capacidades sin necesidad de inversiones iniciales y con tiempos de despliegue acelerados.
De acuerdo con datos del sector, más del 30% del gasto en la nube puede desperdiciarse y más del 70% de las empresas carece de visibilidad real sobre estos costos, lo que refuerza la necesidad de soluciones especializadas como FinOps.
Cloud Labs: acelerando la innovación y el time-to-market
Complementando su oferta, TD SYNNEX Cloud Labs proporciona un entorno virtualizado de última generación que permite a fabricantes, ISVs y partners desarrollar, probar y demostrar soluciones cloud e Inteligencia Artificial (AI) de manera ágil y escalable.
Cloud Labs facilita la creación de entornos de prueba de concepto (PoC) en la nube, reduciendo la complejidad técnica y los costos asociados a infraestructura tradicional. Esto acelera los ciclos de venta, mejora la validación de soluciones y permite a los partners llevar innovaciones al mercado de forma más rápida.
Entre sus principales beneficios destacan:
Entornos escalables y flexibles bajo demanda
Reducción de costos mediante modelos pay-per-use
Aceleración de procesos comerciales y de adopción
Simplificación de la creación de escenarios complejos de demostración
Nuevo ecosistema digital de Cloud: habilitación y crecimiento para partners
Como parte de su evolución, TD SYNNEX también ha enfocado sus esfuerzos en el fortalecimiento de StreamOne, su plataforma digital de Cloud para América Latina, la cual brinda a los partners acceso a recursos, herramientas, automatización y conectividad para desarrollar, eficientizar y escalar sus negocios cloud. La plataforma, diseñada para facilitar el recorrido del partner, desde la capacitación hasta la implementación de soluciones y la integración de recursos estratégicos, ahora cuenta con nuevas funcionalidades que permiten una gestión de recursos, clientes y subscripciones más ágil, eficiente y segura.
Entre sus principales novedades destacan:
Conectores API para la integración de tableros de consumo y facturación automáticos
Storefront para la creación de una tienda digital bajo propia marca
SecOps para el monitoreo centralizado, priorizando riesgos y recomendaciones accionables
Pablo Rodríguez Leis, Senior Director, Vendor Business, Cloud Solutions en TD SYNNEX LATAM.
“La combinación de FinOps, Cloud Labs y un ecosistema digital robusto posiciona a TD SYNNEX como un habilitador clave para la evolución digital en América Latina”, comentó Pablo Rodríguez Leis, Senior Director, Vendor Business, Cloud Solutions en LATAM. “Con estas iniciativas, la compañía no solo apoya a sus partners a optimizar costos y mejorar la rentabilidad, sino que también impulsa nuevas oportunidades de negocio en un entorno cloud cada vez más dinámico”, finalizó.