Inicio Blog Página 13

Microsoft enfrenta la fatiga de proyectos de IA con Frontier Company

Microsoft Frontier Company
Anuncio de Microsoft Frontier Company

En Resumen (Puntos Clave)

  • Inversión millonaria: Una inyección de US$ 2.500 millones de dólares para la fundación de Microsoft Frontier Company.
  • Ingeniería in-situ: Despliegue directo de 6.000 ingenieros de élite en las instalaciones de los propios clientes corporativos.
  • Soberanía y privacidad: Blindaje absoluto de los datos empresariales, prohibiendo su uso para el entrenamiento de modelos de competidores.
  • Alianzas globales: Trabajo coordinado con integradores de la talla de Accenture, Capgemini, EY, KPMG y PwC.
  • Repunte en Wall Street: Subida del 1,56% en las acciones de Microsoft inmediatamente después de realizarse el anuncio.

Microsoft ha dado un golpe de timón estratégico en el mercado corporativo global al anunciar la creación de Microsoft Frontier Company, una ambiciosa división respaldada por una inversión de US$ 2.500 millones y conformada por 6.000 expertos en ingeniería e industria. Este nuevo brazo operativo no funcionará como una entidad legal independiente, sino como una unidad integrada dentro del negocio comercial de la corporación. Su propósito primordial será trasladar a su personal de forma directa a las oficinas de los clientes para co-diseñar, implementar y perfeccionar de forma continua los sistemas de inteligencia artificial a gran escala, acelerando de este modo la transición tecnológica.

¿Qué es Microsoft Frontier Company y cómo transformará los negocios?

Es una nueva división comercial de Microsoft que integra a 6.000 ingenieros de manera directa en las oficinas de sus clientes corporativos. Esta iniciativa busca codesarrollar e implementar sistemas de inteligencia artificial a gran escala, superando el modelo clásico de consultoría remota para acelerar el retorno de inversión real.

De acuerdo con lo expresado por Judson Althoff, Director Comercial de Microsoft, esta iniciativa representa el despliegue de la organización de ingeniería más grande y orientada a resultados del sector. El ejecutivo manifestó mediante un comunicado oficial que la meta es acompañar de cerca a las organizaciones en su transformación profunda, superando el viejo modelo de consultoría remota.

«Buscamos un modelo de ingeniería desplegada en el cliente, incorporando a nuestros ingenieros directamente dentro de su estructura operativa para construir soluciones reales», aseguró Althoff para caracterizar la metodología de trabajo de este nuevo equipo.

Los dos pilares de seguridad y rendimiento en IA corporativa

La estructura operativa de Frontier Company estará sostenida sobre dos pilares fundamentales: una plataforma de Inteligencia que aprovechará los flujos de trabajo, datos propietarios y conocimientos específicos de los clientes, y una plataforma de confianza enfocada en la gobernanza, ciberseguridad y evaluaciones de FinOps aplicadas a los entornos de IA. De esta manera, el gigante del software busca dotar a las corporaciones de herramientas robustas que les permitan no solo innovar a nivel de software, sino también mantener la eficiencia económica de sus desarrollos.

¿Cómo protegerá Microsoft la propiedad intelectual y los datos empresariales?

Microsoft garantiza la soberanía absoluta de los datos de sus clientes bajo la órbita de Frontier Company. El gigante tecnológico asegura un blindaje hermético que impide usar información interna para entrenar modelos de inteligencia artificial de competidores, protegiendo la propiedad intelectual contra filtraciones del sector.

El resguardo de la información corporativa es uno de los aspectos más sensibles del anuncio. El Director Comercial fue categórico al declarar que los datos y conocimientos de los usuarios finales permanecerán blindados y bajo ningún concepto se utilizarán para entrenar modelos de IA orientados a competidores comerciales. Al respecto, el directivo sentenció:

«No existe permiso social para un futuro de inteligencia artificial que devore la inteligencia de las compañías a las que supuestamente debe apoyar en su crecimiento»

Alianzas estratégicas e impacto financiero en Wall Street

En lo referente a su despliegue de mercado, esta división no actuará de forma aislada, sino que trabajará estrechamente con un ecosistema selecto de integradores globales de sistemas. La empresa confirmó que colaborará de manera directa con gigantes de la integración tecnológica como Accenture, Capgemini, EY, KPMG y PwC, extendiendo una alianza de codesarrollo que ya había arrojado sus primeros frutos en marzo de este año. Esto demuestra que la compañía busca apalancarse en socios estratégicos consolidados para amplificar el alcance geográfico de sus soluciones de ingeniería aplicadas.

La reacción de los mercados bursátiles frente a este anuncio no se hizo esperar, actuando como un bálsamo inmediato para Microsoft en Wall Street. Al cierre de la jornada de su presentación el pasado 2 de julio, las acciones de la tecnológica experimentaron un sólido avance del 1,56%, situándose en US$ 390,49 por unidad, lo que sirvió para quebrar una severa tendencia a la baja. Esta respuesta positiva del índice Nasdaq refleja un voto de confianza de los inversores.

¿Por qué las empresas sufren fatiga con los pilotos de IA?

Las organizaciones experimentan una fatiga tecnológica debido a la dificultad para justificar el retorno de inversión en proyectos de IA. Las gerencias actuales no buscan únicamente adquirir modelos de lenguaje, sino integrarlos de forma práctica en las operaciones diarias para convencer de inmediato a la junta de accionistas.

Esta drástica reorientación responde a una necesidad imperiosa del mercado que diversos medios de análisis financiero han venido reportando en los últimos meses. Las organizaciones han alcanzado un punto de fatiga con respecto a los proyectos piloto de IA. Según la opinión mayoritaria del mercado, el verdadero desafío de las gerencias de tecnología actuales ya no reside en la mera elección de un modelo de lenguaje, sino en la capacidad de integrarlo eficazmente en los procesos cotidianos y, fundamentalmente, en demostrar a la junta de accionistas un retorno de inversión real y sostenible en el corto plazo.

La brecha entre la expectativa y la ejecución según Gartner e IDC

En sintonía con este panorama, la prestigiosa firma de análisis Gartner ha advertido de forma reiterada sobre la enorme brecha existente entre las expectativas de la Inteligencia Artificial generativa y su ejecución práctica en el ámbito corporativo. Sus analistas señalan que un porcentaje sustancial de los proyectos de modernización basados en IA corren el riesgo de fracasar si las organizaciones no cuentan con soporte técnico especializado in-situ. Para la consultora, el soporte de ingeniería directa es un factor determinante para transformar los pilotos experimentales en plataformas de operaciones escalables y seguras.

Por su parte, la consultora IDC indicó que la demanda de infraestructura de IA y la complejidad reguladora están forzando a transitar velozmente de un esquema de adquisición de software tradicional de tipo «hágalo usted mismo» a un formato de implementación fuertemente guiado por expertos. Esta tendencia convalida metodologías consolidadas en el sector, como la de IBM Client Engineering y su marco de innovación IBM Garage, que ya habían demostrado el inmenso valor de la co-creación rápida de soluciones mediante la entrega ágil de productos mínimos viables construidos codo a codo entre ingenieros, clientes y canales integradores.

Una oportunidad inédita para el canal de distribución y los VARs

Para el canal de distribución y los integradores locales de valor agregado (VARs), este paradigma de co-diseño representa una oportunidad de negocio inédita en lugar de una amenaza para su rol tradicional. Al sumarse a estas células de co-construcción, los partners aceleran dramáticamente sus ciclos de venta mediante la rápida validación del valor del software, reducen considerablemente el riesgo de ejecución al co-desarrollar con soporte directo del fabricante y adquieren transferencia directa de conocimiento sobre arquitecturas de IA altamente complejas.

De esta forma, el integrador local pasa de ser un mero revendedor de licencias a posicionarse como el socio estratégico indispensable que escalará, mantendrá y expandirá de forma rentable estos ecosistemas en el largo plazo.

Jabra amplía la gama Evolve3 con tres nuevos modelos para distintos perfiles profesionales

Jabra presentó los nuevos auriculares Evolve3 65 Flex, Evolve3 65 y Evolve3 45.

Puntos clave: en resumen

  • Evolve3 65 Flex, Evolve3 65 y Evolve3 45 se suman a la familia Evolve3 con tecnologías de captación de voz avanzada, ANC en llamada y audio optimizado para herramientas basadas en IA.
  • Los nuevos auriculares permitirán a las empresas equipar a sus empleados con la tecnología más adecuada según su función y entorno de trabajo. 
  • Además, marcan un camino de actualización estructurado dentro del portfolio y simplifican la gestión de los auriculares al ofrecer una misma gama para todos los usuarios.
  • Los tres últimos modelos se basan en los productos insignia Evolve3 85 y 75, ampliando la gama con opciones más portátiles, ligeras y cómodas.

Jabra amplía su línea Evolve3 (ver nota) con tres nuevos modelos de auriculares profesionales diseñados para adaptarse a distintos perfiles y entornos de trabajo, desde oficinas y espacios abiertos hasta modelos híbridos o flexibles. Evolve3 65 Flex, Evolve3 65 y Evolve3 45 incorporan captación de voz avanzada y cancelación activa de ruido (ANC), trabajando conjuntamente con Sidetone, ofreciendo una experiencia de audio más consistente para toda la organización, tanto en las conversaciones entre personas como en las interacciones con herramientas basadas en Inteligencia Artificial.

Desde la compañía destacan que, en los últimos años, la forma de trabajar ha cambiado y, con ella, las necesidades de comunicación de los profesionales. Sin embargo, muchas organizaciones siguen recurriendo a la misma tecnología para responder a distintas realidades. Esta falta de adaptación puede afectar a la calidad de las conversaciones y a la experiencia de sus plantillas. De hecho, el 73% de los empleados tiene dificultades para escuchar correctamente a otros participantes en reuniones híbridas. Asimismo, una calidad de audio deficiente debida a una captación inconsistente puede convertirse en una barrera para la productividad, ya que afecta al rendimiento de herramientas basadas en IA como la conversión de voz a texto, los resúmenes de reuniones o los flujos de trabajo controlados por voz, limitando sus beneficios para el día a día profesional.

 “Cuando la tecnología no se adapta a la manera en que trabajan las personas, es más complicado ofrecer una experiencia de colaboración uniforme en toda la organización”, explica Adriano Palomba, Sales Director para CALA, Iberia e Italia en Jabra. “Esto afecta tanto a la calidad de las conversaciones como al desempeño de las herramientas basadas en voz e inteligencia artificial. Los nuevos modelos de Evolve3 se han diseñado precisamente para dar respuesta a estos desafíos”, agrega.

Una gama diseñada para adaptarse a la forma de trabajar de las personas

La ampliación de Evolve3 permite a las organizaciones ajustar la tecnología a distintos perfiles y lugares de trabajo. En este sentido, los ejecutivos de Jabra mencionan que Evolve3 65 Flex está pensado para profesionales híbridos que se desplazan entre diferentes ubicaciones y espacios de trabajo compartidos y necesitan un rendimiento de audio profesional en un formato más portátil. Por este motivo, este modelo incorpora un diseño compacto y plegable sin brazo de micrófono, estuche de transporte, una mejor captación de voz en exteriores y ANC adaptativa con adaptación al viento, que mantiene la calidad de la llamada en condiciones cambiantes.

Por su parte, Evolve3 65 ha sido diseñado para quienes trabajan en oficinas abiertas y entornos concurridos y necesitan un mayor nivel de concentración durante la jornada. El dispositivo combina cancelación activa de ruido adaptativa y una tecnología de captación de voz de tres micrófonos para ayudar a los usuarios a mantener conversaciones claras y reducir las distracciones en espacios compartidos. Además, incluye un brazo de micrófono totalmente reversible que facilita la gestión de llamadas en el día a día.

Jabra también ha lanzado Evolve3 45, el auricular on-ear más ligero de la familia, concebido para profesionales que realizan la mayor parte de sus llamadas desde un escritorio, ya sea en la oficina o en casa. Con un peso aproximado de 100 gramos, ha sido diseñado para ofrecer comodidad durante toda la jornada, priorizando la sencillez de uso y una experiencia de llamada fiable para quienes mantienen conversaciones frecuentes a lo largo del día.

¿Cómo mejora Jabra Evolve3 el uso de la Inteligencia Artificial?

Más allá de las necesidades específicas de cada perfil profesional, todos los modelos de Evolve3 comparten las mismas tecnologías desarrolladas por la compañía para aumentar la calidad de las conversaciones e impulsar la comunicación profesional.

Una de las funcionalidades es Jabra ClearVoice, que permite aislar la voz en entornos de oficina concurridos para favorecer conversaciones más claras durante las llamadas. Además, ofrece una precisión de captación de voz superior al 99% para herramientas basadas en IA en oficinas abiertas, facilitando aplicaciones como la conversión de voz a texto, los resúmenes automáticos de reuniones y otros flujos de trabajo apoyados en la voz. A ello se suman la cancelación activa de ruido (ANC) y Sidetone durante las llamadas, que permite al usuario escuchar su propia voz a un volumen natural para evitar hablar más alto de lo necesario, ayudando así a reducir las distracciones y mantener la atención en las conversaciones.

La experiencia se completa con la tecnología Jabra Air Comfort, desarrollada para mejorar la comodidad durante toda la jornada gracias a un diseño ligero y almohadillas ovaladas que contribuyen a reducir la fatiga auditiva. Los dispositivos también ofrecen una configuración sencilla mediante adaptador USB, conectividad Bluetooth Native y conexión simultánea a ordenador y dispositivo móvil para facilitar el trabajo en distintos entornos.

Paralelamente, con el objetivo de simplificar la gestión tecnológica en las organizaciones, los nuevos modelos incorporan conectividad Bluetooth Low Energy (BLE) segura y herramientas de administración centralizada a través de Jabra Plus, Jabra Direct y Jabra Xpress, que facilitan un despliegue y una gestión más eficientes y escalables. Además, son compatibles con las principales plataformas de colaboración, entre ellas Microsoft Teams, Zoom y Google Meet.

Por último, la gama ha sido concebida para ofrecer una mayor durabilidad, con baterías y almohadillas reemplazables, materiales reciclados o de economía circular y embalajes con certificación FSC que contribuyen a prolongar la vida útil de los dispositivos y reducir su impacto ambiental.

Los nuevos lanzamientos se suman a los auriculares Jabra Evolve3 75 y Evolve3 85, presentados a principios de este año y orientados a los entornos de comunicación más exigentes. Ambos modelos combinan capacidades avanzadas de cancelación de ruido, una experiencia de audio más inmersiva y un diseño premium concebido para ofrecer mayores niveles de comodidad y durabilidad. 

“Con la ampliación de la gama Evolve3 respondemos a las diferentes necesidades de comunicación que existen hoy en las organizaciones. Nuestro objetivo es que cada empleado disponga de la tecnología que mejor encaje con su manera de trabajar. De este modo, Evolve3 sucede a la gama Evolve2 y abre una nueva etapa en nuestra propuesta de audio profesional.,” concluye Palomba.

Características destacadas por producto

Jabra Evolve3 65 Flex, para profesionales híbridos o flexibles

  • Diseño portátil y plegable sin brazo de micrófono: basándose en el Evolve2 65 Flex, reconocido como el auricular profesional más portátil, el Evolve3 65 Flex permite a los profesionales utilizar un único auricular en diferentes ubicaciones y espacios de trabajo. Además, incluye un estuche compacto que cabe fácilmente en bolsos pequeños y bolsillos. 
  • Voz clara sin necesidad de brazo de micrófono: Jabra ClearVoice utiliza tecnología de aprendizaje profundo basado en IA para aislar la voz del ruido de fondo y del viento. 
  • ANC adaptativa de 4 micrófonos con adaptación al viento: proporciona un nivel superior de concentración al ajustarse automáticamente a entornos cambiantes. 
  • Alta precisión en la captación de voz para IA: alcanza una precisión superior al 95% en la captación de voz para herramientas de IA en cualquier entorno. 
  • Sonido espacial y banda superancha: ofrecen una experiencia de llamada más natural y menos agotadora. 
  • Batería con más autonomía: hasta 16 horas de conversación o hasta 80 horas de reproducción de música con una sola carga.

Jabra Evolve3 65, para oficinas abiertas y ruidosas:

  • Control del ruido mejorado para oficinas abiertas: la ANC adaptativa de 4 micrófonos se ajusta dinámicamente al ajuste del auricular y a las condiciones de ruido del entorno, ayudando a los usuarios a mantener la concentración en espacios de trabajo concurridos. 
  • Tecnología Jabra ClearVoice con 3 micrófonos: optimizada para aislar la voz en entornos ruidosos y espacios de oficina abiertos. 
  • Brazo de micrófono totalmente reversible: puede utilizarse en cualquiera de los dos lados e incorpora las funciones de levantar para silenciar y bajar para hablar, facilitando la gestión de las llamadas. 
  • Sonido espacial y banda superancha: mejoran la calidad de escucha y el confort durante llamadas prolongadas. 
  • Vida de la batería prolongada para jornadas de trabajo completas: hasta 31 horas de conversación o hasta 59 horas de reproducción de música con una sola carga.

Jabra Evolve3 45: para llamadas desde escritorio:

  • El auricular supra aural más ligero de la gama (aprox. 100 g): proporciona una comodidad duradera a usuarios que realizan llamadas frecuentes desde su puesto de trabajo. 
  • Tecnología Jabra ClearVoice con 3 micrófonos: aísla la voz en entornos de oficina.
  • ANC esencial durante las llamadas: atenúa el ruido de la oficina.
  • Brazo de micrófono totalmente reversible: puede utilizarse en cualquiera de los dos lados e incorpora funciones de levantar para silenciar y bajar para hablar, facilitando la gestión de las llamadas. 
  • Rendimiento fiable de la batería: hasta 21 horas de conversación o hasta 36 horas de reproducción de música con una sola carga.

Aspectos destacados comunes en Evolve3 65 Flex, Evolve3 65 y Evolve3 45:

  • Captación precisa de la voz en entornos ruidosos: Jabra ClearVoice aísla la voz en entornos de oficina con mucho movimiento, ayudando a mantener una comunicación clara durante las llamadas. 
  • Captación de voz precisa para IA: ofrece una precisión superior al 99% en la captación de voz para herramientas de IA en entornos de oficina abierta, lo que facilita funciones como la transcripción de voz a texto, los resúmenes de reuniones y otros flujos de trabajo basados en voz. 
  • ANC y Sidetone durante las llamadas: a diferencia de la cancelación activa de ruido (ANC) convencional, diseñada principalmente para favorecer la concentración, la ANC durante las llamadas reduce el ruido de fondo para el usuario mientras está conversando, mientras que la función Sidetone le permite escuchar su propia voz de forma natural para mantener un volumen de habla estable. Juntas, ambas tecnologías favorecen una comunicación más cómoda, ayudan a mantener la atención y contribuyen a una mayor implicación durante toda la llamada.
  • Comodidad durante toda la jornada: su diseño ligero y cómodo, junto con las almohadillas ovaladas y la tecnología Jabra Air Comfort™, contribuyen a reducir la fatiga auditiva durante la jornada de trabajo. 
  • Configuración y conectividad sencillas: el adaptador USB facilita una configuración inmediata y una conexión inalámbrica fiable, mientras que la compatibilidad con Bluetooth® nativo y la conectividad dual permiten conectarse simultáneamente a un ordenador y a un dispositivo móvil. 
  • Diseñado para empresas: la conectividad segura mediante Bluetooth® Low Energy (BLE) y la gestión centralizada de dispositivos a través de Jabra Plus facilitan un despliegue IT seguro y escalable. 
  • Experiencia de usuario personalizable: permite ajustar configuraciones y preferencias mediante la aplicación móvil Jabra Plus o el software Jabra Direct. 
  • Certificado para las principales plataformas: compatible con Microsoft Teams, Zoom y Google Meet y con cualquier plataforma de reuniones. 
  • Diseñado para durar: las baterías y almohadillas reemplazables, el uso de materiales reciclados o biocirculares y el embalaje con certificación FSC contribuyen a prolongar la vida útil del producto.

Desde la compañía indican que los nuevos modelos estarán disponibles a nivel global en color negro a partir de septiembre de 2026.

Genesys potencia su red de socios de negocio para acelerar la nube e IA

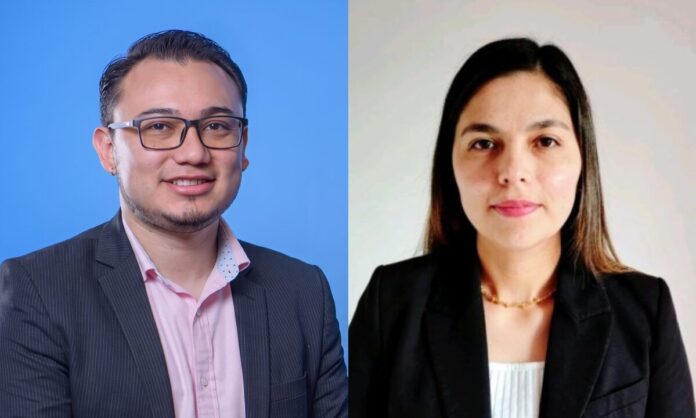
Daniel Bailey y Alexandre Oddos, de Genesys.

Genesys anunció el nombramiento de Daniel Bailey como Vicepresidente Senior de Alianzas Estratégicas Globales y de Alexandre Oddos como Vicepresidente de Activación del Ecosistema Global. 

A medida que las organizaciones avanzan hacia experiencias del cliente más autónomas, necesitan una estrategia de ecosistema que ayude a conectar la IA, los flujos de trabajo, los datos y la interacción en tiempo real en toda la empresa. La capacidad de coordinar plataformas tecnológicas, procesos de negocio y la experiencia de los socios se ha vuelto esencial para maximizar el impacto de las inversiones en IA a nivel empresarial.

Actualmente, la plataforma Genesys Cloud permite a más de 7,000 organizaciones en todo el mundo orquestar experiencias de clientes y empleados mediante capacidades impulsadas por IA que generan resultados de negocio. El ecosistema de Genesys, que abarca alianzas tecnológicas estratégicas, plataformas especializadas por industria, integradores globales de sistemas (GSI), distribuidores y desarrolladores, ayuda a las organizaciones a ampliar este valor a través de los sistemas, los datos y los flujos de trabajo que impulsan sus operaciones. Esta red incluye empresas como Accenture, Amazon Web Services (AWS), Capgemini, Cognizant, Deloitte, IBM, Meta, Salesforce y ServiceNow.

Juntos, Bailey y Oddos contribuirán a liderar la evolución continua del ecosistema de Genesys, fortaleciendo la participación de los socios y ampliando la capacidad de ejecución global para respaldar el éxito continuo de los clientes.

“Los clientes buscan socios de confianza que puedan ayudarlos a acelerar la adopción de la IA y generar un impacto significativo en el negocio”, afirmó Larry Shurtz, Director Comercial de Genesys. “Daniel y Alexandre aportan fortalezas complementarias que ayudarán a Genesys a consolidar relaciones estratégicas, acelerar la ejecución conjunta en el mercado y crear nuevas oportunidades para clientes de todo el mundo. Su liderazgo fortalecerá nuestro ecosistema y ayudará a los clientes a obtener aún más valor de su inversión en Genesys Cloud AI”.

Bailey se incorporó inicialmente a Genesys como Vicepresidente Senior y Líder regional de ventas para Europa, Oriente Medio y África (EMEA). En su nuevo cargo como Vicepresidente Senior de Alianzas Globales y Ventas de Socios, liderará la estrategia y ejecución de la organización global de alianzas estratégicas de Genesys. Su objetivo será fortalecer las alianzas y acelerar la innovación conjunta para generar resultados tangibles para los clientes de todo el mundo.

Bailey cuenta con más de 20 años de experiencia en ventas de soluciones en la nube para grandes organizaciones. Anteriormente dirigió las iniciativas de alianzas en la región EMEA para empresas como Apmlitude, Salesforce y Zendesk.

“Genesys ayuda a las organizaciones a transformar la innovación en IA en resultados del negocio, y un ecosistema sólido puede ayudar a los clientes a extender ese impacto en toda la compañía”, señaló Bailey. “Nuestro enfoque está en construir alianzas que faciliten a las organizaciones conectar la IA con los sistemas, los flujos de trabajo y las habilidades que impulsan su negocio. Junto con nuestros socios, estamos ayudando a los clientes a acelerar su transformación, simplificar la ejecución y lograr una mayor eficiencia operativa, lealtad de los clientes y crecimiento”.

En el puesto recientemente creado a cargo de la activación del ecosistema global, Oddos liderará la participación, capacitación y ejecución comercial con socios para ayudarles a impulsar el éxito de los clientes y el desempeño del negocio. También contribuirá a impulsar y escalar iniciativas estratégicas del ecosistema con integradores globales de sistemas y socios tecnológicos, ampliando el alcance de mercado y acelerando el éxito de los clientes mediante estrategias de venta y entrega conjunta.

Antes de incorporarse a Genesys, Oddos fue analista principal en Gartner para los mercados de experiencia del cliente y servicio al cliente, cubriendo soluciones de CRM y centros de contacto. Además, aporta un profundo conocimiento a Genesys y su ecosistema gracias a cargos de liderazgo que desempeñó previamente en Vocalcom, Microsoft e IBM.

SonicWall elimina las operaciones manuales en ciberseguridad para socios MSP mediante IA

SonicWall presenta SAMI. 

Para un proveedor de servicios administrados, seguir operando rutinas de ciberseguridad de forma manual no sólo consume tiempo, también puede elevar el riesgo de errores humanos en tareas críticas como identificar firmware obsoleto, revisar configuraciones, dar seguimiento a herramientas de seguridad o priorizar acciones dentro de múltiples entornos administrados. En un escenario donde algo tan simple como una actualización pendiente puede abrir una brecha de seguridad, SonicWall presenta SAMI (SonicWall AI for Monitoring and Insight), un asistente de IA generativa diseñado para ayudar a los MSPs a simplificar la operación diaria de ciberseguridad desde SonicWall Unified Management.

A través de una plataforma de mensajería, SAMI permite a los administradores interactuar con SonicWall Unified Management para realizar consultas, obtener respuestas inmediatas y agilizar operaciones sin tener que iniciar sesión en cada firewall. En lugar de revisar manualmente los firewalls activos y sus diferentes tenants para identificar cuáles utilizan firmware obsoleto, un administrador puede preguntarle a SAMI “¿Cuál de mis firewalls activos utiliza una versión de firmware obsoleta?”, con lo cual el asistente identifica las versiones que requieren atención y ayuda a avanzar con mayor rapidez en la gestión.

La propuesta de SonicWall responde a un reto cada vez más relevante para los MSPs que deben operar entornos de ciberseguridad más complejos, atender distintos clientes, administrar múltiples herramientas y mantener prioridades bajo control al mismo tiempo. En este contexto, la IA generativa se convierte en un recurso práctico para reducir procesos repetitivos, optimizar flujos de trabajo y reforzar la seguridad mediante una operación más consistente.

Uno de los principales beneficios de SAMI es reducir la complejidad operativa en infraestructuras con distintas políticas, dispositivos, versiones y configuraciones, donde la visibilidad puede verse fragmentada por la cantidad de entornos que administran los MSPs. Con ayuda de IA generativa, SonicWall busca simplificar ese panorama mediante información clara y accionable basada en los datos disponibles dentro de la plataforma, de modo que los administradores puedan tomar decisiones con mayor agilidad y menor fricción.

La disminución de tareas manuales también tiene un impacto directo en la seguridad, ya que los procesos repetitivos que requieren varios pasos pueden aumentar la probabilidad de omisiones, retrasos o configuraciones incorrectas, especialmente cuando los equipos trabajan bajo presión o administran múltiples entornos al mismo tiempo. Al automatizar y simplificar rutinas operativas, SAMI ayuda a reducir ese margen de error y permite que los administradores enfoquen su tiempo en actividades de mayor valor, como optimizar políticas, revisar riesgos y fortalecer configuraciones.

SAMI también puede apoyar a los equipos técnicos con distintos niveles de experiencia, ya que para nuevos integrantes de un MSP funciona como una guía contextual que entrega información actualizada y mejores prácticas cuando se necesitan, mientras que para perfiles más experimentados representa una forma de acelerar consultas, validar información y resolver tareas con mayor agilidad. Esta capacidad permite mantener estándares más sólidos en la operación sin depender únicamente de búsquedas manuales en documentación o de la experiencia individual de cada administrador.

Más que un asistente de IA, SAMI fue creado específicamente para los proveedores de servicios administrados que operan dentro del ecosistema SonicWall, con el objetivo de colaborar con los equipos técnicos para que puedan trabajar de forma más inteligente, rápida y segura. Su valor está en facilitar la interacción con SonicWall Unified Management desde una experiencia conversacional que reduce fricción operativa y acerca la información crítica al momento en que se necesita.

Con esta innovación, SonicWall refuerza su visión de una ciberseguridad más eficiente, donde la IA generativa ayuda a los proveedores de servicios administrados a reducir errores humanos, simplificar tareas rutinarias y ofrecer una gestión de seguridad más rápida, consistente y confiable para sus clientes.

Kaspersky detalla los seis sectores industriales más atacados en América Latina

Reporte de Kaspersky.

América Latina continúa enfrentando mayores desafíos en materia de ciberseguridad industrial que el promedio mundial. Según el más reciente análisis de Kaspersky ICS CERT, el 20.4% de las computadoras de Sistemas de Control Industrial (ICS) en la región registró afectaciones por objetos maliciosos, lo que la posiciona como la segunda región más expuesta a amenazas perimetrales a nivel global. En contraste, a nivel mundial se observa una mejora gradual en el panorama de riesgo, ya que el porcentaje de equipos afectados descendió a 19.7%, su nivel más bajo desde 2022.

El reporte muestra que los principales riesgos comienzan a través del correo electrónico, con una tasa de computadoras industriales afectadas del 5.30%, equivalente a 1.9 veces el promedio global. En este rubro, México lidera ampliamente la región con un 9.51% de equipos afectados, seguido por Uruguay con un 8.56%, mientras que países como Colombia, Brasil, Argentina y Chile se mantienen dentro de los niveles habituales observados en la región.

De igual forma, los documentos maliciosos alcanzaron el 3.08% a nivel regional, 1.8 veces superior al promedio global, con México nuevamente a la cabeza con un 5.28% de afectación y Uruguay muy cerca con un 5.00%. Finalmente, los scripts maliciosos y páginas de phishing son de las principales amenazas, diseñadas para robar credenciales y datos de autenticación de los empleados, con una tasa regional de 9.65%. En este caso, Panamá destacó por encima del resto con un 18.24% de computadoras ICS afectadas, impulsado por un incremento significativo de campañas dirigidas a comprometer sitios gubernamentales basados en WordPress.

El monitoreo sectorial detallado por Kaspersky identifica cuáles fueron los seis sectores de América Latina que registraron un mayor índice de actividad maliciosa bloqueada en sus sistemas de control tecnológico y operativo (OT):

  • Biometría: 27.1%
  • Automatización de Edificios (Building Automation): 22.4%
  • Construcción: 21.9%
  • Energía Eléctrica: 19%
  • Ingeniería e Integración de ICS: 18.7%
  • Manufactura: 15.7%

“Los indicadores de la región dejan claro que el correo electrónico sigue siendo el eslabón más explotado por los atacantes avanzados para vulnerar la tecnología operativa (OT). El uso de documentos maliciosos y spyware en estas campañas no busca el daño inmediato, sino el acceso inicial sigiloso. Una vez que obtienen credenciales válidas, los actores maliciosos pueden moverse lateralmente por las redes corporativas hasta alcanzar los sistemas de control de procesos críticos, lo que eleva drásticamente el riesgo de incidentes operativos o el despliegue de ransomware”, señala Eduardo Chavarro, Director para Américas del Equipo Global de Respuestas a Incidentes en Kaspersky.

Para robustecer la postura de ciberseguridad industrial y mitigar los riesgos asociados a estos vectores de infección perimetrales, Kaspersky recomienda a las organizaciones adoptar las siguientes medidas esenciales:

  • Reforzar el filtrado y monitoreo de correos: implementar soluciones avanzadas de seguridad en el correo electrónico corporativo para interceptar de forma automatizada campañas de phishing, código malicioso y archivos adjuntos sospechosos.
  • Garantizar una estricta segmentación de redes: separar de forma rigurosa la red corporativa (TI) de la red industrial (OT), limitando los accesos y vigilando de cerca cualquier conexión que cruce este límite de seguridad.
  • Auditar el uso de medios extraíbles: controlar y restringir el uso de dispositivos USB u otras unidades externas dentro del entorno industrial, asegurando un escaneo previo obligatorio de malware para evitar la propagación de amenazas.
  • Capacitar de manera continua al personal: entrenar a los operadores y empleados administrativos sobre técnicas de ingeniería social, enseñándoles a identificar correos fraudulentos, como falsas solicitudes de empleo o notificaciones de pago alteradas.
  • Proteger los entornos industriales con tecnología especializada: contar con soluciones como Kaspersky Industrial CyberSecurity permite fortalecer la visibilidad, monitoreo y respuesta frente a amenazas dirigidas a sistemas OT e ICS, reduciendo el riesgo de interrupciones operativas.

Adistec: “Buscamos socios desarrollados que, junto a Cohesity, quieran convertirse en referentes del sector”

Olga Guerrero, Business Sales Manager Datacenter en Adistec.

En resumen: puntos clave

  • Plataforma unificada: La alianza busca integrar respaldo, virtualización y nube para evitar la gestión de múltiples proveedores aislados.
  • De licencias a consultoría: El objetivo es que el partner deje de vender licencias individuales y se posicione como un consultor integral.
  • Incentivos directos: Se implementa un esquema (SPIVs) que premia directamente a los vendedores y preventas que cierran los negocios.

Adistec y Cohesity reunieron a sus socios (ver nota) para mostrar cómo, en un ecosistema tecnológico cada vez más fragmentado, una plataforma unificada está impulsando al canal IT a desarrollar nuevos proyectos con mayor rentabilidad y respaldo técnico.

Para Olga Guerrero, Business Sales Manager Datacenter en Adistec, el mercado actual exige dejar atrás los contratos de nicho. «El ecosistema tecnológico colombiano obliga a los canales a gestionar múltiples soluciones para cubrir las necesidades de respaldo, virtualización y nube de sus clientes. Esto limita los márgenes de ganancia del integrador y encarece la administración para el usuario final», explicó.

Frente a este escenario, Guerrero explicó que la estrategia comercial de Cohesity le permite al canal unificar todas estas disciplinas en una sola plataforma. «Esto transforma la dinámica de ventas: el partner deja de transaccionar licencias individuales para posicionarse como un consultor integral», señaló. Además, destacó que este enfoque se traduce directamente en beneficios tanto para el canal como para el cliente corporativo.

¿Qué beneficios ofrece la alianza de Adistec y Cohesity?

Más allá de las ventajas tecnológicas, Guerrero destacó que uno de los principales diferenciales de esta alianza es el impacto en la facturación del integrador. «El cambio de enfoque hacia una plataforma unificada impacta directamente en el volumen de negocios. Al empaquetar la recuperación de datos, la seguridad y la integración en la nube bajo un mismo paraguas, los distribuidores acceden a presupuestos más amplios», detalló.

“Los clientes dejaron de comprar productos aislados para buscar soluciones integrales, lo que permite al canal consolidar proyectos y asegurar tickets más altos”.

Según la ejecutiva, el verdadero diferencial económico radica en la capa de servicios. «Buscamos posicionarnos como un socio estratégico que garantice que el partner capitalice la venta de servicios profesionales y consultoría», indicó. Además, señaló que Adistec cuenta con equipo técnico y comercial propio para acompañar al partner en la evaluación del cliente. «Ayudamos a identificar brechas de infraestructura y ciberseguridad para iniciar conversaciones de alto valor», afirmó.

Uno de los aspectos que distingue el programa comercial de esta alianza es el nivel al que llegan los incentivos. En este sentido, Guerrero precisó que el esquema de SPIVs —Sales Performance Incentive Funds— no está diseñado únicamente para beneficiar a la empresa integradora como unidad, sino que impacta directamente en los perfiles individuales que cierran el negocio. «El vendedor y el preventa que acompañan la solución reciben incentivos directos. Eso cambia la motivación del equipo interno del partner y acelera los ciclos de venta», explicó.

Un ecosistema selectivo

A lo largo de esta jornada, la Business Sales Manager Datacenter en Adistec mencionó que la compañía no busca volumen en el reclutamiento de canales. En este sentido, el ejecutivo señaló que la estrategia apunta a identificar integradores que puedan convertirse en referentes dentro de verticales específicas y acompañarlos de manera sostenida. «Preferimos trabajar con pocos partners bien desarrollados. Buscamos a quienes puedan ser punta de lanza en banca, gobierno o retail, y a esos los acompañamos desde la preventa hasta el cierre», afirmó.

Para el canal IT colombiano, esa selectividad tiene una lectura concreta: pertenecer al ecosistema de Adistec y Cohesity no es automático, pero quienes califican acceden a un respaldo técnico, comercial y de incentivos que pocas alianzas en el mercado local pueden ofrecer.

El evento dejó una señal clara para el canal: la consolidación tecnológica ya no es una tendencia, sino una exigencia del mercado enterprise. En este contexto, Adistec y Cohesity proponen una oferta que combina una plataforma unificada, servicios profesionales y un esquema de incentivos diseñado para impulsar el crecimiento de los partners, permitiéndoles convertirse en referentes de sus respectivas verticales y capitalizar las oportunidades de la transformación digital. 

Sumate al programa de Adistec y Cohesity.

Veeam impulsa la inmunidad de datos con su nuevo appliance de software para Linux

Anand Eswaran, CEO de Veeam.

Veeam Software anunció que ha sido posicionada por Gartner en el cuadrante de Líderes del Cuadrante Mágico de Gartner 2026 para Plataformas de Respaldo y Protección de Datos. Esto marca la décima vez consecutiva en que Veeam es nombrada líder. Por séptimo año consecutivo, Veeam fue posicionada como la empresa con mayor Capacidad de Ejecución.

Veeam ofrece una capa unificada de confianza que conecta datos, identidades, accesos y resiliencia, de modo que las empresas puedan operar de forma segura en la era agéntica, donde la seguridad comienza con los datos. Esta confianza es fundamental y combina la resiliencia operativa y la resiliencia cibernética con la capacidad de comprender, asegurar y gobernar los datos tanto en entornos de producción como de respaldo, permitiendo a las organizaciones reducir riesgos y restaurar lo más importante con confianza.

“Los enfoques tradicionales de resiliencia fueron diseñados pensando en las personas, pero hoy los agentes llevan la IA a tus datos a velocidad de máquina, lo que significa que el punto de control de seguridad de tu organización ahora es el propio dato”, afirmó Anand Eswaran, CEO de Veeam. “Confiar en esos datos implica ir más allá de la capacidad de respaldarlos y recuperarlos rápidamente con confianza. Necesitamos comprender todos nuestros datos, tanto estructurados como no estructurados, saber quién tiene acceso a ellos y cómo se utilizan. Veeam es la primera plataforma de confianza que unifica la seguridad de los datos, la privacidad, el cumplimiento, la gobernanza y la resiliencia, permitiendo a las organizaciones acelerar de forma segura la IA a gran velocidad, sin riesgos. Esta nueva capa de Confianza en Datos e IA permite a las empresas operar de manera segura y confiada en la era agéntica”.

El más reciente reconocimiento de Gartner sigue a un periodo de innovación sin precedentes para Veeam, que incluye la adquisición de Securiti AI y la inversión continua en capacidades diseñadas para ayudar a las organizaciones a comprender, gobernar y recuperar datos utilizados en entornos de producción y de respaldo. Los aspectos más destacados recientes del producto incluyen:

  • Integración de Securiti AI con Veeam: Veeam ahora integra el gráfico DataAI Command Graph,, incorporando la gestión de la postura de seguridad de datos (DSPM) y la clasificación de datos tanto en entornos de producción como en respaldo. Veeam considera que esto permite políticas más precisas, fortalece el cumplimiento y facilita una recuperación priorizada y exacta, de modo que las organizaciones puedan restaurar primero los datos más sensibles durante un incidente.

  • Servicios de respuesta ante extorsión cibernética e incidentes: Coveware by Veeam ofrece servicios de preparación ante extorsión cibernética y respuesta a incidentes 24/7/365 con un SLA de 15 minutos, incluyendo análisis forense inicial, negociación experta con actores de amenazas, asistencia en descifrado, gestión integral de incidentes y ejercicios prácticos enfocados en ransomware.

  • Appliance de software para Linux: Veeam Software Appliance es un servidor de respaldo Linux preconfigurado que elimina la necesidad de utilizar un sistema operativo Windows. Viene reforzado de forma predeterminada bajo los estándares DISA Security Technical Implementation Guides (STIG) e incluye capacidades de seguridad integradas como autenticación multifactor y almacenamiento inmutable.

Los agentes de IA avanzan más rápido que la capacidad de muchas organizaciones para gobernar, proteger y recuperar los datos que utilizan. Veeam considera que esta creciente brecha de confianza aumenta el riesgo operativo, financiero y cibernético. Por ello, Veeam está construyendo una capa de Confianza en Datos e IA para ayudar a las organizaciones a comprender sus datos, aplicar los controles adecuados y restaurarlos de forma limpia y priorizada cuando más importa.

Con más de 550,000 clientes en más de 150 países, incluyendo casi el 80 % de las empresas de la lista Fortune 500, y con ingresos recurrentes anuales (ARR) superiores a los 2,000 millones de dólares, Veeam está ayudando a las empresas a convertir la resiliencia en resultados medibles. La validación de los clientes se refleja también en que Veeam fue nombrada Customers’ Choice en el informe 2026 Gartner Peer Insights “Voice of the Customer” para Plataformas de Respaldo y Protección de Datos, con una calificación general de 4.8 sobre 5 y un 98 % de disposición a recomendar, a marzo de 2026.

Los informes del Cuadrante Mágico son el resultado de una investigación rigurosa y basada en hechos en mercados específicos, proporcionando una visión amplia de las posiciones relativas de los proveedores en mercados donde el crecimiento es alto y la diferenciación entre proveedores es clara. Los proveedores se ubican en cuatro cuadrantes: Líderes, Retadores, Visionarios y Jugadores de Nicho. Esta investigación permite a las organizaciones aprovechar al máximo el análisis de mercado en función de sus necesidades particulares de negocio y tecnología.

Ataques destructivos: las señales de alerta y estrategias para evitar una interrupción total del negocio

Mateo Figueroa, Director General de HP Latinoamérica.

Los ataques destructivos representan una de las amenazas más críticas para las organizaciones porque no buscan únicamente robar información o exigir un rescate: su objetivo principal es interrumpir la operación del negocio y dificultar la recuperación.

A diferencia del ransomware, donde suele existir una nota de rescate o una promesa de recuperación a cambio de un pago, en un ataque destructivo el daño puede ser definitivo. Los dispositivos pueden quedar inutilizables, las aplicaciones centrales pueden dejar de funcionar y los respaldos también pueden verse comprometidos.

El borrado de información es solo la etapa final. Cada paso previo al impacto representa una oportunidad para romper la cadena de ataque.

Estos ataques suelen comenzar con el robo de accesos, mediante credenciales o tokens de sesión válidos obtenidos mediante phishing, descargas maliciosas, resultados de búsqueda manipulados o sitios web comprometidos. Los atacantes también pueden comprar accesos en mercados clandestinos en lugar de robarlos directamente. Además, la vulneración de la cadena de suministro puede crear otra vía de acceso a través de software de confianza.

El riesgo no está solo en la credencial comprometida, sino en todo lo que ese acceso permite alcanzar. Los atacantes destructivos buscan generar la máxima interrupción posible, por lo que se enfocan en cuentas y servicios que les otorguen un amplio alcance dentro del entorno corporativo.

Una vez dentro, los atacantes intentan convertir el acceso inicial en control administrativo. Sus objetivos son las plataformas que permiten modificar el entorno a gran escala: infraestructura de identidad, administración de la nube, acceso remoto, gestión de dispositivos, sistemas de respaldo e hipervisores.

En muchos incidentes, acceder a estas plataformas no requiere una vulnerabilidad sofisticada. Procesos débiles de restablecimiento de credenciales, ausencia de autenticación multifactorial (MFA) y sesiones privilegiadas iniciadas desde dispositivos comprometidos pueden brindar a los atacantes el control que necesitan.

La etapa final es el impacto. El malware tipo wiper puede destruir datos críticos para el arranque, impidiendo que los dispositivos se inicien. Algunos ataques se hacen pasar por ransomware y muestran una demanda de pago, aunque no exista ninguna clave de recuperación. Otros utilizan las propias herramientas de administración de la organización para ejecutar borrados remotos, restablecimientos de fábrica o eliminaciones masivas de dispositivos.

Los ataques más graves pueden incluso alcanzar al firmware. En ese punto, reinstalar el sistema operativo puede no ser suficiente: los equipos de TI deben verificar si un dispositivo puede considerarse confiable antes de devolverlo al servicio.

Una vez iniciado el borrado, la prioridad cambia: restaurar las operaciones de forma rápida y segura desde una base confiable. Frente a este escenario, las organizaciones requieren un modelo de resiliencia diseñado para limitar la interrupción operativa. La prioridad es cerrar las rutas de acceso que los atacantes utilizan con mayor frecuencia, restringir el alcance de un dispositivo comprometido y preservar mecanismos de recuperación que sigan siendo confiables después de que se haya desplegado una carga destructiva. Este modelo debe funcionar a lo largo de toda la cadena de ataque.

En la etapa de acceso, las organizaciones necesitan aislar archivos, enlaces y sitios web de riesgo antes de que lleguen al dispositivo. También requieren autenticación multifactorial resistente al phishing y monitoreo de credenciales expuestas.

En la etapa de control, las sesiones administrativas deben mantenerse aisladas del dispositivo local. Incluso si el equipo está comprometido, el malware no debería poder capturar pulsaciones de teclado, visualizar el contenido de la pantalla ni robar información de sesiones privilegiadas.

En la etapa de impacto, la recuperación debe comenzar desde una base confiable. Esto implica validar la integridad del firmware y contar con mecanismos seguros de recuperación del sistema operativo, de modo que los equipos de TI puedan confirmar que un dispositivo es seguro antes de volver a ponerlo en operación.

La lección no es que todos los ataques destructivos puedan detenerse en el perímetro. Es que las organizaciones pueden hacer que la destrucción sea más difícil de ejecutar y que la recuperación sea más rápida cuando ocurre el peor escenario. Las defensas más sólidas asumen que puede existir una vulneración, reducen el alcance de los atacantes y proporcionan a los equipos de TI una ruta confiable para restaurar sistemas en toda la organización.

Pastrana liderará la estrategia de expansión comercial de Red Hat

Jorge Pastrana, Líder del Segmento Comercial para América Latina en Red Hat.

Red Hat anuncia a Jorge Pastrana como nuevo Líder del Segmento Comercial para América Latina. Con más de dos décadas de experiencia en el sector, el ejecutivo se incorpora a la compañía para desarrollar alianzas estratégicas con socios y fortalecer la relación con los clientes, ampliando las oportunidades de negocio e impulsando la generación de ingresos.

Como parte del área de Ventas, el segmento comercial es uno de los principales motores de Red Hat. Trabajando en sinergia con una amplia red de socios, tiene como objetivo ampliar el alcance de las soluciones de código abierto de la compañía y acelerar su crecimiento. “Mi misión será impulsar el éxito de clientes y socios, ampliando los negocios y la escala a través de nuestro ecosistema. Buscamos aprovechar conjuntamente la amplia gama de oportunidades que ofrece la Inteligencia Artificial, la automatización y la nube híbrida abierta”, afirma Pastrana.

Antes de liderar la estrategia comercial de Red Hat para América Latina, el ejecutivo estuvo al frente del área de Ventas para Partners de AWS en México, Centroamérica y el Caribe, donde impulsó estrategias de salida al mercado orientadas al ecosistema. Anteriormente, en Microsoft, ocupó diversos cargos de liderazgo sénior en estrategia comercial corporativa, cumplimiento normativo y ecosistemas de socios, desarrollando mecanismos de negociación y renovación para mejorar la previsibilidad de los ingresos.

Pastrana ha construido su trayectoria sobre la convicción de que el crecimiento sostenible solo ocurre cuando el valor para el cliente, los ecosistemas de socios y la excelencia en la ejecución del equipo avanzan en sintonía. “Me gusta construir organizaciones que tengan un buen desempeño hoy, mientras se preparan para el futuro. Para lograrlo, mi principal enfoque está en las personas, acompañado de una obsesión por el cliente, la construcción de alianzas de confianza, la disciplina operativa y la simplicidad a escala”.

Con el nombramiento de Jorge Pastrana, Red Hat refuerza su estrategia de crecimiento en América Latina y su compromiso de apoyar a las empresas de la región para transformar la innovación en resultados concretos para sus negocios, mediante tecnologías abiertas y flexibles.

Licencias OnLine impulsa la protección cloud-native con Red Hat y F5

Edison Jair Pedraza Guerrero, Presales Engineer de Red Hat, y Diana Palomino, Presales Engineer de F5, en Licencias OnLine.

En la era actual, de profunda y acelerada transformación tecnológica, las empresas se ven obligadas a adaptarse al cambio constante, buscando alcanzar una agilidad sin precedentes y un aprendizaje rápido para poder satisfacer la demanda de los clientes con ofertas de gran valor. En el núcleo de esta revolución digital se encuentran las aplicaciones y las APIs, que hoy más que nunca demandan velocidad, escalabilidad y, sobre todo, una seguridad inquebrantable.

A medida que el mercado evoluciona hacia arquitecturascloud-native y contenedores, el uso de plataformas basadas en Kubernetes se ha convertido en el estándar de la industria. Sin embargo, esta transición no está exenta de obstáculos. Edison Jair Pedraza Guerrero, Presales Engineer de Red Hat en Licencias OnLine, y Diana Palomino, Presales Engineer de F5 en Licencias OnLine, hacen referencia a continuación al impacto de esta evolución y las soluciones disponibles para potenciarlo.

Los desafíos de la era Kubernetes y el Multicloud

El salto hacia arquitecturas multicloud promete flexibilidad e independencia, pero la realidad operativa a menudo golpea a los equipos de TI con retos técnicos de gran envergadura. Consultados sobre los principales obstáculos que enfrentan las organizaciones al modernizar aplicaciones y operar entornos multicloud basados en Kubernetes, los ejecutivos son claros en su diagnóstico: «Las organizaciones enfrentan desafíos importantes al modernizar sus aplicaciones en entornos multicloud con Kubernetes, como la complejidad en la operación y gestión de múltiples entornos, la necesidad de fortalecer la seguridad en aplicaciones y APIs expuestas, y la dificultad de contar con visibilidad y control del tráfico en arquitecturas distribuidas. A esto se suma el reto de mantener consistencia en políticas y configuraciones, sin afectar la agilidad que estos modelos buscan habilitar».

Esta complejidad operativa subraya la necesidad de un enfoque estructurado. Es aquí donde Red Hat OpenShift emerge como una pieza fundamental del rompecabezas tecnológico, brindando la base necesaria para acelerar el desarrollo, el despliegue y la gestión de todo el ecosistema de aplicaciones nativas de la nube.

Edison Jair Pedraza Guerrero, Presales Engineer de Red Hat en Licencias OnLine.

Respecto al valor específico que aporta esta plataforma al tejido empresarial, los expertos señalan: «Red Hat OpenShift aporta un valor significativo al habilitar un entorno estandarizado, automatizado y consistente para el desarrollo, despliegue y gestión de aplicaciones cloud-native. Facilita la integración con prácticas DevOps, simplifica la operación en entornos multicloud y permite escalar aplicaciones de forma eficiente, reduciendo la complejidad y acelerando la entrega de valor al negocio».

F5: la capa de visibilidad y control indispensable

Si bienRed Hat OpenShift otorga la velocidad y consistencia necesarias para que los desarrolladores creen soluciones innovadoras a un ritmo sin precedentes, la exposición de estas aplicaciones y de sus respectivas APIs en Internet requiere estrategias de protección de primer nivel frente a las amenazas actuales. Aquí es donde la integración con F5 cambia las reglas del juego, permitiendo construir una estrategia de defensa integral sin afectar la operación ni ralentizar los procesos de desarrollo.

Diana Palomino, Presales Engineer de F5 en Licencias OnLine.

¿Cómo complementa F5 las robustas capacidades de orquestación de Red Hat OpenShift? Los ejecutivos lo explican en detalle: «F5 complementa las capacidades de Red Hat OpenShift al añadir una capa avanzada de seguridad, visibilidad y gestión del tráfico en la capa de aplicación. Mientras la solución de Red Hat habilita el despliegue y la operación de aplicaciones cloud-native, F5 permite protegerlas frente a amenazas, controlar el acceso y optimizar el tráfico, brindando mayor control y una estrategia de defensa en profundidad en entornos modernos».

Este enfoque de seguridad multicapa, que combina innovación avanzada con una protección robusta, transforma por completo la forma en que los departamentos de tecnología operan en su día a día.

Un ecosistema alineado: beneficios para infraestructura, DevOps y ciberseguridad

Históricamente, los equipos de ciberseguridad han sido vistos como un freno para la velocidad que buscan los equipos de desarrollo. Sin embargo, la integración de ambas tecnologías promete derribar estos silos organizacionales, alineando los objetivos de todos los departamentos involucrados.

Sobre los beneficios de esta integración para los equipos de infraestructura, DevOps y ciberseguridad, los voceros afirman que se trata de un cambio de paradigma, pasando de la simple operación a una administración inteligente: «La integración de Red Hat OpenShift y F5 permite a las organizaciones pasar de simplemente operar aplicaciones a gobernarlas de forma inteligente en entornos cloud-native. La tecnología de Red Hat aporta la velocidad y consistencia en el desarrollo, mientras F5 introduce una capa de seguridad y control que permite entender, proteger y gestionar cómo esas aplicaciones se exponen y se consumen».

Y profundizan sobre el impacto cultural y operativo en cada área específica: «Para los equipos de infraestructura significa menos complejidad en entornos distribuidos; para DevOps,la posibilidad de innovar sin sacrificar el control; y para ciberseguridad, una mayor capacidad de proteger aplicaciones y APIs sin frenar la operación. El resultado es un entorno más alineado, donde agilidad y seguridad dejan de competir y comienzan a trabajar juntas».

Go Connect: impulsando soluciones hiperconectadas en el mercado

Esta integración tecnológica de Red Hat OpenShift y F5 forma parte del portafolio de soluciones integradas en Go Connect, una iniciativa impulsada por Licencias OnLine orientada a los partners que entienden a la perfección los desafíos actuales del mercado. Su misión principal es la implementación de soluciones hiperconectadas de múltiples proveedores que no solo satisfagan las nuevas necesidades de los clientes finales, sino que también permitan a los socios de negocios expandir sus operaciones, aumentar sus ganancias y convertirse en verdaderos aliados colaborativos.

El programa Go Connect se basa en tres pilares fundamentales para acompañar a los socios tecnológicos:

1. Entender: comprender los desafíos actuales de los partners en una era de gran transformación, ayudándolos a lograr agilidad y aprendizaje rápido.

2. Crear: diseñar un portafolio de soluciones hiperconectadas, creando nuevas oportunidades de negocio con tecnologías complementarias que simplifican las ofertas de valor al mercado.

3. Convertir: transformar el negocio de los socios para incrementar su rentabilidad y éxito a largo plazo.

Al adoptar soluciones integradas como la de Red Hat OpenShift y F5 a través de Go Connect, los partners pueden liderar esta revolución tecnológica y ayudar a sus clientes a modernizar sus aplicaciones, mejorar la visibilidad y el control del tráfico en tiempo real, e identificar nuevas y lucrativas oportunidades de negocio.

El camino hacia una modernización sostenible: DevSecOps

Mirando hacia el futuro, la clave del éxito empresarial radica en laimplementación de metodologías que aseguren que la protección de la información no sea una idea de último minuto. Frente a la pregunta sobre qué recomendaciones darían a las organizaciones que buscan modernizar sus aplicaciones sin comprometer la seguridad ni la experiencia final de los usuarios, los ejecutivos concluyen con una visión integradora: «La clave está en no ver la seguridad como una capa adicional, sino como parte integral del diseño de las aplicaciones. Las organizaciones deben apostar por arquitecturas que integren desarrollo ágil con controles de seguridad desde el inicio, adoptando modelos como DevSecOps”.

Asimismo, siguen, “es fundamental contar con herramientas que permitan proteger aplicaciones y APIs sin introducir complejidad o fricción en la experiencia del usuario, garantizando visibilidad, control del tráfico y una respuesta eficiente ante amenazas. En este equilibrio entre agilidad, seguridad y experiencia es donde realmente se habilita la modernización sostenible».

Impulse su negocio hoy mismo

Las herramientas y las estrategias para triunfar en el complejo mundo multicloud ya están a su disposición. Si desea ser protagonista de esta revolución, desafiar lo que es capaz de crear con innovación tecnológica, y descubrir cómo las soluciones hiperconectadas de Red Hat y F5 pueden transformar las operaciones de sus clientes, es el momento de dar el siguiente paso.

Conozca los beneficios, profundice en estas tecnologías complementarias y descubra cómo aumentar su rentabilidad ingresando aquí https://goconnect.licenciasonline.com/