Inicio Blog Página 48

Clave para el rendimiento de la RAM: BIWIN explica qué son los perfiles de memoria XMP y EXPO

BIWIN explica qué son los perfiles de memoria XMP y EXPO

BIWIN detalló qué son los perfiles XMP y EXPO, cuáles son sus beneficios y cómo ayudan al overclocking. Además, destacó la compatibilidad con ambos tipos de perfiles de sus módulos de alta performance Predator Hera DDR5 RGB.

“XMP y EXPO son ajustes de overclocking de memoria que se encuentran en el BIOS del motherboard y que hacen que sea sencillo y fácil impulsar el rendimiento de la RAM aplicando ajustes preconfigurados de fábrica. La diferencia entre XMP y EXPO depende en gran medida de la CPU que se tenga instalada en el sistema”, detalló Cesar Moyano, Director de ventas regional de BIWIN.

Qué es XMP

Extreme Memory Profiles, o XMP, es un término de Intel para un perfil personalizado de memoria que el fabricante configura en la fábrica. Son ajustes de velocidad y latencias para los cuales la memoria fue diseñada para funcionar. Este perfil se guarda en el módulo de memoria mismo y puede habilitarse en el BIOS como una especie de atajo para hacer overclocking a la RAM.

“La mayoría de las memorias de gama alta vienen con alguna forma de perfil XMP o EXPO. Si bien funcionan perfectamente sin él, solo se obtiene lo mejor de ellas (y la velocidad nominal indicada en la caja) si se habilita el perfil. Algunos kits vienen con múltiples opciones de perfiles, con lo que dan la opción de configuraciones más extremas que impulsan el rendimiento de la memoria incluso más, aunque esto puede venir a costa de la estabilidad, o hacer funcionar la memoria a un voltaje más alto”, explicó Cesar Moyano.

Qué es EXPO

Extended Profiles for Overclocking, o EXPO, es el equivalente de AMD a XMP. Permite a los usuarios de PCs y laptops con CPUs y chipsets AMD habilitar un perfil de overclocking automatizado para su memoria, mejorando el rendimiento con solo hacer clic en un botón.

“Algunas memorias vienen con perfiles EXPO y XMP, pero más frecuentemente se necesitará comprar un kit EXPO específico. Tradicionalmente, estos solo venían con un único perfil EXPO, pero recientemente BIWIN ha estado implementando diseños de kits de memoria con perfil EXPO dual”, afirmó el Director de ventas regional de BIWIN. Y agregó: “La idea detrás de estos múltiples perfiles es dar a los gamers y entusiastas más opciones. Mientras que un perfil ofrece el máximo ancho de banda posible para los módulos RAM, el otro puede estar más enfocado en ajustar las latencias, con un ancho de banda general reducido. Estos diferentes perfiles permiten a los usuarios elegir el perfil de rendimiento adecuado para las diferentes tareas que realicen”.

Cómo se habilitan XMP y EXPO

Para habilitar perfiles XMP o EXPO hay que ingresar al UEFI/BIOS del motherboard. Para hacer esto, se debe iniciar la computadora y presionar la tecla específica del BIOS en el teclado. Esta varía dependiendo del fabricante, pero las opciones comunes incluyen F2 a F8, o la tecla Suprimir (Delete). Si se tienen dudas, se puede encontrar esta información en el sitio web del fabricante de la placa madre.

Una vez en el BIOS, hay que navegar a la sección de overclocking y buscar una opción de perfil de memoria. Esta puede estar etiquetada como “XMP”, “EXPO” o “Perfil de memoria”, dependiendo del motherboard utilizado. A continuación, se debe usar un menú desplegable o un interruptor para elegir el perfil XMP o EXPO que se desea habilitar.  Una vez terminado, hay que proceder a guardar la configuración y salir del BIOS.

Cuando el sistema se reinicie, debería tener los nuevos ajustes de memoria habilitados, proporcionando mayor rendimiento de memoria y del sistema. Sin embargo, conviene tener en cuenta que después de hacer cambios en la configuración de RAM, algunos sistemas (particularmente las plataformas AMD 7000 y 9000) pueden tardar entre 20 segundos y un par de minutos en ejecutar el entrenamiento de memoria. Esto es perfectamente normal: solo se debe esperar a que se complete y el sistema debería funcionar correctamente.

Memoria Predator Hera DDR5 RGB: optimiza el potencial de overclocking con XMP y EXPO

“Nuestra memoria Predator Hera DDR5 RGB ofrece un rendimiento que va más allá de lo ordinario. Con velocidades de hasta 8400 MT/s y compatibilidad tanto con Intel XMP 3.0 como con AMD EXPO, Hera está diseñada para mejorar las capacidades del sistema, ya sea para los últimos juegos AAA o para la creación de contenido de alta resolución”, destacó Moyano.

La memoria Predator Hera DDR5 RGB, fabricada por BIWIN, posee una estructura en forma de X que mejora el flujo de aire para asegurar que el sistema se mantenga fresco durante tareas exigentes. En tanto, la iluminación RGB de 8 zonas brinda la libertad de personalizar la configuración visual.

“Con sus componentes premium, que incluyen ICs SK Hynix y un PCB de 10 capas, nuestra Predator Hera ofrece un sólido potencial de overclocking mientras mantiene la estabilidad del sistema. Este módulo de memoria proporciona un rendimiento sólido y confiable, además de refrigeración eficiente, tanto para tareas cotidianas como para cargas de trabajo más exigentes”, concluyó Cesar Moyano.

Veeam completa la adquisición de Securiti AI para crear la primera plataforma de datos confiable del sector y acelerar la IA segura a escala

Evento virtual de lanzamiento de Veeam de noviembre de 2025 con Anand Eswaran

Veeam Software anunció la adquisición de Securiti AI por $1,725 millones de dólares.

La combinación entre una plataforma líder en resiliencia de datos, en la que confían más de 550,000 clientes y el 82% de las empresas de Fortune 500, con la plataforma de seguridad de datos, gobernabilidad y confianza en IA más avanzada del sector. Juntas, conforman la primera plataforma de datos unificada y confiable: un sistema para visualizar, proteger, gobernar y recuperar todos los datos a la velocidad de la IA.

La nueva realidad: la IA avanza rápido; la confianza debe ir aún más rápido

“La inversión en IA está en auge, pero casi el 90% de las iniciativas empresariales fracasan porque no se puede confiar en los datos que la impulsan”, afirmó Anand Eswaran, CEO de Veeam. “Una IA segura a escala requiere más que excelentes modelos: exige datos confiables, gobernados y recuperables. Veeam ya es líder mundial en resiliencia de datos, sin igual en participación de mercado, presencia global e innovación. Al combinar esta base con el liderazgo de Securiti AI en DSPM, privacidad, gobernabilidad y confianza en IA, ofrecemos la primera plataforma que puede verlo todo, protegerlo todo y recuperarlo todo en todo el patrimonio de datos”.

La IA ha transformado los datos no estructurados, previamente inactivos, en una fuente de ventaja competitiva, pero también en una superficie de riesgo de alto riesgo y rápida evolución. Las herramientas fragmentadas de seguridad, gobernabilidad y protección son demasiado lentas para el acceso a los datos a la velocidad de las máquinas y el comportamiento de los agentes de IA.

Juntos, Veeam y Securiti AI ofrecerán a los clientes:

· Visibilidad unificada a través de datos estructurados y no estructurados, primarios y secundarios

· Gobernabilidad y cumplimiento continuos con implementación de entornos de ejecución con reconocimiento de identidad

· Seguridad Zero Trust y resiliencia líder en producción y respaldos

· Recuperación limpia garantizada de datos, pipelines, modelos y agentes

· Pipelines de datos confiables para acelerar de forma segura la adopción de IA en toda la empresa

Esto es resiliencia, seguridad, gobernabilidad y privacidad unidas para lograr una IA segura, compatible y auditable a escala. Veeam dará la bienvenida a 600 empleados de Securiti AI, ampliando su experiencia global en seguridad de IA, DSPM, ingeniería de privacidad y cumplimiento. Rehan Jalil, Fundador y CEO de Securiti AI, se une a Veeam como Presidente de Seguridad e IA.

«Nos complace dar la bienvenida al equipo de Securiti AI», añadió Eswaran. «Juntos, ofrecemos la única plataforma que unifica la resiliencia de datos, seguridad, privacidad, gobernabilidad y confianza en la IA, brindando a los clientes un control total sobre sus datos y la confianza para avanzar hacia la era de los sistemas inteligentes».

Jalil añadió: «Estamos encantados de unir fuerzas con Veeam. Juntos, daremos a los clientes un centro de comando unificado para comprender, proteger, recuperar y liberar todo el potencial de todo su patrimonio de datos. Se trata de habilitar una IA segura a escala, proporcionando a las organizaciones la confianza para innovar sin miedo mientras protegen su activo más valioso».

Por qué es importante ahora

La adopción de la IA ha convertido los datos no estructurados —que representan el 90% de los datos empresariales y se prevé que se tripliquen para 2029— en un activo estratégico y una nueva clase de riesgo. Mientras tanto, la mayoría de los fallos de la IA se deben a datos incompletos, inconsistentes o sin gobernar, y las ciberamenazas se intensifican a la velocidad de la IA.

La plataforma unificada de IA de Veeam y Securiti AI ofrece a los clientes visibilidad, seguridad, gobernabilidad y recuperación en tiempo real de todos los datos (producción, respaldos, pipelines de IA, nube, on-premise) a la velocidad de la IA.

Qué ofrecerá la plataforma unificada

Las organizaciones podrán:

· Comprender los datos en todas partes: un Veeam Data Command Graph en tiempo real con clasificación, linaje y puntuación de riesgo continua.

· Datos e IA seguros: DSPM, privacidad, gobernabilidad y controles de acceso líderes, combinados con la detección de amenazas y protección basada en identidad de Veeam.

· Recuperación y reversión precisas: restauración validada en sala limpia hasta 5 veces más rápida, con reversión granular para conjuntos de datos, incrustaciones y ponderaciones de modelos.

· Liberación de datos confiables para la IA: creación de pipelines gobernados y búsqueda empresarial en minutos, con permisos, privacidad y políticas aplicadas automáticamente.

Dell anticipa que la IA será el motor de la nueva era de la transformación empresarial

Luis Gonçalves, Presidente de América Latina en Dell Technologies.

Dell Technologies presentó sus Predicciones para 2026. Mediante un encuentro virtual que contó con la participación de John Roese, Global Chief Technology Officer y Chief AI Officer; y Luis Gonçalves, Presidente de América Latina, en el fabricante, la compañía destacó cómo las tendencias tecnológicas, impulsadas por la rápida evolución de la Inteligencia Artificial (IA), remodelarán los negocios y las industrias durante los próximos años.

Durante este encuentro, los ejecutivos destacaron que la IA ha dejado de ser una promesa tecnológica para convertirse en un motor de la innovación con impacto real en los resultados empresariales. “En 2026, tener Inteligencia Artificial operando en entornos reales será una gran ventaja competitiva”, afirmó Roese. Además, subrayó que una de las principales temáticas del próximo año será la IA híbrida. 

John Roese, de Dell.

“Crear una fábrica de IA ya no es suficiente; el verdadero desafío es garantizar que su arquitectura sea resiliente ante cualquier eventualidad”.

John Roese, Global Chief Technology Officer y Chief AI Officer en Dell Technologies.

Entre las tendencias para el próximo año, los ejecutivos destacaron: 

  • Marcos de gobernanza para un ecosistema en rápido movimiento: aunque la adopción de la IA ha crecido rápidamente, Roese señaló que la gobernanza no ha seguido el mismo ritmo, representando un riesgo para la estabilidad del ecosistema.“Habrá dos aspectos que las empresas deberán enfrentar a nivel global: primero, el punto de vista reglamentario, ya que muchos países establecen reglas de IA sin coordinación entre ellos; y segundo, la gobernanza interna de las propias organizaciones”, explicó.Además, afirmó: “La gobernanza no busca frenar la innovación, sino habilitar una adopción segura, estable y escalable de la IA”.

Predicciones de Dell 2026.

  • Gestión de datos, como la columna vertebral de la innovación en IA: el mayor salto hacia adelante en Inteligencia Artificial, según Roese, provendrá de la capacidad de las empresas para gestionar y activar sus datos. “La gestión y el almacenamiento de la información de IA se consolidarán como el corazón de la innovación, impulsados por plataformas diseñadas específicamente para integrar fuentes dispares, proteger nuevos activos y ofrecer almacenamiento de alto rendimiento”, detalló. Además, subrayó que la calidad de los datos es fundamental: solo cuando los datos sean precisos y confiables podrán generar información útil al digitalizarlos y alimentar modelos de IA de manera efectiva.

Predicciones de Dell 2026.

  • La IA agéntica, como nuevo gestor de continuidad de las operaciones: según los ejecutivos, está tecnología se convertirá de un asistente a un orquestador integral de procesos complejos, destacando que actuarán como el “sistema nervioso” de las operaciones modernas, soportados por datos empresariales. “Nuestra predicción es que, al usar agentes autónomos, estos dejarán de ser vistos como simples herramientas, para transformarse en miembros del equipo que coordinan y mejoran el trabajo humano”, mencionó Roese, y subrayó: “Esta situación nos obliga a repensar la manera en que trabajamos con ellos: ya no basta verlos como herramientas, sino como pares dentro de nuestras operaciones”. 

Predicciones de Dell 2026.

  • Las fábricas de IA redefinen la resiliencia y la recuperación ante desastres: a medida que la Inteligencia Artificial se integra en las funciones más críticas, garantizar la continuidad operativa se convierte en una prioridad. En este contexto, señalaron que las organizaciones deberán evolucionar hacia fábricas de IA, infraestructuras diseñadas para mantener las capacidades inteligentes activas incluso ante fallas en los sistemas principales.«Mucha gente asume que una fábrica de IA se reduce principalmente al hardware, especialmente porque diseñamos algunos de los sistemas más avanzados para manejar estas tareas. Sin embargo, el verdadero desafío está en preparar la estructura de datos que alimenta la infraestructura. Los datos deben estar limpios, seguros, protegidos y continuamente actualizados a medida que circulan por la Fábrica de IA», señaló Gonçalves.

Predicciones de Dell 2026.

  • La IA soberana acelera la infraestructura empresarial nacional: la soberanía de esta tecnología se perfila como un pilar estratégico para los países. En este sentido, Gonçalves señaló que los gobiernos no solo consumirán tecnología, sino que construirán marcos propios para acelerar la innovación local y garantizar la autonomía digital, estableciendo límites regionales para las organizaciones y aprovechando las infraestructuras para fortalecer los distintos sectores del mercado. “Gobiernos de diferentes países de América Latina como El Salvador, Argentina, Colombia y Brasil, están adoptando cada vez más esas tecnologías, reconociendo la necesidad de comprender, regular e influenciar activamente el modo en como operan estos sistemas”, destacó el presidente de Dell Technologies para América Latina.

Predicciones de Dell 2026.

 Infraestructura, colaboración y acción

A medida que se consolida la era agéntica, los datos dejarán de ser utilizados únicamente para entrenar modelos y se convertirán en un activo dinámico que habilita conocimiento en tiempo real. En este contexto, el Global Chief Technology Officer y Chief AI Officer en Dell destacó la importancia de contar con una “capa de conocimiento”. “La distribución de datos será un tema central el próximo año. Sin esta capa, las empresas no podrán acceder a la información necesaria para obtener resultados. Todo comienza con datos precisos y accesibles; incluso la mejor computación de IA no generará buenos resultados sin ellos. La creación de una capa de conocimiento sólida y la correcta implementación de la IA son el único camino hacia el éxito”, señaló.

“Antes de implementar nueva infraestructura de IA, es fundamental establecer un marco que garantice que los datos sean seguros, confiables y estén siempre actualizados. No reconocer la importancia de esta etapa puede comprometer el éxito de cualquier proyecto”.

Luis Gonçalves, Presidente de América Latina en Dell Technologies.

Las predicciones de Dell Technologies para 2026 muestran que el éxito no dependerá de seguir cada innovación, sino de construir bases sólidas que integren tecnología, datos y colaboración. “Hemos demostrado al mercado que podemos entregar resultados rápidamente, ayudando a los clientes a preparar su información, establecer las capas correctas de datos e implementar soluciones de tecnología e ingeniería que operan y escalan de manera eficiente. Elegir al socio adecuado es esencial para cualquier proyecto que necesite generar resultados significativos”, concluyó Luis Gonçalves.

123456 sigue siendo la contraseña más usada en 2025

Camilo Gutiérrez Amaya, Jefe del Laboratorio de  Investigación de ESET Latinoamérica. 

Utilizar una credencial predecible en el mundo digital, advierte ESET, es como cerrar la puerta de la casa con una traba de papel, o como tener una caja fuerte de última generación, pero que al lado tenga un post-it con la clave de acceso. Este mal hábito está presente ya desde hace varios años y vuelve a confirmarse en informes recientes: 123456 es ser la contraseña más usada en 2025, lo que pone en serio riesgo la integridad de los datos e información sensible de las personas, trasciende las generaciones y no pasa de moda.

A continuación, desde ESET Latinoamérica comparten las contraseñas más usadas por los usuarios según su generación (Z, X, millennials y baby boomers), el detalle de diversos países de Latinoamérica, como también las contraseñas corporativas más comunes, y las consecuencias de este mal hábito digital.

Un informe reciente de NordPass y otro de Comparitech destacan que 123456 fue la contraseña más utilizada en 2025, y el 25% de las 1.000 contraseñas principales consisten únicamente en números. Lo que deja en evidencia que lass personas optan por credenciales simples y hasta obvias, en detrimento de la seguridad de su información personal y sensible.

Detalle de las contraseñas más usadas en 2025 según NordPass.
Detalle de las contraseñas más usadas en 2025 según Comparitech.

“Una de las principales conclusiones que se desprenden de uno de los reportes es que la costumbre de usar contraseñas débiles y predecibles trasciende las generaciones. No importa el rango etario de las personas: en cada una de las categorías 123456 está en el top de las claves más elegidas para acceder a cuentas, servicios y plataformas online. Es decir, un nativo digital que la mayor parte de su vida trascurrió en el mundo online, adopta la misma práctica riesgosa y poco prudente que una persona de 70 años, con, tal vez, menos conocimientos o que usa el celular solo para hablar por teléfono o mensajear.”, comenta Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.

A continuación, el detalle sobre la utilización de contraseñas según grupo etario:

Generación Z (1997-2007)

Contraseñas más elegidas por la generación Z. Fuente NordPass.

Millennials (1981-1996)

Contraseñas más elegidas por Millennials. Fuente NordPass.

Generación X (1965-1980)

Contraseñas más elegidas por la generación X. Fuente NordPass.

Baby boomers (1946-1964)

Contraseñas más elegidas por Baby Boomers. Fuente NordPass

En lo que respecta a América Latina, el panorama es un poco más preocupante, ya que, a la falta de conciencia sobre la seguridad digital y el uso poco consciente de contraseñas, se le suma el auge de ciberamenazas en la región. “Usar contraseñas débiles compromete la seguridad individual, pero también contribuye a la vulnerabilidad general de la región frente a posibles ataques.”, agrega Gutiérrez Amaya de ESET.

En lo que respecta al ámbito corporativo, el panorama también preocupa. La criticidad de utilizar contraseñas débiles y/o predecibles en un ámbito empresarial es mucha, ya que no solo se puede poner en jaque información personal y sensible de cada usuario, sino también de la propia empresa, sus clientes y proveedores. Además, según ESET, puede significar la pérdida importante de dinero como de la reputación de la organización.

Pero más allá de todas estas alarmas, las contraseñas débiles siguen siendo una constante en las organizaciones. A continuación, se muestra el detalle de empresas de diferentes tamaños y de diversas industrias, como salud, finanzas, educación y tecnología:

“No es para generar alarmismo, pero sí para tomar conciencia: un cibercriminal, con las herramientas y conocimientos adecuados, tarda menos de un segundo en adivinar y vulnerar cualquiera de las claves que figuran en este top. Además, las tres contraseñas más utilizadas en corporaciones no solo que están compuestas simplemente por números, sino que suelen encabezar este tipo de listas año tras año. No llama la atención entonces el dato que aporta Verizon, que indica que el 70 % de las filtraciones de datos en las empresas se debe al uso de contraseñas débiles por parte de los colaboradores.”, agrega el investigador de ESET.

Un ejemplo reconocido del mundo, es el Louvre de París, lugar en el que se pensaría que tamaña riqueza cultural estaría protegida con las medidas más estrictas y potentes de seguridad. Pero, en octubre de este año, el sistema de seguridad del prestigioso museo fue vulnerado por una circunstancia tan grave como preocupante: la contraseña era Louvre. Como resultado se comprometió toda la red de seguridad y permitió el robo de joyas valuadas en más de 100 millones de dólares.

“Este caso de trascendencia internacional muestra que hasta el sistema más sofisticado de seguridad (cámaras, alarmas, puertas blindadas), puede ser vulnerado fácilmente gracias a una contraseña débil o muy obvia”, destacan desde ESET.

Para evitar contraseñas débiles o previsibles, ll paso más simple es usar un Generador de Contraseñas, una solución práctica y gratuita que ayuda a crear contraseñas seguras y robustas, esenciales para proteger las cuentas y los datos personales.

Ahora bien, si se desea crear contraseñas propias personalizadas, desde ESET comparten un par de consejos:

  • Longitud: las contraseñas más largas proporcionan una barrera que es más difícil de penetrar para los ataques de fuerza bruta. Lo recomendable es que tengan al menos 12 caracteres, pero mientras más larga es aún más segura.
  • Complejidad: debe incluir variedad de caracteres (mayúsculas, minúsculas, números y símbolos especiales). Esto aumenta exponencialmente el número de combinaciones posibles, haciendo que la contraseña sea mucho más difícil de adivinar.
  • Aleatoriedad: evita patrones predecibles o secuencias obvias, como palabras comunes, nombres de personas, fechas de nacimiento o cadenas como “123456”.
  • Diversidad: no uses la misma contraseña para varias cuentas, porque si una contraseña se ve comprometida en una cuenta, todas las demás que comparten esa contraseña son vulnerables.

LOL FEST: Un espacio para celebrar e impulsar la digitalización de Colombia

Fabio Portela, Country Manager en Licencias OnLine Colombia.

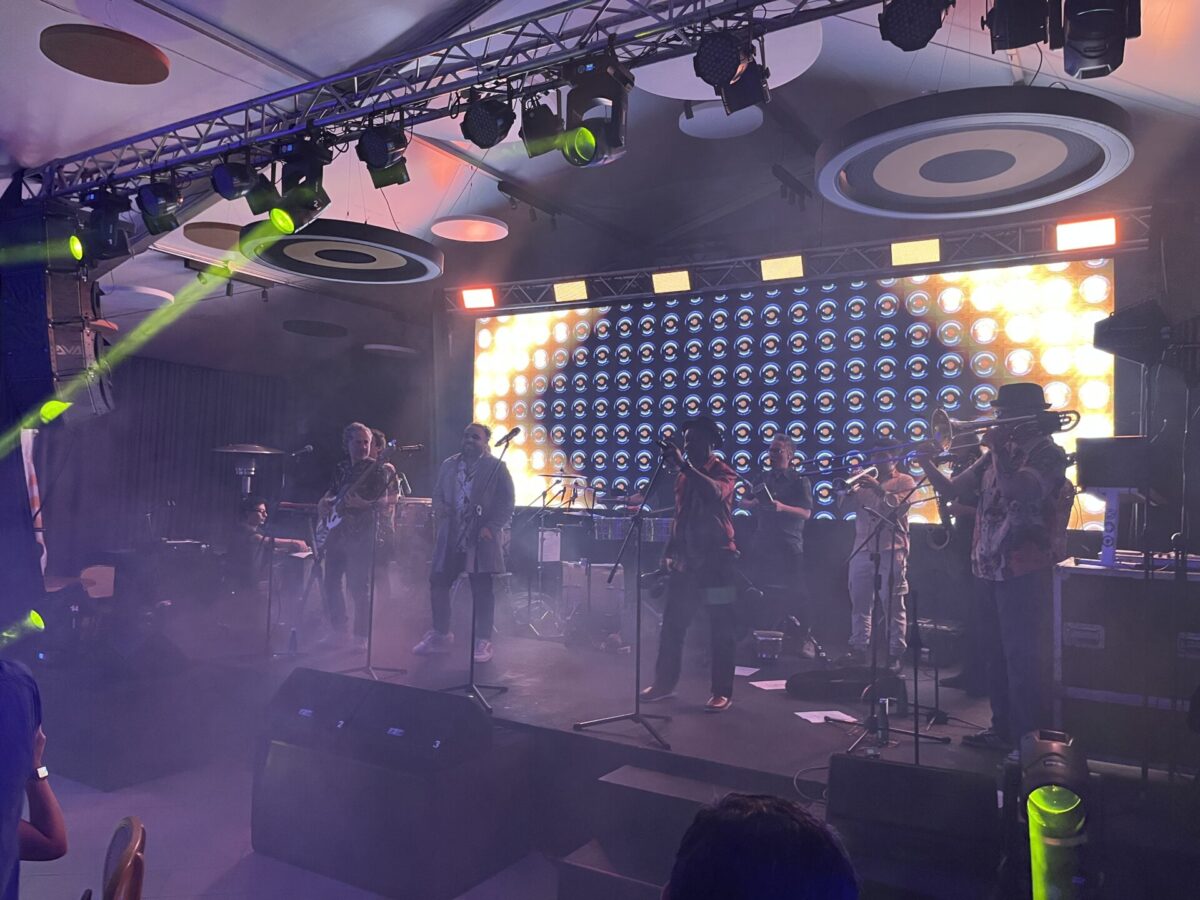
Licencias OnLine celebró una nueva edición de LOL FEST. En esta ocasión, Bogotá se convirtió en la ciudad elegida por el mayorista de valor para reunir a su ecosistema de partners, festejar los resultados obtenidos y anticipar la estrategia para el 2026, todo al ritmo de la música de Orquesta La 33. 

LOL FEST Colombia 2025.

Según Fabio Portela, Country Sales Manager en Licencias OnLine Colombia, la compañía ha registrado un crecimiento a dos dígitos con respecto al año anterior. “Estamos cerrando un 2025 altamente exitoso y alcanzando las expectativas que nos trazamos desde el comienzo”, subrayó.

“Durante el año hemos logrado desarrollar grandes proyectos con las distintas marcas que forman parte de nuestra oferta. Por ejemplo, con Check Point pudimos implementar un showroom en nuestras oficinas para que los clientes participen en demostraciones de tecnologías disruptivas de ciberseguridad, cloud e infraestructura híbrida”, detalló Portela. Además, comentó que están llevando a cabo diversos proyectos con otros fabricantes para seguir creciendo en el país y ampliar las posibilidades de los socios.

“Más allá de las herramientas que hemos incorporado a nuestra oferta, hoy el valor agregado para nuestros canales está en el fortalecimiento de nuestra área comercial: contamos con Channel Managers en Bogotá, incrementamos nuestra fuerza de preventa y establecimos nuestra área de marketing en el país, con ejecutivos locales que conocen las características específicas del mercado colombiano”.

Consultado sobre las tecnologías que más crecimiento registraron durante el 2025, el Country Sales Manager en Licencias OnLine Colombia indicó que la ciberseguridad, infraestructura híbrida y nube pública han sido los segmentos de mayor desarrollo. 

2026, el año de la digitalización

Las innovaciones tecnológicas se suceden de manera constante. En este contexto, Portela señaló que los próximos doce meses estarán marcados por una aceleración en la transformación digital impulsada por la Inteligencia Artificial (IA). “Lo que viviremos próximamente será una revolución que favorecerá y simplificará la manera en que hacemos negocios”, comentó.

“Hoy en día, estamos trabajando con Inteligencia Artificial generativa desarrollando Business Analytics para acelerar los procesos productivos de las compañías. Nuestra intención no es que esta tecnología esté solamente en la mesa técnica de una compañía, sino en todas las organizaciones de nuestros clientes y toda la cadena de valor”, detalló, y anticipó: “Durante 2026 acercaremos nuevos jugadores a Colombia. Hemos firmado acuerdos con Cato Networks, Sangfor Technologies y Viewtinet para fortalecer nuestra oferta de valor y aumentar las capacidades de observabilidad”. 

La reciente edición de LOL FEST no solo sirvió para agasajar a los partners que acompañaron las operaciones del mayorista durante el año, sino también para marcar el inicio de un 2026 en el que la digitalización, la Inteligencia Artificial y el trabajo conjunto con los socios serán pilares clave para seguir impulsando la transformación tecnológica del país. “En Licencias OnLine estamos preparados para ser un socio estratégico que acompañe los procesos de transformación digital de cada cliente”, concluyó Fabio Portela.

El pase de diapositivas requiere JavaScript.

Cristián Velozo, de Trellix: “Ya no es eficiente para un partner mantener un portafolio de más 20 tecnologías en ciberseguridad”

Cristián Velozo, Director de Canales para Latinoamérica en Trellix,

Cristián Velozo es desde hace un año el Director de Canales para Latinoamérica en Trellix, pero su experiencia dentro de la compañía se remonta a mucho antes de que la compañía se constituyera formalmente —a partir de la fusión de McAfee Enterprise y FireEye en 2021—. Para el ejecutivo, el canal ha ido cambiando su perfil. “Está pasando de un canal más bien transaccional a uno más especializado. Busca entregar valor a través de una solución adecuada a la necesidad del cliente, pero entregando no solo la tecnología sino también servicios asociados”. Esos servicios abarcan desde la preventa (por ejemplo, el dimensionamiento) hasta la implementación, el monitoreo y el mantenimiento. 

Esta evolución que señala Velozo está en línea con lo que busca Trellix: un canal más autónomo, tanto desde el punto de vista técnico como comercial. En opinión del ejecutivo, esta autonomía decanta en negocios de mayor volumen y otros que son más rentables. “La parte de servicios es bien interesante, y el canal que toma eso se desarrolla, se especializa, logra ese éxito y, en cierta forma, se posiciona mejor en ciberseguridad frente a los clientes finales”.

Especialización: la clave para seguir avanzando

Consultado sobre las prioridades estratégicas, Velozo insiste con el camino de la especialización. Para el ejecutivo, el primer hito de ese camino es que el partner defina sus tecnologías-foco, dependiendo de su negocio y del segmento de cliente al cual se enfoca. “Hoy en día ya no es viable para un partner mantener un portafolio de 20 o 25 tecnologías en un área, porque así es imposible ser especialista. Eso finalmente termina impactando en el servicio que puedas entregar en un cliente, porque no tienes la gente capacitada, o bien no puedes cumplir con los tiempos de respuesta que el cliente está pidiendo”. 

Para Velozo, “el canal meramente transaccional estará en desventaja frente a canales especializados comercial y técnicamente. Es el servicio asociado a la solución lo que le permite al canal posicionarse de mejor forma”. Para alcanzar este objetivo, explicó, Hoy en día ya no es viable para un partner mantener un portafolio de 20 o 25 tecnologías en un área que Trellix tiene varios programas. Dependiendo de las categorías que los partners conquisten en estos programas, Trellix puede ofrecer beneficios, como por ejemplo protección de oportunidades y rebates. En la parte alta de la pirámide de canales, por ejemplo, Trellix trabaja con sus canales-foco para generar demanda a través de MDFs (fondos para desarrollo del mercado). 

“Si lo vemos desde un punto de vista del negocio, una de las cosas que el canal busca es seguridad y transparencia en el desarrollo del negocio. Y, en ese sentido, por ejemplo, tenemos programas a nivel de protección de oportunidades”, agregó el ejecutivo. 

«El canal meramente transaccional estará en desventaja frente a canales especializados comercial y técnicamente. Es el servicio asociado a la solución lo que le permite al canal posicionarse de mejor forma».

En este marco, el director regional de Canales comentó que el área donde Trellix más ha invertido es el desarrollo comercial y técnico de los partners del canal. “Lanzamos este año un portal que es casi 100% nuevo, donde tienen acceso a certificaciones, ya desde un punto de vista de especialización, tanto a nivel comercial como a nivel de Ingeniería. Hace muy poco lanzamos la siguiente etapa de especialización técnica, a la cual llamamos Technical Professional, donde empezamos ya a ofrecer entrenamiento, pero muy especializado en ciertas tecnologías, con lo cual le da un mayor nivel de profundidad al canal. Una vez que el canal se ha definido a trabajar con nosotros, ya sea que elija todo el portafolio o solo una parte, queremos que tenga acceso al mejor entrenamiento”. 

Vale recordar que Trellix se enfoca en herramientas de SecOps (con una plataforma llamada Helix) y, particularmente, en la integración de tecnologías, ya sea propias tecnologías, como de terceros. Entre los vectores de la oferta de Trellix, figuran el de seguridad en el endpoint, el de Data Security, el de Email Security, Network Security y SecOps. “Hay partners que comienzan enfocándose en alguno de estos vectores, y finalmente terminan abarcando el portafolio completo”, comentó Velozo. 

“Para todas esas líneas de soluciones hay entrenamientos comerciales y técnicos. De hecho, hace poco tuvimos una gran experiencia en el ámbito del habilitamiento de los partners, con la realización de un nuevo Tech Summit. Comenzamos con estas cumbres hace tres años. Lo hicimos en conjunto con el equipo de Trellix de EMEA. Todas las ediciones fueron en Europa (Roma, Lisboa y Madrid). Este año tuvimos la mayor concurrencia de ingenieros de Latinoamérica, que superaron los 40 ingenieros. Todo esto teniendo en cuenta que es un entrenamiento específicamente para ingenieros y en profundidad”.  Trellix también desarrolló una plataforma de laboratorios virtuales, con lo cual un partner no necesita invertir en tener su propio laboratorio para realizar demos a clientes finales. 

Aquel canal y éste

“Hace dos años, cuando levantábamos una nueva oportunidad con un partner, ese partner tenía el contacto con la cuenta, detectaba que había una oportunidad y nos traía la oportunidad, pero finalmente, el que terminaba desarrollando la oportunidad, éramos nosotros (en conjunto con ellos, pero principalmente con nuestra ingeniería). Hoy día, como el perfil del partner ha cambiado para ser más especialista, en realidad detecta la oportunidad, o la trae para registrarla y que tenga ese nivel de protección, pero en varias de las etapas de ese proceso, quien lidera esa oportunidad es el mismo partner”, relató Velozo.

Para el proveedor de soluciones de ciberseguridad esto implica que pueden brindar una cobertura mayor a lo largo de todas las tecnologías: en el endpoint, en el correo, en la parte de fuga de información. “Es el canal el que hoy día nos busca, primero, para la protección y, segundo, involucrarnos cuando son temas más complejos”. Aun así, aclara, hoy tenemos más proyectos que están siendo liderados por el partner, y no directamente por nosotros, “y eso es bueno, porque así también nos permite enfocarnos en los proyectos de mayor complejidad y que los canales participen en proyectos más grandes. Incluso integrando más de una tecnología en la solución desplegada”.

Velozo destacó la amplitud del portafolio de Trellix, al que calificó como uno de los más completos a escala global. Para lo que queda del 2025, el ejecutivo recomienda a los partners de la marca mucho foco en este cierre de año. “Estamos trabajando en muchas oportunidades y queremos justamente lograr el cierre antes de finalizar el año. A nuestros partners les pedimos que confíen en la marca Trellix, en la evolución que está teniendo. Y, por otro lado, que tengan en cuenta la especialización. “En la medida que se van especializando y van conociendo muy bien las tecnologías que ofrecen, se convierte en lo que nosotros llamamos el trusted advisor. Allí es donde el cliente realmente ve valor en un partner y lo busca para el desarrollo de los proyectos de ciberseguridad. Y eso es lo que queremos lograr con el grupo de canales-foco”.   

«Estamos trabajando en muchas oportunidades y queremos justamente lograr el cierre antes de finalizar el año. A nuestros partners les pedimos que confíen en la marca Trellix, en la evolución que está teniendo».

“Habrá novedades para el 2026. Tenemos muchos lanzamientos que vamos a estar haciendo, habrá muchas novedades de tecnología. Así que que estén atentos. Además, vamos a continuar con todo el plan de habilitamiento que tuvimos este año y perfeccionándolo aún más en todos los vectores de las soluciones de SecOps que tiene hoy día Trellix”, finalizó Velozo.

Las amenazas cibernéticas y las disrupciones por IA son las principales preocupaciones de los líderes de IT en 2026

Anand-Eswaran-CEO-de-Veeam

Veeam Software encuestó a más de 250 altos responsables de TI y tomadores de decisiones empresariales en todo el mundo para identificar las principales tendencias que darán forma al sector tecnológico en 2026. Las amenazas de ciberseguridad, así como el impacto de la madurez y regulación de la inteligencia artificial (IA) se posicionan como los dos mayores factores de disrupción que enfrentará la industria el próximo año.

Los datos organizacionales continúan siendo una preocupación crítica: casi el 60% de los encuestados afirma haber perdido visibilidad sobre la ubicación de sus datos debido al crecimiento de los entornos multicloud y de software como servicio (SaaS). Mientras tanto, los ataques generados por IA son vistos como el mayor riesgo para la seguridad de los datos, y las presiones regulatorias en torno a la soberanía de los datos —consideradas extremada o moderadamente importantes por el 76% de los líderes— están destinadas a redefinir las estrategias de nube a nivel global.

“Los líderes de IT y de negocios están entrando a 2026 con un nivel de complejidad sin precedentes”, señaló Anand Eswaran, CEO de Veeam. “La ciberseguridad y la IA son una realidad hoy, y se acelerarán en 2026. Las organizaciones deben priorizar la resiliencia y el cumplimiento de datos, al tiempo que adoptan la innovación de forma responsable. En Veeam vemos esto como una oportunidad para liderar con confianza, seguridad y simplicidad”.

Hallazgos clave: La ciberseguridad y la IA dominan el panorama de disrupciones y riesgos

La encuesta preguntó a los líderes de IT cuál será el principal factor de disrupción en 2026, y casi la mitad señaló las preocupaciones en torno a la seguridad.

  • El 49% identificó las amenazas cibernéticas como el mayor factor disruptivo.

  • La madurez y regulación de la IA fue el segundo, con un 22%.

  • Otros factores importantes incluyeron la escasez de talento y habilidades (10%) y la complejidad y costos de la nube (8%).

  • Cuando se consultó qué riesgos los tomaban menos preparados, los ciberataques (29%) y los errores en IA o automatización (27%) encabezaron la lista.

  • Los ataques generados por IA (66%) se perciben como la amenaza más significativa para los datos, incluso por encima del ransomware (50%), lo que demuestra un cambio radical: la IA ya no es solo una herramienta de productividad, sino también un arma en manos de los atacantes.

Hallazgos clave: Seguridad, resiliencia y soberanía en el centro de la agenda

Frente a estos riesgos, los líderes de IT están priorizando iniciativas de seguridad y resiliencia:

  • El fortalecimiento de la ciberseguridad fue seleccionado abrumadoramente como la principal iniciativa IT “imprescindible” para 2026, según el 45% de los encuestados.

  • La construcción de resiliencia de datos fue la segunda iniciativa más elegida, con 24%.

  • Un 54% de los encuestados planea un aumento moderado o significativo de su presupuesto destinado a protección y resiliencia de datos en 2026.

  • La soberanía y el cumplimiento de los datos están moldeando las estrategias de nube: el 46% calificó la soberanía como extremadamente importante y el 30% como moderadamente importante. Esto refleja un reconocimiento creciente de que la resiliencia no es solo técnica, sino también regulatoria y geopolítica. Las organizaciones se están preparando para un entorno donde el control y la localización de los datos sean tan críticos como los firewalls o las copias de seguridad.

Hallazgos clave: La visibilidad y la confianza en la recuperación siguen siendo bajas

Pese a las fuertes inversiones en ciberseguridad, la confianza en la recuperación ante incidentes sigue siendo preocupantemente baja, y la falta de visibilidad en entornos de IT cada vez más complejos deja a muchos líderes “a ciegas” sobre dónde reside su información.

  • Visibilidad reducida: una amplia mayoría de líderes de IT informó que la expansión de sus entornos (multicloud, SaaS, etc.) ha reducido su visibilidad sobre los datos: 44% algo reducida y 16% significativamente reducida.

  • Confianza en la recuperación: solo el 29% se siente muy seguro de poder recuperar datos críticos ante un ataque de día cero; el 59% está solo “algo” seguro.

  • Preparación ante caída de la nube: el 71% no está seguro o solo algo confiado en mantener operaciones durante una interrupción de varios días de su proveedor de nube.

Hallazgos clave: Llamado a la responsabilidad y a los estándares externos 

Los líderes reclaman mayor responsabilidad en todos los niveles, desde el directorio hasta la cadena de suministro. El fuerte apoyo a prohibir los pagos por ransomware refleja la frustración ante el ciclo de rescates que alimenta la actividad criminal. Exigiendo estándares más altos a socios y ejecutivos, las organizaciones envían un mensaje claro: la resiliencia no es solo técnica, sino también una cuestión de gobernanza y confianza.

  • Responsabilidad ejecutiva: una abrumadora mayoría cree que un mayor nivel de responsabilidad en la alta dirección tendría un impacto importante (41%) o moderado (31%) en la mejora de la ciberseguridad y la protección de datos.

  • Estándares para socios: el 88% considera que será extremadamente (50%) o moderadamente importante (38%) en 2026 asegurar que socios y proveedores cumplan con los estándares de ciberseguridad y protección de datos de la organización.

  • Prohibición del ransomware: el 72% apoya la prohibición de pagos por ransomware, con un 51% que lo respalda firmemente.

Sobre la encuesta

Esta encuesta recopiló las opiniones de más de 250 participantes y exploró temas clave, incluyendo el impacto de la inteligencia artificial, los desafíos en la gestión de datos, la estrategia y el liderazgo en IT, la confianza en la recuperación ante incidentes y las futuras tendencias en soluciones de respaldo y recuperación. Los encuestados representaron las regiones de América, APJ y EMEA.

Kaspersky: 40% de las empresas no sabe cómo priorizar su inversión en ciberseguridad

Kaspersky 40% de las empresas no sabe cómo priorizar su inversión en ciberseguridad

Decidir en qué invertir para fortalecer la ciberseguridad empresarial es uno de los mayores retos para el 40% de los líderes en América Latina. Así lo admite el 38% de los argentinos, 31% de brasileros y chilenos, 45% de mexicanos, 46% de colombianos y el 47% de los líderes peruanos. Según la encuesta más reciente de Kaspersky a responsables de seguridad digital en la región, más de la mitad de las organizaciones (56%) tampoco cuenta con un calendario regular de evaluaciones de riesgo, por lo que terminan actuando de manera reactiva y revisan sus medidas de protección solo cuando ocurre un incidente o aparece una alerta externa.

El estudio también revela que, aunque la mayoría de las empresas en la región realiza simulaciones de incidentes, 43% cada mes y 38% de forma trimestral, una de cada cinco no tiene ninguna rutina de pruebas. La falta de estas prácticas abre una brecha crítica que compromete su preparación real frente a un ataque. Sin un plan estructurado, los equipos de seguridad dejan de identificar vulnerabilidades ocultas y no desarrollan la resiliencia que exige el panorama de ciberamenazas actual.

Otro dato relevante es que el 29% de los encuestados afirma no contar con una estrategia clara de seguridad. Esto refuerza que, para muchas organizaciones, el reto no solo está en saber qué se necesita hacer, sino en la falta de una directriz estructurada que guíe las decisiones, priorice los recursos y defina el nivel mínimo de protección necesario.

Esta falta de disciplina para identificar y revisar debilidades y riesgos deriva en otro problema identificado por los expertos: existe una disparidad entre la confianza que las empresas tienen en su protección digital y el nivel de seguridad que poseen en realidad. Cuando una empresa cree estar más protegida de lo que está, se vuelve más difícil identificar prioridades, justificar inversiones y corregir los puntos críticos.

“Cuando una organización no cuenta con una lectura precisa de su situación en ciberseguridad, las decisiones sobre dónde y cómo invertir se vuelven imprecisas y difíciles de justificar. La falta de métricas sólidas termina convirtiendo el ROI en un cálculo incierto. En cambio, cuando la empresa comprende claramente su nivel actual de madurez y el punto al que desea llegar, es posible estructurar un plan de inversión progresivo, con objetivos concretos y resultados esperados, lo que facilita tanto la gestión operativa como la evaluación del retorno”, comenta Andrea Fernández, Gerente General para la Región Sur de América Latina en Kaspersky.

Para cambiar este escenario, el ejecutivo de Kaspersky recomienda que los responsables de seguridad adopten un enfoque pragmático, basado en un diagnóstico estructurado del estado de la ciberseguridad actual y/o un análisis de riesgos basado en el impacto que un incidente podría generar en su organización, como el Análisis Factorial del Riesgo de la Información (FAIR, por sus siglas en inglés).

A partir de ese diagnóstico, ya sea un análisis de debilidades o una matriz de riesgos, el equipo de seguridad contará con un documento objetivo que identifica las áreas críticas que requieren mejoras y deben recibir las primeras inversiones. Además, este insumo expone las razones para justificar cada inversión y define beneficios concretos y medibles.

La ejecutiva destaca que recientemente muchas empresas han sido noticia tras sufrir un ciberataque, aumentando la preocupación de los directivos por los riesgos digitales. Aunque el presupuesto puede ser un limitante, señala que una estrategia de ciberseguridad pragmática puede establecer un nivel de protección adecuado para cada organización, así como la inversión y el tiempo que se requieren para alcanzarlo.

“Desde pequeñas compañías que buscan establecer una base segura hasta grandes corporaciones que requieren una estrategia más completa, todas pueden identificar con claridad cuáles son los pasos necesarios para avanzar; lo único que varía es el grado de complejidad”, agrega.

Para garantizar un ciclo de mejora continua y una medición constante del avance, Kaspersky recomienda las siguientes medidas para asegurar la eficacia de las inversiones en ciberseguridad:

  • Establecer un calendario de evaluaciones de riesgo recurrentes, con una periodicidad mínima trimestral o semestral.
  • Realizar simulaciones de ataques mensuales o trimestrales, incluso en formato simplificado, para medir avances o identificar la necesidad de ajustar las acciones de mitigación y respuesta ante incidentes.
  • Definir indicadores de riesgo claros, vinculados a los planes de continuidad e impacto operativo en el negocio.
  • Revisar políticas y controles con base en datos de nuevos ataques o riesgos, disponibles mediante servicios de Inteligencia de Amenazas, y no solo por criterios de cumplimiento normativo. El uso de este tipo de información aumenta las posibilidades de neutralizar ataques en curso, y los casos de éxito ayudan a justificar inversiones.
  • Alinear las inversiones a los resultados esperados, priorizando correcciones que reduzcan exposición y fortalezcan la gobernanza empresarial.

Claudia Argenton es la nueva Directora de Canales para Latinoamérica en NiCE

NiCE anuncia el nombramiento de Claudia Argenton como su nueva Directora de Canales para Latinoamérica. Con 12 años de experiencia en la compañía, Argenton asume el cargo con el objetivo de fortalecer las relaciones con los socios e impulsar el crecimiento del ecosistema de negocios de la compañía en la región.

Este nombramiento llega en un momento estratégico para NiCE, que recientemente firmó un acuerdo definitivo para la adquisición de Cognigy. La combinación de las tecnologías de Cognigy con la plataforma CXone Mpower refuerza la visión de la compañía de acelerar la transformación digital del sector de la experiencia del cliente. Además, amplía las posibilidades de orquestación entre agentes humanos y de IA en una única plataforma para la experiencia del cliente.

El desempeño de Claudia será fundamental para alinear y potenciar a los socios regionales en esta nueva fase de expansión tecnológica, apoyando la integración de soluciones basadas en IA y ampliando las oportunidades de negocio.

Claudia Argenton comenzó su carrera en la empresa como Gerente de Proyecto, puesto que ocupó durante siete años, liderando implementaciones complejas, desde instalaciones locales hasta migraciones a soluciones en la nube, con un enfoque en la eficiencia operativa y la satisfacción del cliente.

Posteriormente, fue ascendida a Senior Partner Success Manager (PSM), un rol en el que trabajó más directamente en la gestión de socios, apoyando los procesos de integración y el desarrollo de soluciones CCaaS (Contact Center as a Service).

“Mi trayectoria profesional se ha centrado en la entrega de servicios y en el desarrollo de relaciones con clientes y socios. Esta perspectiva, proveniente del área de servicios, me ayuda a comprender mejor las necesidades de nuestros socios para crecer y cómo NiCE puede apoyarlos en este proceso”, afirma la ejecutiva.

La elección de Claudia Argenton para el puesto también refleja el compromiso de la empresa con el desarrollo del talento interno. “Saber que la combinación de mi experiencia en proyectos y en el área de socios puede contribuir a los retos de la Dirección fue sumamente gratificante. Esta constatación reforzó mi convicción de que puedo aportar valor estratégico a la nueva misión”, comenta.

Apasionada por la tecnología desde la adolescencia, cuando cursó estudios técnicos en Procesamiento de Datos, Claudia Argenton es licenciada en Sistemas de Información por la Universidad de Mogi das Cruzes y posee una especialización en Gestión de Procesos BPM por la FGV.

Antes de incorporarse a NiCE, durante sus 20 años de trayectoria profesional en el sector tecnológico, acumuló experiencia en empresas como PerkinElmer y Stefanini. Trabajó como profesional de gestión de proyectos y atención al cliente en integradores estratégicos para los sectores de telecomunicaciones, industria, finanzas, servicios públicos, seguros y gobierno.

Para la ejecutiva, el panorama tecnológico actual del sector de la experiencia del cliente (CX) representa un momento de profunda transformación en la forma en que interactúan empresas y consumidores. “Hemos pasado de un modelo centrado en el producto y la infraestructura a un enfoque total en la experiencia. Hoy, el valor reside en lo que podemos generar para el cliente en términos de resultados, fluidez y personalización. Y eso es lo que motiva a NiCE a innovar continuamente”.

Veeam se asocia con ServiceNow para potenciar los procesos y flujos de trabajo de resiliencia de datos

John Jester, Director de Ingresos de Veeam.

Veeam Software anunció la Veeam App para ServiceNow, que ayuda a las organizaciones a integrar la gestión y automatización de las capacidades de protección de datos de Veeam Data Platform dentro de los flujos de trabajo de ServiceNow. La Veeam App para ServiceNow ofrece capacidades de orquestación de backup y recuperación bidireccionales, fluidas y basadas en políticas de manera nativa en la plataforma de IA de ServiceNow, proporcionando auditoría completa, sincronización de estado en tiempo real e informes de cumplimiento.

La Veeam App para ServiceNow está diseñada para ofrecer un puente fluido, seguro e inteligente entre la infraestructura de Veeam de las organizaciones y sus flujos de trabajo de Gestión de Servicios de TI (ITSM). Esto permite a los usuarios de ServiceNow monitorizar, orquestar y automatizar tareas de protección de datos impulsadas por Veeam sin salir de la plataforma de IA de ServiceNow.

“En el panorama digital actual, todo depende de los datos, especialmente los flujos de trabajo que impulsan las operaciones empresariales modernas”, dijo John Jester, Director de Ingresos (CRO) de Veeam. “La resiliencia de datos significa asegurar que todos los datos de la organización están protegidos, para que el negocio pueda continuar sin interrupciones, sin importar las circunstancias. Al unir las funciones de backup seguro y resiliencia de Veeam con la automatización ITSM de ServiceNow, permitimos a los clientes simplificar operaciones, acelerar la recuperación y estar preparados para auditorías en un entorno regulatorio cada vez más complejo”.

Veeam App para ServiceNow está dirigida a organizaciones en sectores altamente regulados—como manufactura, salud, farmacéutico y finanzas—así como a empresas que buscan:

  • Capacitar a los equipos con protección de datos y automatización de autoservicio.

  • Optimizar la continuidad del negocio con la creación automatizada de incidentes.

  • Potenciar la inteligencia organizacional enriqueciendo ServiceNow con datos de Veeam.

  • Lograr auditoría, reportes y cumplimiento completos a través de una plataforma segura y basada en políticas.

  • Implementar operaciones de gestión de backup por roles y autoservicio.

“Las asociaciones exitosas se construyen sobre una visión compartida y un compromiso conjunto para resolver los retos empresariales reales”, dijo Alix Douglas, Vicepresidenta de Grupo, Soluciones para Socios en ServiceNow. “Veeam App para ServiceNow brinda a los clientes nuevas formas poderosas de proteger aún más los datos en sectores altamente regulados. Esta colaboración es solo el comienzo de empoderar a las organizaciones para prosperar en el dinámico entorno empresarial actual”.

La Veeam App para ServiceNow permite a las organizaciones descentralizar la gestión de backups, agilizar la respuesta a incidentes y mejorar la visibilidad manteniendo la seguridad y el control a nivel empresarial.

  • Automatización y Cumplimiento: Documentación de cumplimiento automatizada y trazabilidad para requisitos empresariales y regulatorios.

  • Sincronización Bidireccional: Actualizaciones de estado en tiempo real y flujos de trabajo unificados entre Veeam y ServiceNow.

  • Integración con usuarios y gestión de grupos nativos de ServiceNow: Para un acceso sin interrupciones basado en roles a políticas, trabajos y datos.

  • Respuesta acelerada y trazabilidad: Menos intervención manual, resolución más rápida de incidentes y trazabilidad de extremo a extremo.

  • La Veeam App para ServiceNow ya está disponible de forma gratuita para los clientes de las ediciones Advanced y Premium de Veeam Data Platform a través de ServiceNow Store.