Inicio Blog Página 120

ESET presentó su reporte de amenazas del 2024

Reporte amenazas ESET.

ESET publicó la última edición de su Threat Report. Este informe resume las tendencias, de junio a noviembre de este año, del panorama de amenazas vistas en la telemetría de la compañía y desde la perspectiva de su equipo de detección e investigación.

Según ESET, los infostealers son una de las categorías de amenazas que experimentaron una reestructuración, con el malware Agent Tesla que dominaba desde hace mucho tiempo siendo destronado por Formbook, una amenaza bien establecida diseñada para robar una amplia variedad de datos sensibles. Lumma Stealer también está siendo cada vez más buscado por los ciberdelincuentes, apareciendo en varias campañas maliciosas notables durante el segundo semestre del 2024. Sus detecciones aumentaron un 369% en la telemetría de la compañía. 

Las redes sociales vieron una oleada de nuevas estafas que utilizan videos con tecnología de deepfake y  publicaciones con marcas de empresas para atraer a las víctimas a esquemas de inversión fraudulentos. Estas estafas, rastreadas por ESET como HTML/Nomani, vieron un aumento del 335% en las detecciones  entre los períodos de informe. Los países con más detecciones fueron Japón, Eslovaquia, Canadá, España  y República Checa. 

“El segundo semestre de 2024 parece haber mantenido ocupados a los ciberdelincuentes encontrando  brechas de seguridad y formas innovadoras de expandir su grupo de víctimas, en el habitual juego de  fuerzas entre defensores y actores maliciosos. Como resultado, hemos detectado vectores de ataque y  métodos de ingeniería social, nuevas amenazas que se disparan en nuestra telemetría y operaciones de  eliminación que llevan a reestructuraciones de rangos previamente establecidos”, dijo Jiří Kropáč, Director  de Detección de Amenazas de ESET. 

El «infostealer como servicio» Redline Stealer fue eliminado por las autoridades internacionales en octubre de 2024. Sin embargo, el informe destacó que es probable que su desaparición lleve a la expansión de otras amenazas similares.  

Por el lado de ransomware, el panorama fue remodelado por la eliminación del antiguo líder LockBit, creando un vacío que, según ESET, seguramente sea llenado por otros actores. RansomHub, un ransomware como servicio, acumuló cientos de víctimas para finales de 2024, estableciéndose como el nuevo jugador dominante. Los grupos APT alineados con China, Corea del Norte e Irán se han involucrado más en los  ataques de ransomware. 

Crypto Stealer.
Tendencia de detección de Cryptostealer durante el H2 de 2024.

Con las criptomonedas alcanzando valores récord en estos últimos meses, los datos de billeteras de  criptomonedas fueron uno de los principales objetivos de los actores maliciosos. En la telemetría de ESET, esto se reflejó en un aumento de las detecciones de cryptostealers en múltiples plataformas. El aumento fue más dramático en macOS. Cabe destacar que AMOS (también conocido como Atomic Stealer), malware diseñado para recopilar y exfiltrar datos sensibles de dispositivos Mac, fue un contribuyente significativo a este aumento. Por el lado de Android, las amenazas financieras que apuntan a aplicaciones bancarias, así como a billeteras de criptomonedas, crecieron un 20%.

Schneider Electric anticipa distintos escenarios sobre el impacto de la IA en el consumo energético

Schneider Electric presentó un análisis detallado sobre cómo el desarrollo de la Inteligencia Artificial (IA) podría transformar el panorama energético global. Basándose en un enfoque de dinámica de sistemas, el informe identifica cuatro escenarios clave que proyectan posibles trayectorias para el impacto de la IA en el consumo eléctrico.

El informe Artificial Intelligence and Electricity: A System Dynamics Approach, elaborado por Rémi Paccou,Director del Sustainability Research Institute de Schneider Electric, y Fons Wijnhoven, Catedrático asociado de la Universidad de Twente, examina la relación entre la IA y la demanda eléctrica en la próxima década. Este modelo de dinámica de sistemas explora diversos escenarios con el objetivo de entender los factores complejos que configuran el futuro del consumo energético, destacando estrategias y políticas sostenibles para mitigar el impacto ambiental de la IA.

Cuatro escenarios posibles para el impacto de la IA

Los autores proponen cuatro escenarios que no deben entenderse como predicciones, sino como herramientas para analizar las posibilidades futuras:

  • IA Sostenible

Este escenario plantea una integración armoniosa entre tecnología y medio ambiente. La Inteligencia Artificial se posiciona como una herramienta clave para optimizar la eficiencia energética en centros de datos, utilizando fuentes renovables, electrificación de la demanda y gestión inteligente de redes. Gracias a la adopción de algoritmos y hardware eficientes, se equilibra el avance tecnológico dentro de los límites planetarios, mostrando que esta tecnología puede ser parte de la solución a los desafíos energéticos.

  • Límites al crecimiento

Aquí, el desarrollo de la IA se enfrenta a barreras significativas como la escasez de energía, datos y materiales, además de restricciones regulatorias. Estas limitaciones ralentizan el avance tecnológico, creando desajustes en las cadenas de valor y exigiendo regulaciones más estrictas que alineen el progreso de la tecnología con objetivos de sostenibilidad global.

  •  Abundancia sin fronteras

Este escenario refleja un crecimiento descontrolado de la IA impulsado por mejoras en eficiencia energética que, paradójicamente, incrementan el consumo total de energía. La falta de gobernanza en la expansión tecnológica agrava problemas como la concentración de poder, generación de residuos electrónicos y sobreexplotación de recursos, dificultando los esfuerzos de descarbonización.

  • Crisis energética

Se anticipa un escenario de dificultades donde el crecimiento acelerado y descoordinado de la IA provocará conflictos entre su demanda eléctrica y otros sectores económicos críticos. Esto generará inestabilidad operativa, impactos económicos adversos y la necesidad urgente de regulaciones estrictas para contener el desequilibrio energético.

Schneider Electric destaca que el impacto de la IA en el consumo energético dependerá de las decisiones tomadas hoy por gobiernos, empresas y sociedad. El informe, desarrollado por el Sustainability Research Institute, busca fomentar reflexiones y acciones concretas que equilibren el avance tecnológico con los límites planetarios.

Argentina, con su abundancia de energía renovable como la solar y eólica, y medidas como el Régimen de Incentivo a las Grandes Inversiones (RIGI), tiene una oportunidad para liderar en infraestructura tecnológica sostenible y atraer inversiones internacionales.

La demanda global de servicios de nube y la necesidad de reducir la huella de carbono resaltan la importancia de centros de datos sostenibles. Decisiones clave en inversión, regulación y desarrollo de talento serán determinantes para posicionar al país en la revolución tecnológica liderada por la IA.

Ransomware en 2024: un año récord a nivel de impacto y ganancias

Camilo Gutiérrez Amaya, Jefe del Laboratorio de  Investigación de ESET Latinoamérica. 

ESET asegura que el 2024 fue un año récord para el ransomware tanto desde su nivel de alcance hasta las ganancias que obtuvieron los atacantes por sus golpes. Para comprender cómo esta amenaza tuvo un papel determinante en el devenir de la seguridad de la información de las empresas y organizaciones, la compañía detalla cuáles fueron los ataques más paradigmáticos del año, y qué impacto tuvieron en América Latina. 

“El ransomware sigue siendo una de las mayores amenazas para la ciberseguridad a nivel mundial. Un  informe de Rapid 7 afirma que se registraron más de 2.500 ataques de ransomware solo en la primera  mitad de 2024. Lo que se traduce en casi 15 ataques reivindicados públicamente por día. Además,  nuestro ESET Security Report de este año, reveló que en América Latina el 14% de las organizaciones  afirmó estar dispuesta a pagar un rescate”, comenta Camilo Gutiérrez Amaya, Jefe del Laboratorio de  Investigación de ESET Latinoamérica. 

El 2024 se perfila para establecer el récord respecto de los ingresos pagados por ataques de ransomware. Según Chainalysis, los rescates pagados hasta julio rozaban un total de 460 millones de dólares. Además, se registró la cifra más alta pagada por un rescate de ransomware por un total de 75 millones de dólares. 

“Es realmente paradójico que pese al desmantelamiento de grupos dominantes como Lockbit, el  ransomware se siguió reinventando en manos de grupos más pequeños y flexibles. De hecho, una de las  principales características de estos actores emergentes es que trabajan a través de varios grupos de  ransomware, consolidando así la llamada democratización del ransomware”, agrega Gutiérrez Amaya.

Los grupos de ransomware siguen explorando nuevas técnicas y tácticas, por ejemplo la incorporación de  herramientas que buscan anular tecnologías de seguridad como son los EDR. El equipo de investigación de ESET descubrió este nuevo kit de herramientas desplegado por el ransomware Embargo, que consiste  en un loader y un killer EDR, llamados por ESET como MDeployer y MS4Killer. 

El investigador de ESET destaca que el ransomware, al igual que las otras amenazas, se volvió más sofisticado con la implementación de herramientas de IA, dando como resultado ataques más personalizados que dificultan la prevención y la respuesta.

Situación del ransomware en América Latina

En la región, hubo ciertos grupos como LockBit 3.0, Vice Society, ALPHV y Medusa que se destacaron por su constante actividad. Un actor decisivo fue RansomHub, grupo que ofrece ransomware como servicio y que desde su aparición a principio de este año afectó a más de 200 organizaciones. Por su servicio cobra el 10% de los pagos obtenidos por sus afiliados en cada ataque, y sus principales víctimas suelen ser instituciones y empresas de alto perfil y gran capacidad de pago.

Otro grupo muy activo en la región fue LockBit 3.0, que entre sus víctimas se destaca una cadena mexicana que vio afectadas 1.800 de sus tiendas en todo el país, perjudicando su operatoria por un periodo de tres meses.  

Elransomware fue protagonista de varios ataques en la región. Universidades, Centros de Salud, empresas y organismos gubernamentales de Argentina, Brasil, Chile, Colombia, México, Perú y muchos otros países fueron blanco de ataques de algún grupo de ransomware.

¿Cómo protegerse contra el ransomware?

Según ESET, es necesario aplicar un enfoque transversal, que abarque integralmente todas las aristas de una organización. Para eso es aconsejable: 

  • Implementar la autenticación multifactor (MFA) que fortalece la seguridad y reduce en gran medida el riesgo de accesos indebidos, en caso de compromiso de contraseñas
  • Realizar backups periódicos es clave para minimizar el impacto del ransomware.
  • Mantenerse actualizado sobre las últimas amenazas y tendencias de seguridad.
  • Capacitar al personal en buenas prácticas de seguridad para prevenir riesgos y amenazas

Hojoun See, de LG Electronics: “Ofrecemos tecnología para mejorar la vida de las personas”

Hojoun See lleva 9 años trabajando para LG Electronics, y desde hace 10 meses ocupa el puesto de Product Manager de Business Solutions en LG Electronics Colombia. Desde este rol, el ejecutivo actúa como nexo entre la casa matriz de la compañía y la subsidiaria independiente de Colombia para determinar qué soluciones encajan mejor en el mercado colombiano. 

Desde hace años LG Electronics ha trabajado siguiendo su lema “Life ‘s Good”, para mejorar la vida de las personas en Colombia a través de su tecnología. De esta manera, el fabricante ha logrado consolidarse como un líder digital en el país. “Hemos crecido mucho en IT. Desde el año 2022 al 2023 crecimos alrededor de un 10%, y este año estamos registrando un crecimiento de un 6% a un 7%”, destacó See. 

La compañía cuenta con un amplio portafolio de productos, dentro del que el entrevistado resaltó los innovadores televisores OLED transparentes únicamente comercializados en Colombia por LG Electronics. Asimismo, el ejecutivo habló de los Fine-pitch, productos LED con menos de 9mm de pitch. 

Los productos de LG Electronics son All in One, lo que significa que están construidos, listos para que el integrador los instale en menos de una hora y media, tienen WiFi incluido y sistema operativo WebOS. “Estamos trabajando no solo en hardware, sino también en software. Tenemos las soluciones de SuperSign y ConnectedCare, que son para mejorar y facilitar el control que tienen todas las tiendas de sus pantallas digitales, gestionándolas desde un solo punto”, añadió el entrevistado. 

“Para el 2025 tenemos la meta de crecer al menos un 20% en comparación con este año. Es un objetivo un poco difícil, pero estamos seguros de que en conjunto con nuestros socios claves podremos lograrlo”

Por otro lado, Hojoun See aseguró que la relación que la compañía mantiene con su ecosistema de canales ha sido la clave del éxito de LG Electronics en Colombia. “El ADN de LG Electronics es que no solo debemos crecer como compañía, sino asegurarnos de que nuestros socios claves también crezcan. Nuestros partners son nuestra familia. Damos bastantes capacitaciones y soporte técnico hacia el canal, hasta que puedan llegar a la venta con el cliente. Esto implica que nuestro trabajo no termina cuando le vendemos al mayorista, seguimos trabajando hasta que el producto llegue al usuario final”, explicó. 

Paralelamente, LG Electronics cuenta con su Centro de Innovación en sus oficinas, un showroom B2B a disposición de los canales para llevar a sus clientes finales y brindarles la posibilidad de experimentar la tecnología del fabricante en primera persona. 

Para concluir, el ejecutivo comentó que, si bien LG Electronics estaba mayormente enfocada en el B2C, ahora tienen la tarea de mejorar la vida en el ámbito empresarial. “Tenemos una amplia variedad de soluciones y seguimos innovando con la mejor tecnología. Somos los líderes en productos digitales de hardware y software, para todos los interesados, son bienvenidos a vivir la experiencia de LG”, finalizó.

Sun Tzu y la guerra contra los ciberdelincuentes en la era de la IA, en el último Fortinet Xperts de 2024

FortiXpert

Fortinet celebró el último encuentro Xperts del año con un tema caliente: “Ciberseguridad en la era de la Inteligencia Artificial”. Ante más de 2000 asistentes de toda América Latina, Adrián Costa, Gerente de Marketing de Tecnologías para América Latina (quien fungió como coordinador del webinar); José Medina MIllán, Director Estrategias de Innovación y Crecimiento y Sebastián Russo, Director Senior de Ingeniería de Sistemas para México de Fortinet, analizaron el tema y dieron ejemplos y casos concretos alrededor del este tópico, habilitando al final una sección de preguntas y respuestas. 

Medina explicó que, entre los ciberatacantes y las organizaciones y los proveedores de herramientas de Ciberseguridad hay una guerra y, en ese orden, desgranó los cinco puntos que deberían ser tenidos en cuenta en la estrategia bélica: entender bien el objetivo, estudiar al oponente, entender sus debilidades, encontrar o generar las herramientas y las tácticas y, finalmente, crear la estrategia. “En palabras de Sun Tzu, la táctica sin estrategia es el ruido antes de la derrota”, citó Medina. 

Objetivo

Medina señaló la relación directa entre los activos digitales de alto valor de las organizaciones (vale decir: aquellos que tienen impacto en el negocio) y su relación directa con el monto de la extorsión de parte de los cibercriminales luego de secuestrar dicho activo. El coto de recuperar estos activos digitales se estiman para 2025 en US$10,5  billones (trillions estadounidenses), según el World Economic Forum. “Por esta razón vale mucho la pena entender el activo digital”, puntualizó Medina.   

Estos activos digitales de alto valor a proteger se ven asediados por distintos vectores. Para Russo, sin embargo, a pesar de la evolución de la tecnología, “es interesante ver, cómo muchas de las puertas de entrada (para la intrusión) siguen siendo viejos conocidos: por ejemplo, en correo electrónico, el phishing es un ataque que tiene muchos años de existencia en la industria y de todos modos sigue super presente. De todos modos, estamos hablando de un phishing que fue evolucionando, lo cual se enlaza con el tema de la IA”. 

Estudiar al oponente y entender su debilidades

De parte de los ciberatacantes, este punto es el que tal vez implica más tiempo y recursos. Russo explicó que el 60% de los eventos relacionados con un ataque cibernético “estaban enfocados en estudiar al oponente”. Claro está, esta averiguación hoy se ve enormemente facilitada por las tecnologías que habilitan la automatización de las tareas, y el uso de IA para detectar esas debilidades y elegir a las víctimas con mayor potencial. 

“Hoy la ciberdelincuencia la tiene muy fácil: hay un montón de kits prearmados para instrumentar un ataque, o bien puedes contratar ataques como servicio”, añadió Russo, quien también mostró cómo las distintas fases de un ataque pueden ser aceleradas y optimizadas con el uso de IA por parte de los delincuentes. “Tenemos la automatización de exploits y el escaneo de vulnerabilidades con IA, el phishing y generación de contenido falso”, a lo que luego se suman dos fases más que pueden ser (y, de hecho, están siendo) potenciadas por la Inteligencia Artificial: Ransomware y ataques dirigidos, y una última fase de ataques autónomos y persistentes, que es la que se asoma en estos momentos. 

“Hoy, desde que te propones lanzar la campaña de phishing hasta que realmente infectas a un grupo de usuarios sólo transcurren entre tres y cuatro días, cuando antes (sin la IA) montar este tipo de campañas llevaba semanas o meses”. La tasa de éxito con la ayuda de la IA crece a un 50%, mientras que en los ataques tradicionales es en promedio de sólo el 10%. 

Del lado de la defensa, la IA también está colaborando fuertemente en las distintas fases de este proceso: 

  • Lo primero, hace cerca de una década, fue el uso de Machine Learning en la detección de amenazas. 
  • Hacia 2016 ya podíamos hablar de Laboratorios de amenazas empoderados por el uso de IA. Hoy contribuyen a una comprensión más profunda de las amenazas emergentes y la creación de firmas y soluciones en tiempo record. Hoy la IA de FortiGuard Labs va por la sexta generación de su aprendizaje de máquina. 
  • A partir de 2018, aproximadamente, la IA ya aparecía en la automatización de las respuestas a incidentes. 
  • La última fase, actual y con perspectivas a futuro, es el uso de IA Generativa en la Gestión de las Amenazas y en las Respuestas en Tiempo Real. 

Según Enterprise Strategy Group (ESG), los tiempos de investigación y remediación de amenazas (usando IA) se reducen en un 99%. 

El portafolio de Fortinet

Si bien Fortinet ya tiene más de 40 soluciones con IA integrada, durante la presentación se destacaron tres (con las siguientes capacidades potenciadas, e interacción a través de lenguaje natural): 

FortiSiem

  • Análisis unificados de NOC y SOC
  • Gestión de eventos e incidentes
  • IOC, UEBA, FIM
  • Aprovechamiento de la IA Generativa

FortiSOAR

  • Investigación y respuesta automática
  • Integraciones bidireccionales
  • Playbooks personalizados
  • Aprovechamiento de la IA Generativa

FortiAnalyzer

  • Gestión de logs, analíticas e informes
  • Gestión de eventos e incidentes
  • IOC, SOC como Servicio
  • Aprovechamiento de la IA Generativa

La interacción a través del lenguaje natural y el uso de IA para proponer acciones, generar playbooks, correlacionar información para la obtención de insights y otros proceso complejos (cuando no la completa automatización de las estrategias), contribuye hoy a cerrar la brecha de capacidades profesionales en el campo de la Ciberseguridad que está sufriendo el mercado, a la vez que fortalece las defensas en esta guerra entre las organizaciones y los ciberatacantes.

Dejar al mouse trabajando en Navidad: una tradición que podría costar la seguridad

Kaspersky advirtió sobre la ciberseguridad en las fiestas.

Los expertos de Kaspersky advierten que los simuladores de movimiento del mouse pueden ser un vector de ciberamenaza dirigido a los trabajadores remotos y sus empleadores. Los dispositivos, que ganaron popularidad con la llegada del trabajo híbrido y remoto, podrían contener malware. Aunque estos simuladores aparentemente son inofensivos y convenientes, pueden provenir de fuentes y proveedores desconocidos y representar una seria amenaza para la seguridad del dispositivo, comprometiendo potencialmente los datos tanto del empleado como de la organización para la que trabajan.

También conocidos como jigglers de mouse, los dispositivos están diseñados para crear la impresión de que alguien está trabajando en la computadora, evitando que entre en modo de suspensión y manteniendo en línea los indicadores de estado en los mensajeros corporativos. Estos dispositivos se conectan a los puertos USB y simulan el movimiento del mouse en la pantalla. A lo largo de 2024, Kaspersky detectó y bloqueó 3 mil millones de amenazas en todo el mundo y 562 millones de amenazas en el caso de América Latina. Éstas incluyen malware que se propaga a través de unidades USB, CD y DVD extraíbles, o que inicialmente ingresa a la computadora en forma no abierta, por ejemplo, programas en instaladores complejos, archivos cifrados.

“Los simuladores de mouse USB y dispositivos similares podrían convertirse en un punto de entrada para los ciberdelincuentes que pueden usarlos para obtener acceso a información confidencial o interrumpir el funcionamiento de los sistemas digitales corporativos”, advirtió Marc Rivero, Investigador Principal en el Equipo Global de Investigación y Análisis de Kaspersky. Además, mencionó que los usuarios deben tener cuidado al conectar dispositivos USB desconocidos a sus computadoras corporativas y, además, las empresas deben organizar cursos periódicos de capacitación en ciberseguridad para que los empleados estén conscientes de las potenciales amenazas. 

“Es de vital importancia contar con una protección confiable de terminales en los dispositivos corporativos que pueda detectar y neutralizar actividades sospechosas. Estas medidas ayudarán a proteger a la empresa de posibles ataques y a mantener la seguridad de los datos”, comentó Rivero.

Para bloquear este tipo de amenazas, los expertos de Kaspersky elaboraron una serie de recomendaciones. 

Empresas

  • Utilizar soluciones de la línea de productos Kaspersky Next que brindan protección en tiempo real contra amenazas en línea y fuera de línea para organizaciones de cualquier tamaño e industria.
  • Capacitar a los empleados para minimizar los riesgos cibernéticos desde el lado humano mediante el uso de una herramienta en línea que ofrece a los empleados las habilidades de ciberseguridad que necesitan.

Usuarios

  • Utilizar una solución de seguridad integral, como Kaspersky Premium, para controlar y escanear todos sus dispositivos conectados y evitar que malware acceda a su computadora.
  • Asegúrate que todos los accesorios USB que estés utilizando sean fabricados por marcas conocidas.

Huawei apuesta a la sostenibilidad en Colombia a través de las mini granjas solares

Huawei Evento Colombia

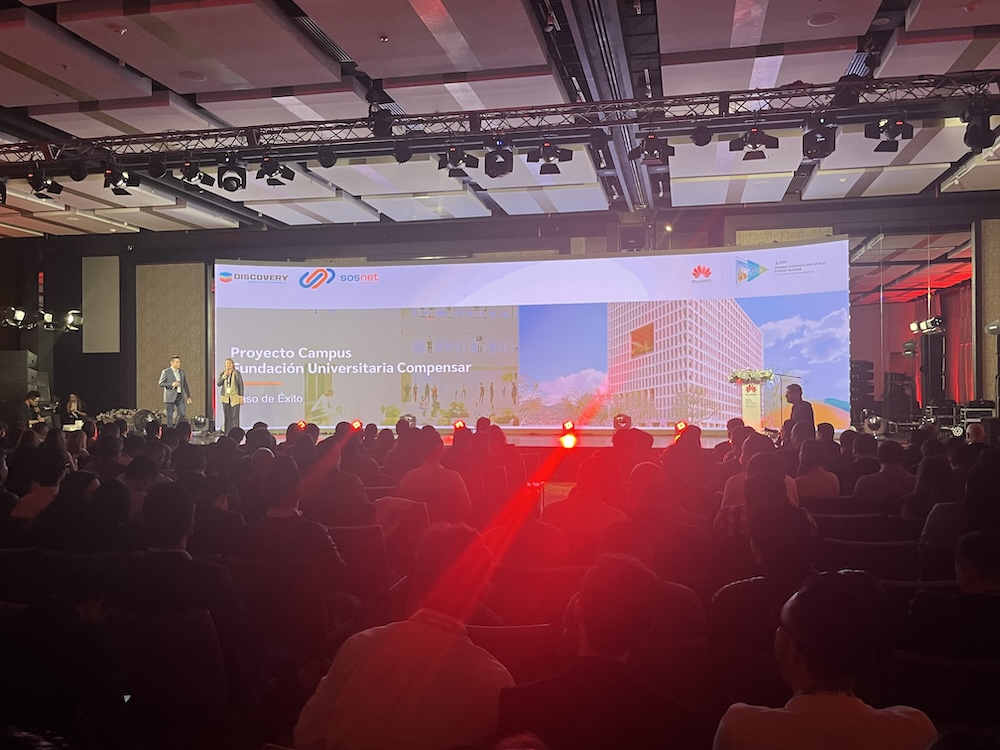
Para dar cierre al 2024, Huawei llevó a cabo un evento especial para canales el pasado 11 de diciembre en el Hotel Grand Hyatt de Bogotá, donde expuso distintos casos de éxito que muestran el compromiso y desempeño de la compañía con la sustentabilidad en el país. 

“En este evento de fin de año reunimos a todo nuestro ecosistema de partners para compartir las soluciones que hemos desarrollado durante 2024. Para nosotros, es fundamental que nuestros socios conozcan los planes a futuro y la estrategia en cada una de nuestras líneas”, expresó Esteban Londoño.

“Queremos que los asistentes se contagien de lo que significa trabajar con Huawei Cloud. No existen canales en nuestro ecosistema de ninguna vertical de la compañía que puedan decir que les va mal con Huawei. Nuestros socios siempre consiguen un negocio rentable”.

Durante el evento se habló sobre las mini granjas como una alternativa que ofrece energía sostenible a comunidades rurales frente al cambio climático y al aumento de los costos de electricidad y agua. Este modelo permite generar hasta 1 MW de energía eficiente, evitando las restricciones de las redes de transmisión y favoreciendo su rápida implementación.

El punto de inflexión fue integrar la solución Huawei FusionSolar, que maximiza la eficiencia energética, incluso en altas temperaturas, y facilita un monitoreo 24/7 del sistema fotovoltaico. Con 9 mini granjas operativas, 13 en construcción y la meta de superar las 200 en los próximos años, estos sistemas están transformando el panorama energético del país.

“Al exponer estos casos de éxito queremos mostrar un reflejo de lo que hacemos como compañía. Buscamos evidenciar nuestro trabajo, no solo con el speech que podemos brindar los ejecutivos de Huawei, sino con ejemplos concretos que prueban que estamos haciendo las cosas bien”.

Para impulsar el desarrollo del negocio de soluciones sostenibles en Colombia, Huawei busca partners comprometidos a trabajar en “un ecosistema donde el servicio sea la clave”. Es esencial que los ingenieros de estas empresas puedan desplegar servicios, diseñar soluciones y presentar propuestas sólidas ante los clientes de forma independiente, aunque Huawei continuará brindándoles soporte cuando sea necesario.

A modo de conclusión, el Gerente de Canales en Huawei Cloud para Colombia y Ecuador afirmó que en Huawei buscan asegurar el éxito de sus socios, aún cuando es necesario pasar de una plataforma a otra. “Nunca nos hemos visto impedidos de migrar a un cliente, ya que contamos con las herramientas necesarias para hacerlo. Si hay un problema, les damos solución, y podemos apoyarlos en un proceso de migración fase a fase, entendiendo todas las matrices y riesgo existentes. Les aseguro que no existe un proyecto en el que no hemos podido ayudarlos a alcanzar un final feliz”, concluyó Londoño.

El pase de diapositivas requiere JavaScript.

2025 será el año de la sinergia entre IA e inteligencia humana

Por Gilson Magalhães, Vicepresidente y Gerente General de América Latina de Red Hat.

La Inteligencia Artificial, según las proyecciones de Gartner, seguirá creciendo en los próximos años. Desde la consultora señalan que, para 2026, más del 80 % de las empresas habrán utilizado modelos de Gen AI o implementado aplicaciones habilitadas para esta tecnología en entornos de producción. Sin embargo, el crecimiento también pone de relieve los desafíos que enfrentan las organizaciones al lidiar con la IA: más del 30 % de estos proyectos deberán abandonarse a finales de 2025 debido a la baja calidad de los datos, un control de riesgos inadecuado, poca percepción de valor y altos costos. 

Para hacer frente a los desafíos de elecciones pasadas, especialmente en lo que respecta a la seguridad y la calidad de los datos, el ejecutivo señala que las organizaciones deben avanzar en los llamados agentes, componentes de software más simples que se conectarán a las soluciones existentes para modernizarlas. Además, se espera que el mercado vuelva a las aplicaciones predictivas de IA, y más de la mitad de los casos de Inteligencia Artificial se centran en ofrecer personalización al cliente y optimización de la cadena de suministro. Las organizaciones dependerán de más plataformas AIOps para reducir la deuda técnica y mejorar los resultados comerciales, y encontrarán en las soluciones de código abierto la respuesta que necesitan para avanzar con seguridad y eficiencia.

Una receta para cada negocio

La sinergia entre código abierto e IA para impulsar el avance de las IT empresariales fue tema central del Red Hat Summit: Connect, la principal serie de eventos de código abierto de América Latina, con presencia en 6 países. Desde ahí se abordaron las tendencias para el futuro que deberían transformar una vez más el viaje digital de las organizaciones. En medio de los desafíos y las predicciones para los próximos años, ya no hablamos solo de Inteligencia Artificial, sino de cómo aprovechar el potencial de la inteligencia humana, potenciada por las tareas que la IA puede realizar de manera más rápida o eficiente que los seres humanos.

En otras palabras, la respuesta a un avance sostenible de la IA radica en la convergencia de esta inteligencia con las habilidades y el conocimiento humano. Esto implica disponer de herramientas de IA mejor alineadas para optimizar los procesos diarios, automatizar tareas repetitivas y potenciar las capacidades del talento humano en actividades más estratégicas.

Las herramientas de código abierto son grandes aliadas en este camino. La estrategia de nube híbrida abierta presentada durante la serie de eventos es la puerta de entrada a una Inteligencia Artificial abierta y eficaz, respaldada por importantes socios como Google, AWS y Microsoft. 

Una de las plataformas más famosas de la compañía, Red Hat OpenShift, obtuvo recientemente una versión específica para IA. Esta solución proporciona capacidades confiables y consistentes para probar, desarrollar y entrenar modelos de IA, lo que permite la preparación y adquisición de datos, así como el entrenamiento, el ajuste y la entrega de modelos. La solución se integra con otra novedad de la empresa, el Red Hat Enterprise Linux AI, la plataforma modelo base utilizada para desarrollar, probar y ejecutar modelos de lenguajes a gran escala (LLM) de la familia Granite para aplicaciones empresariales. 

SLM: la nueva era de la IA

Según las previsiones de Forrester, mientras que casi el 90 % de los tomadores de decisiones de empresas tecnológicas globales dicen que sus empresas aumentarán la inversión en infraestructura, gestión y gobernanza de datos, los líderes tecnológicos seguirán siendo pragmáticos al invertir en IA para maximizar el valor comercial derivado de la tecnología. De cara a 2025, la transformación más significativa de las inversiones se centrará en pequeños modelos de Inteligencia Artificial (SLM, por sus siglas en inglés). Con menor costo, mayor asertividad y menos posibilidades de alucinación, estos modelos también son más especializados y pueden ser entrenados y ejecutados mucho más fácilmente. 

Otras tendencias

Aunque la IA sigue dominando los titulares y los debates, también se espera que otros temas ganen fuerza en la IT empresarial. Para 2025, la automatización y la informática de punta estarán en la agenda de las organizaciones públicas y privadas con el avance cada vez más acelerado del Internet de las cosas (IoT). Además, la computación cuántica podría dar un importante salto, ya que las Naciones Unidas han proclamado que el 2025 será el Año Internacional de la Ciencia y la Tecnología Cuántica, esperando que la investigación sobre esta solución salga de laboratorios y obtenga aplicaciones más prácticas en la vida cotidiana. 

La virtualización también tendrá un espacio de crecimiento. Gartner señala que el 70 % de las cargas de trabajo que alimentan computadoras personales y servidores de centros de datos seguirán utilizando virtualización basada en hipervisor hasta 2027. 

Por el lado de las telecomunicaciones, la apuesta está en la evolución de las redes 5G y 6G, más rápidas y fiables, que impulsarán las ciudades inteligentes, los vehículos autónomos y las tecnologías inmersivas. La preocupación por soluciones más sostenibles también irá en aumento, y las empresas buscarán reducir su huella de carbono, con innovaciones en tecnología solar, almacenamiento de baterías y centros de datos sin emisiones de carbono. Las inversiones en ciberseguridad completan la lista, con soluciones sólidas y descentralizadas para que las organizaciones se protejan contra ataques crecientes, filtraciones de datos y ransomware.

Kodak Alaris concluyó su Certificación Anual de Canales para LATAM

Isabel Gallardo, Channel Marketing & Partner Enablement en Kodak Alaris.

Kodak Alaris considera a sus canales como socios estratégicos para mantener una conexión sólida con los clientes, atendiendo tanto a las necesidades del mercado como a las de los usuarios finales. Por esta razón, llevó a cabo su tradicional Certificación Anual de Canales para LATAM, cuyo objetivo es capacitar a sus partners con la información más actualizada de la compañía.

La certificación se dividió en tres fases: la primera incluyó una presentación en vivo que abarcó temas como estrategia comercial, gestión de relaciones con los socios, portales y programas disponibles, así como una revisión del portafolio de hardware y software. 

La segunda etapa consistió en videos on demand que cubrieron soluciones de software avanzadas, incluyendo:

  • KODAK Capture Pro Software Versión 6.2
  • Funcionalidades de KODAK Info Input Solution
  • Integración de soluciones IDP con IA
  • Capacitación sobre el Kodak Scan Station 730EX Plus

La tercera parte culminó el proceso de capacitación con una evaluación que puso a prueba los conocimientos adquiridos por los participantes durante la fase anterior, asegurando así una sólida comprensión de las soluciones presentadas. La superación exitosa de esta prueba certificó formalmente a los participantes, consolidando su expertise en el portafolio de productos de la compañía.

Esta certificación tiene como objetivo incrementar la competitividad de los canales de la compañía, brindándoles herramientas que potencien las oportunidades de negocio, fortalezcan la alianza de la marca con el canal y mejoren la atención al cliente final, beneficiando así a todos los involucrados.

Reconocimiento a los canales certificados

«Con esta modalidad apuntamos a robustecer nuestro segmento de alianzas para incrementar la cantidad de socios involucrados en el programa. Nos enfocamos no solo en brindar un profundo conocimiento sobre los escáneres y el software, sino también en proporcionar herramientas para el desarrollo de habilidades relacionadas con la escucha activa sobre las necesidades del cliente«, comentó Isabel Gallardo, Channel Marketing & Partner Enablement en Kodak Alaris.

Distintos canales a lo largo de todo el continente alcanzaron la certificación. Por el lado de Argentina, quienes lograron esto fueron IT Group S.A., Prointec Soluciones Digitales S.R.L., y Suit Company S.R.L. El único representante brasileño que obtuvo esta validación fue NetScan Digital Ltda. 

Por su parte, el único canal colombiano que obtuvo esta certificación fue Compuservice  Suminitros & Accesorios S.A.S. En referencia a Ecuador, Docuaccess S.A.S., y Officesoluciones Cia. El último representante de Sudamerica fue Level Tech Peru S.A.C.

Centroamérica también estuvo presente con Rilaz S.A. DE C.V., de El Salvador. Representaciones Lufergo S. de R.L. de C.V., de Honduras. Mientras que, los representantes de México fueron Arguz Digitalización SA de CV, Documentos Inteligentes S.A de C.V., E- Paper Solutions México S.A. de C.V., y Tecnología Especializada Asociada de México S.A. de C.V.

«Tenemos el compromiso de mejorar este programa de forma continua, para que muchos otros nuevos socios quieran sumarse y recibir los beneficios que facilitan hacer negocios con la compañía«, concluyó Gallardo. 

El mercado de las tabletas: innovación y relevancia en crecimiento

tabletas

Las tabletas han evolucionado significativamente. Este avance ha hecho que las mismas se posicionen como una opción tecnológica más relevante y versátil, ofreciendo funcionalidades en diferentes verticales como industrial, empresarial y consumo. El desarrollo en soporte para aplicaciones profesionales, herramientas de Inteligencia Artificial, conectividad avanzada y alto rendimiento con bajo consumo de batería hacen que las tabletas puedan brindar experiencias como un dispositivo IoT hasta entretenimiento y productividad.

Las diferentes aplicaciones en los verticales resaltan los beneficios que las tabletas pueden brindar:

  • Portabilidad: su diseño ligero y compacto las hace fáciles de transportar, convirtiéndolas en terminales de pago o de administración de inventario, acompañantes de prestadores de servicio en salud o seguros y en una potencia de productividad y entretenimiento.
  • Pantalla: ofrecen una experiencia táctil enriquecida, con opciones como el uso de bolígrafos digitales o la conexión de un teclado y mouse, lo que las convierte en herramientas multifuncionales y personalizables. Adicionalmente, gracias a tecnologías como HyperEngine de MediaTek, los usuarios apasionados por los juegos pueden obtener una experiencia superior.
  • Multitarea: gracias a la fabricación de SoCs en nodos avanzados la potencia de procesamiento y el alto rendimiento en uso de batería permiten trabajar cómodamente con múltiples aplicaciones abiertas al mismo tiempo, maximizando la productividad.
  • Inteligencia Artificial: la IA generativa cada vez se hace más importante en el Edge, lo que mejora su desempeño automatizando procesos, simplificando tareas y con menos dependencia de conexión a la nube.

Un claro ejemplo que reúne todas estas características y beneficios es la Samsung Galaxy Tab S10 Ultra, equipada con el procesador MediaTek Dimensity 9300+, que le otorga una potencia excepcional para ejecutar las tareas más exigentes.

Su NPU 790 permite acelerar las tareas complejas de IA de forma más segura. Este modelo de Samsung ofrece un rendimiento gráfico superior, permitiendo juegos HDR a 90 fps con un 20% más de eficiencia energética. Para los usuarios más exigentes, esta tableta ofrece mejoras de HDR y de su calidad visual mediante el uso de IA. Por último, su soporte para Wi-Fi 7 y 5G asegura conexiones ultrarrápidas.

“Las tabletas han dejado de ser simples dispositivos intermedios. Hoy en día, con capacidades como inteligencia artificial generativa, conectividad avanzada y potencia excepcional, se han convertido en herramientas indispensables tanto para el trabajo como para el entretenimiento. Estamos viendo una evolución que redefine su uso en el mercado”, destacó Hugo Simg, Director Adjunto para América Latina en MediaTek.