Inicio Blog Página 7

RMM: por qué se volvió una pieza clave para la eficiencia y la escalabilidad de los MSP

Licencias OnLine realizó el segundo episodio de LOL CAST by Acronis.

Este fue el punto de partida del episodio 2 de LOL CAST by Acronis, un streaming que ya empieza a ser un clásico y en el que compartimos novedades sobre eficiencia operativa y automatización para MSP. Este capítulo se centró en cómo el RMM puede ayudar a optimizar la operación y generar más valor para los clientes.

El concepto que atravesó toda conversación es que el RMM ya no puede ser visto como un servicio más ni una simple herramienta de monitoreo. Hoy se posiciona como una pieza central para que los MSP puedan automatizar operaciones, escalar servicios y pasar de un modelo reactivo a otro proactivo.

El RMM no solo permite gestionar mejor la infraestructura: también genera visibilidad y datos para tomar decisiones. En primera instancia habilita a monitorear; luego a entender qué está pasando y, a partir de esa información, respaldar decisiones sobre nuevas inversiones o servicios.

Agustín Beveraggi, Country Manager de Acronis para LATAM, aseguró que la automatización de reportes, alertas y respuestas permite que los servicios del MSP contribuyan a organizaciones más ágiles, resilientes, rápidas y seguras. Y, al mismo tiempo, permite que el propio MSP pueda prestar esos servicios a escala y con menos recursos. Desde su perspectiva el RMM no es solo una herramienta de automatización, sino una herramienta de inteligencia operativa.

Funcionalidades a la carta

Por su parte, Guillermo Márquez, Solution Engineers Manager de Acronis para LATAM, bajó al nivel de las funcionalidades para informar que el RMM permite, entre otras cosas, monitorear recursos, gestionar inventarios; identificar vulnerabilidades, aplicar parches, controlar software instalado, automatizar alertas y reportes y ejecutar respuestas mediante scripts. No obstante, el valor de esta herramienta crece cuando está integrada con otras capas de seguridad.

Márquez explicó que, combinado con EDR/XDR, el RMM permite tomar control remoto de un equipo durante un incidente, analizar qué está ocurriendo y actuar rápidamente. Incluso puede automatizar respuestas, como aislar una carga de trabajo ante un ataque y generar un reporte.

El ejecutivo también destacó la ventaja de plantear un único agente para ciberseguridad, protección de datos y management, administrado desde una única consola, tal como la plantea Acronis. De esta manera, reduce la complejidad operativa y evita que las herramientas de seguridad funcionen como silos.

Enfoque proactivo

Mientras muchos partners todavía operan de forma reactiva y esperan que ocurra un problema para intervenir, el RMM permite cambiar ese enfoque por uno proactivo, basado en monitoreo constante, automatización, prevención de incidentes y optimización continua.

Durante el LOL Cast Acronis se explicó que el RMM actúa como puerta de entrada a más servicios, ya que una vez que el MSP obtiene visibilidad y control sobre el entorno del cliente, resulta más sencillo incorporar otros servicios de valor, como seguridad avanzada, backup, disaster recovery, etc. Por eso, se enfatizó que el RMM no es simplemente otro servicio que el MSP puede vender, sino una plataforma sobre la que puede construir una oferta gestionada más amplia. Vender RMM no es vender un software, es vender tranquilidad, eficiencia y continuidad operativa, se remarcó en el espacio virtual ofrecido por LOL & Acronis.

Dado que además no todos los MSP cuentan con grandes equipos técnicos, el RMM de Acronis puede ayudar a que partners con recursos limitados puedan escalar su operación sin aumentar proporcionalmente sus equipos.

Para profundizar en los conceptos que se compartieron en el episodio 2 de LOL CAST by Acronis, podés hacer clic aquí.
Trendline Technology incorpora NetApp a su portafolio de soluciones y fortalece su propuesta de valor para sus clientes en América Latina

Alianza Trendline y NetApp.

Trendline Technology, empresa líder en la distribución regional mayorista de tecnología informática, anunció la incorporación de NetApp, la empresa de Infraestructura de Datos Inteligente, a su portafolio de soluciones. A partir de este acuerdo, la empresa pondrá a disposición de su red de partners las soluciones de NetApp en todos los mercados de Latinoamérica, con excepción de Brasil y México.

Esta incorporación representa un nuevo paso en la estrategia de crecimiento regional de Trendline Technology y responde a la creciente demanda de soluciones capaces de ayudar a las organizaciones a administrar, proteger y aprovechar sus datos en entornos híbridos y multicloud.

Con la llegada de NetApp, la compañía amplía su portafolio de soluciones de infraestructura de almacenamiento, gestión de datos y resiliencia, permitiendo que sus partners accedan a un portafolio aún más completo para desarrollar proyectos de transformación digital, inteligencia artificial, modernización de centros de datos y servicios en la nube.

“Nuestro objetivo es ofrecer a nuestros partners un ecosistema cada vez más robusto de soluciones líderes. La incorporación de NetApp nos permite ampliar las oportunidades de negocio, acompañar nuevos proyectos y responder a las necesidades de organizaciones que buscan una infraestructura de datos moderna, segura y preparada para los desafíos actuales. Seguimos fortaleciendo una propuesta de valor que combina tecnología de primer nivel, cercanía comercial y acompañamiento especializado”, señaló Yesica Stark, Regional Corporate Sales Manager de Trendline Technology.

Para Peter Chan, Director de Canales para Latinoamérica, en NetApp, “la inteligencia artificial está acelerando una nueva era para las organizaciones, donde los datos se han convertido en su activo más estratégico. Junto a Trendline y nuestro ecosistema de canales, tenemos una oportunidad excepcional para ayudar a las empresas de Latinoamérica a acelerar su transformación digital y aprovechar todo el potencial de la IA”.

Por su parte, Carlos Viera, District Manager de NetApp en Latinoamérica, señaló: “Damos la bienvenida a Trendline a nuestro ecosistema de canales para impulsar el crecimiento acelerado que NetApp está experimentando en toda la región Multi-Country. Trendline nos permitirá llegar a nuevas geografías y segmentos de mercado con importantes oportunidades de expansión”.

Durante los últimos años, Trendline Technology ha impulsado un sostenido proceso de expansión internacional. Esta evolución regional le permite ofrecer un modelo de distribución con mayor cobertura, soporte especializado y acceso a un portafolio de fabricantes líderes a través de una única organización.

Con este anuncio, Trendline Technology continúa consolidándose como uno de los principales Distribuidores especializados en infraestructura, soluciones para centros de datos, nube, ciberseguridad e inteligencia artificial en América Latina, fortaleciendo un ecosistema tecnológico pensado para potenciar el crecimiento de sus clientes en toda la región.

Para más información visite www.trendline-technology.com

Oracle lleva los modelos Gemini a miles de clientes de aplicaciones empresariales

Oracle y Google Cloud han ampliado su alianza para llevar los modelos Gemini de Google al amplio portafolio de aplicaciones empresariales de Oracle. La alianza se basa en el acceso que los clientes ya tienen a los modelos Gemini a través de Oracle Cloud Infrastructure (OCI) Enterprise AI y hará que estos modelos también estén disponibles en Oracle AI Agent Studio for Fusion Applications, una plataforma integral de desarrollo que permite a las organizaciones crear, conectar, ejecutar y operar automatizaciones basadas en IA y aplicaciones agentic utilizando agentes reutilizables de Oracle, socios y terceros. Además, Oracle tiene previsto utilizar los modelos Gemini para casos de uso de IA integrada en Oracle Fusion Applications y Oracle NetSuite.

“Organizaciones de todo el mundo confían en la pila completa de IA de Google Cloud para impulsar flujos de trabajo empresariales y agentes críticos”, afirmó Satish Thomas, VP de Google Cloud. “Nuestra alianza ampliada con Oracle facilita que las organizaciones utilicen Gemini en las aplicaciones y los flujos de trabajo agentic de los que dependen para automatizar procesos, acelerar decisiones y generar resultados.”

“Nuestra alianza con Oracle lleva los modelos de IA más avanzados de Google directamente a los flujos de trabajo centrales de las aplicaciones en las que las empresas globales confían cada día”, afirmó Kevin Ichhpurani, Presidente del Global Partner Ecosystem de Google Cloud. “Juntos, estamos facilitando que las empresas apliquen una IA potente y rentable directamente donde se toman las decisiones de negocio.”

Con acceso a los modelos Gemini en Oracle AI Agent Studio, los clientes y socios contarán con más opciones para crear agentes nativos de Fusion y aplicaciones agentic, además de capacidades multimodales ampliadas. Por ejemplo, podrán utilizar Gemini 3.1 Flash-Lite, un modelo de alta eficiencia diseñado para ofrecer una excelente relación precio-rendimiento, y Gemini 3.5 Flash, orientado a razonamientos más complejos y tareas especializadas, incluida la creación de videos y presentaciones, además de modelos de otros proveedores líderes.

“Para lograr los mejores resultados empresariales, las organizaciones necesitan la flexibilidad de elegir el modelo de IA más adecuado para cada desafío”, afirmó Chris Leone, EVP de Desarrollo de Aplicaciones de Oracle. “Al incorporar Gemini a Oracle AI Agent Studio for Fusion Applications, ofrecemos a clientes y socios una mayor capacidad de elección para crear y ampliar agentes y aplicaciones agentic capaces de razonar sobre desafíos empresariales complejos del mundo real. Oracle Fusion Applications convierte ese razonamiento en acciones mediante flujos de trabajo, aprobaciones y transacciones gobernadas.”

Oracle también tiene previsto utilizar los modelos Gemini para casos de uso de IA integrada en Oracle Fusion Applications y NetSuite. En cada caso, Oracle aprovechará Gemini cuando ofrezca la mejor relación precio-rendimiento para escenarios específicos de los clientes.

“La IA está en el centro de la forma en que los clientes utilizan y experimentan NetSuite, y elegir el modelo adecuado para cada caso de uso es fundamental para ayudarlos a obtener un mayor valor de la IA”, afirmó Evan Goldberg, Fundador y EVP de Oracle NetSuite. “Mientras evaluamos distintos casos de uso de IA en NetSuite, estamos trabajando con modelos de lenguaje líderes, como Gemini de Google, para ayudar a los clientes a mejorar la visibilidad, automatizar el trabajo y transformar la información en acciones dentro de NetSuite.”

La incorporación de los modelos Gemini a las aplicaciones empresariales de Oracle complementa la oferta actual para desarrolladores, que ya proporciona acceso a los modelos Gemini disponibles a través de OCI Enterprise AI mediante la integración con Gemini Enterprise Agent Platform. Juntas, Oracle y Google Cloud están ampliando el acceso de los clientes a modelos Gemini potentes, seguros y rentables que respaldan agentes de IA, aceleran el desarrollo y la integración de datos e impulsan la innovación en múltiples industrias.

Para Kaspersky, la IA es clave en la eficiencia en los Centros de Operaciones de Seguridad

Kaspersky sostiene que las capacidades de IA optimizan las operaciones de los SOCs.

Para las empresas de tecnología que evalúan invertir en un Centro de Operaciones de Seguridad (SOC), las capacidades de Inteligencia Artificial (IA) integradas en estas operaciones están cambiando tanto su viabilidad técnica como económica. Al automatizar tareas, acelerar el análisis y la respuesta, y aprovechar mejor el tiempo de los especialistas, la IA permite reducir costos operativos y ampliar la capacidad del servicio sin que la estructura y los recursos deban crecer en la misma proporción. De esta manera, contribuye a construir un SOC más eficiente, escalable y preparado para atender una demanda creciente de servicios de ciberseguridad.

Esta evolución coincide con una demanda creciente de servicios de ciberseguridad apoyados en inteligencia artificial. Una investigación de Kaspersky revela que el 97% de las empresas en América Latina planea incorporar esta tecnología en sus operaciones de seguridad, especialmente dentro de sus SOC. Para las compañías de tecnología, este interés confirma la existencia de un mercado en expansión y abre la posibilidad de ampliar su portafolio, diferenciar su oferta y desarrollar servicios de mayor valor para organizaciones que necesitan fortalecer sus capacidades de seguridad.

La IA hace más viable el crecimiento de un SOC

Invertir en un SOC no consiste únicamente en adquirir herramientas de seguridad. También requiere construir una operación capaz de recibir información de múltiples fuentes, analizarla permanentemente, investigar posibles incidentes y responder dentro de los tiempos acordados. Esto implica contar con tecnología, procesos definidos, personal especializado y capacidad para mantener el servicio a medida que aumenta el número de organizaciones atendidas.

En este escenario, la Inteligencia Artificial aporta una ventaja operativa. Al estar integrada en soluciones de monitoreo, detección, respuesta e inteligencia de amenazas, puede correlacionar eventos, enriquecer la información disponible y ejecutar procedimientos previamente establecidos. Esto permite que el crecimiento del servicio no dependa exclusivamente de incorporar más analistas cada vez que aumenta el volumen de alertas o de operaciones.

Para una empresa de tecnología, esta capacidad puede traducirse en una estructura más escalable, con mayor consistencia en la prestación del servicio y mejores condiciones para ampliar su oferta. En lugar de destinar el conocimiento especializado a la revisión permanente de información repetitiva, el SOC puede concentrarlo en la investigación de incidentes complejos, el análisis de riesgos y la generación de recomendaciones de mayor valor para las organizaciones atendidas.

Las expectativas del mercado respaldan este cambio. En América Latina, el 58% de las organizaciones espera que la IA fortalezca la detección de amenazas mediante el análisis automatizado de datos, mientras que el 44% busca automatizar escenarios de respuesta ante incidentes. Asimismo, el 43% espera reducir las tareas rutinarias y el 40% aumentar la precisión mediante la disminución de falsos positivos. Estos resultados muestran cuáles serán las capacidades que las empresas valorarán cada vez más al contratar servicios de ciberseguridad.

Una inversión con resultados más medibles y consistentes

Para las empresas de tecnología que evalúan invertir en un SOC, la inteligencia artificial también aporta mayor visibilidad sobre el desempeño de la operación. Al registrar y analizar de forma continua lo que ocurre durante la gestión de cada incidente, permite identificar demoras, detectar puntos de mejora y conocer con mayor precisión si los procesos están cumpliendo los niveles de servicio establecidos.

Esto facilita el seguimiento de indicadores como el tiempo medio de análisis de una alerta (MTTA), el tiempo medio de respuesta (MTTR) y, cuando el SOC presta servicios a terceros, el tiempo de comunicación y coordinación con la organización atendida (MTTC). Contar con estos datos ayuda a demostrar el valor generado por la operación, sustentar las decisiones de inversión y realizar ajustes con base en resultados concretos, en lugar de depender únicamente de percepciones sobre su funcionamiento.

La IA contribuye, además, a mantener una mayor consistencia en la atención de los incidentes. Al aportar contexto y apoyar la aplicación de procedimientos definidos, ayuda a reducir las diferencias que pueden presentarse entre analistas, turnos u operaciones y facilita la entrega de información más clara sobre lo ocurrido, su posible impacto y las acciones recomendadas. Para una empresa de tecnología, esto significa contar con mejores condiciones para ofrecer un servicio confiable, predecible y alineado con las expectativas de las organizaciones atendidas.

“Para las empresas que buscan fortalecer o expandir un Centro de Operaciones de Seguridad (SOC), la inteligencia artificial ofrece una ventaja clave: transformar el desempeño operativo en indicadores claros y medibles. Más allá de gestionar incidentes, permite conocer con precisión los tiempos de análisis, respuesta y comunicación, mantener estándares consistentes y generar información que facilita la toma de decisiones para optimizar y escalar la operación”,comenta Sebastián Kraus, Director de Ventas Enterprise para la región Sur de Latinoamérica en Kaspersky.

Con el fin de que las empresas de tecnología puedan evaluar y desarrollar un SOC sostenible, Kaspersky recomienda:

  • Establezca una hoja de ruta clara antes de implementar un SOC. Definir objetivos, procesos, responsabilidades y capacidades necesarias desde el inicio ayudará a que tecnologías como la inteligencia artificial aporten valor real a las operaciones de seguridad y respondan a las necesidades específicas de la organización.
  • Aproveche los servicios de consultoría SOC de Kaspersky durante la fase inicial de implementación o al fortalecer operaciones de seguridad ya existentes. Estos servicios están diseñados para ayudar a las empresas a construir un SOC sólido y optimizar sus procesos.
  • Impulse el rendimiento de sus operaciones de seguridad con Kaspersky SIEM, una solución potenciada por capacidades avanzadas de IA que recopila, analiza y almacena registros de toda la infraestructura tecnológica, proporcionando enriquecimiento contextual e inteligencia de amenazas accionable. Recientemente, la solución incorporó una capacidad basada en IA para identificar señales de secuestro de bibliotecas dinámicas (DLL hijacking).
  • Proteja su organización frente a una amplia gama de amenazas con las soluciones de la línea Kaspersky Next, que ofrecen protección en tiempo real, visibilidad de amenazas y capacidades de investigación y respuesta impulsadas por IA mediante tecnologías EDR y XDR, adaptadas a organizaciones de cualquier tamaño e industria.
  • Brinde a su equipo de ciberseguridad una visión más profunda de las amenazas dirigidas a su organización mediante Kaspersky Threat Intelligence. Esta solución proporciona información contextual enriquecida a lo largo de todo el ciclo de gestión de incidentes, permitiendo identificar riesgos cibernéticos de forma oportuna. Recientemente, fue fortalecida con capacidades de búsqueda de inteligencia de fuentes abiertas (OSINT) mejoradas con IA, facilitando la identificación y respuesta precisa ante amenazas emergentes.

La formación oficial: se consolida como un factor estratégico para acelerar la especialización técnica en Latinoamérica

La formación oficial: se consolida como un factor estratégico para acelerar la especialización técnica en Latinoamérica

La velocidad con la que evolucionan la inteligencia artificial (IA), la nube, la ciberseguridad, la automatización y las plataformas de infraestructura está transformando la manera en que las organizaciones desarrollan el talento de sus equipos de TI. Hoy, mantenerse actualizado ya no depende únicamente del acceso a información técnica, sino de la capacidad para convertir ese conocimiento en habilidades aplicables a proyectos reales.

Esta realidad también se refleja en los principales estudios internacionales. El Future of Jobs Report 2025, publicado por el World Economic Forum (WEF), proyecta que, si la fuerza laboral mundial estuviera compuesta por 100 personas, 59 necesitarán procesos de actualización o reconversión de habilidades antes de 2030 . Complementariamente, el Global Cybersecurity Outlook 2025, también del WEF, advierte que dos de cada tres organizaciones reportan brechas de talento en ciberseguridad entre moderadas y críticas, mientras que solo el 14 % considera contar actualmente con las capacidades necesarias para cumplir sus objetivos de ciberseguridad . Estos indicadores reflejan un desafío común para las organizaciones: desarrollar talento capaz de responder al ritmo de evolución de las tecnologías.

En este escenario, la formación de habilidades contempla un ecosistema cada vez más amplio. Diferentes actores en el mercado ofrecen programas de onboarding, rutas de aprendizaje, contenidos bajo demanda, webinars, laboratorios de demostración y sesiones de transferencia de conocimiento. Todas estas iniciativas cumplen un papel fundamental al facilitar el primer acercamiento a una tecnología, acelerar la adopción de soluciones y mantener actualizados a los equipos comerciales y técnicos.

Sin embargo, cuando las organizaciones avanzan hacia proyectos de mayor complejidad, surge una necesidad diferente: desarrollar competencias que permitan diseñar, implementar, administrar y operar tecnologías siguiendo metodologías y mejores prácticas definidas por los propios fabricantes. Es precisamente en este punto donde la formación oficial adquiere un papel estratégico.

Una formación diseñada para la profundidad técnica

A diferencia de los programas orientados a la introducción de una tecnología o a la actualización continua, la formación oficial está diseñada para desarrollar habilidades técnicas mediante contenidos estructurados, laboratorios oficiales, metodologías estandarizadas y recorridos de aprendizaje alineados con funciones específicas y distintos niveles de especialización. Dependiendo de la tecnología y del objetivo del programa, estos cursos pueden desarrollarse en sesiones de 8, 16, 24, 32 o 40 horas, combinando teoría y práctica sobre entornos diseñados por el fabricante para simular escenarios reales de implementación y operación.

Un profesional puede descubrir una nueva solución a través de un webinar, una ruta de aprendizaje o una sesión de transferencia de conocimiento. Ese primer acercamiento es fundamental para comprender conceptos, novedades y funcionalidades. Sin embargo, cuando el objetivo es implementar una plataforma, administrar un entorno productivo, fortalecer capacidades de ciberseguridad o preparar un equipo para afrontar proyectos de mayor complejidad, la formación oficial aporta un nivel diferente de profundidad, práctica y acompañamiento mediante instructores autorizados y ambientes de laboratorio controlados.

Según Fabio Meza, Líder Regional de la Unidad de LOL Educación y LOL Servicios, “El aprendizaje no debe entenderse como un único camino, sino como un proceso continuo donde cada instancia de capacitación cumple un propósito específico. Los programas de incorporación y actualización permiten conocer una tecnología; la formación oficial desarrolla las competencias necesarias para aplicarla con confianza en escenarios reales. Ambos modelos son complementarios y contribuyen al fortalecimiento del ecosistema técnico”.

19 años impulsando el talento técnico en la región

Con 19 años de experiencia, LOL Educación, la unidad especializada en formación oficial de Licencias OnLine, ha acompañado el desarrollo de competencias técnicas en Latinoamérica mediante un portafolio que evoluciona continuamente para responder a las necesidades del mercado y a los programas oficiales desarrollados por fabricantes líderes.

Actualmente, su portafolio integra programas oficiales en áreas como inteligencia artificial, nube, infraestructura, virtualización, automatización, ciberseguridad y más, incluyendo fabricantes como AWS, Microsoft —mediante Microsoft Certified Trainers (MCT)—, Red Hat, Citrix, Sophos, Kaspersky, TrendAI y Veeam, entre otros. Este portafolio continúa fortaleciéndose conforme los fabricantes incorporan nuevas tecnologías, actualizan sus programas de certificación y evolucionan sus rutas

El desarrollo de estos programas está respaldado por un equipo multidisciplinario especializado que acompaña todo el ciclo de formación, desde la consultoría y el diagnóstico de necesidades hasta la planificación académica, la coordinación operativa y la entrega de los cursos. La formación es impartida por instructores autorizados y acreditados por los fabricantes, quienes han cumplido los procesos de certificación técnica, validación de conocimientos y habilitación exigidos por cada programa oficial.

LOL Educación brinda cobertura a partners y organizaciones en México, Centroamérica y el Caribe, Colombia, Argentina, Chile, Perú, Ecuador, Uruguay, Paraguay, Bolivia, El Salvador, entre otros países de Latinoamérica. Esta capacidad se complementa con el respaldo operativo de Licencias OnLine y con capacidades de facturación internacional a través de su filial en Miami, facilitando el desarrollo de iniciativas regionales de capacitación.

Además del calendario público de capacitación, la Unidad desarrolla iniciativas de formación privadas adaptadas a las necesidades específicas de cada organización. Cuando las políticas del fabricante lo permiten, estos programas pueden ofrecer flexibilidad en aspectos como horarios, conformación de grupos exclusivos, modalidad de impartición y enfoque temático, alineando la capacitación con los objetivos técnicos y de negocio de cada proyecto.

En tal sentido, Meza agrega: “La formación técnica se ha convertido en un factor estratégico para la competitividad de las organizaciones. Nuestro compromiso es seguir acercando a partners y clientes de Latinoamérica programas oficiales que contribuyan al desarrollo de competencias, acompañen la adopción tecnológica y respondan a la evolución constante del mercado TI”.

¿Cómo está evolucionando la estrategia de formación de su organización?

Cada organización avanza en su adopción tecnológica a un ritmo distinto, pero todas comparten el mismo reto de fondo: contar con equipos capaces de implementar y operar las plataformas en las que ya están invirtiendo. Si su organización está evaluando cómo fortalecer esas competencias mediante formación oficial, LOL Educación pone a disposición su experiencia para acompañar ese proceso.

Conozca cómo podemos apoyar el desarrollo de las competencias técnicas que su organización necesita, haciendo click aquí:  educacion@licenciasonline.com

El gaming crece en Latinoamérica, del mismo modo que el acceso a la tecnología

Latinoamérica se consolidó como uno de los mercados de gaming más dinámicos del mundo. Según datos de Newzoo, la región superó los 370 millones de jugadores durante 2025 y generó alrededor de US$ 8.300 millones en ingresos, impulsada por el crecimiento de los videojuegos en PC, consolas y dispositivos móviles. A medida que la comunidad continúa expandiéndose, también crece el interés de los usuarios por acceder a tecnologías que les permitan mejorar su experiencia de juego, competir en mejores condiciones y desarrollar nuevas formas de creación de contenido.

Este crecimiento no solo se refleja en la cantidad de personas que juegan, sino también en la evolución del propio ecosistema. Hoy los videojuegos forman parte de la vida cotidiana de millones de usuarios que encuentran en ellos un espacio para competir, entretenerse, aprender, socializar o incluso desarrollar una carrera profesional como jugadores, streamers o creadores de contenido. La comunidad gamer es más diversa que nunca y demanda experiencias cada vez más personalizadas. 

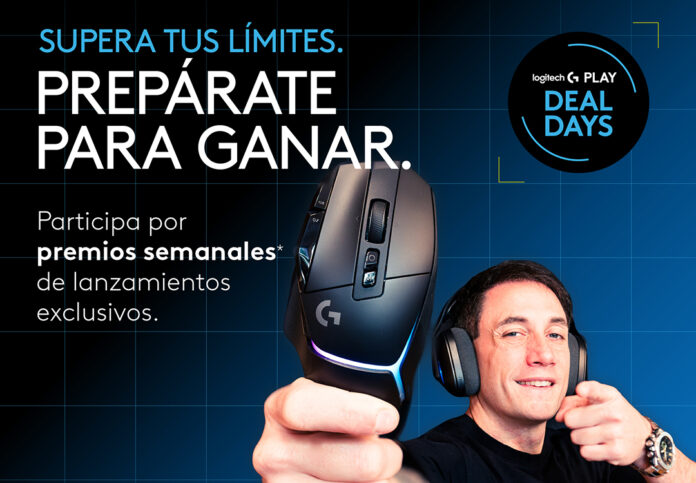
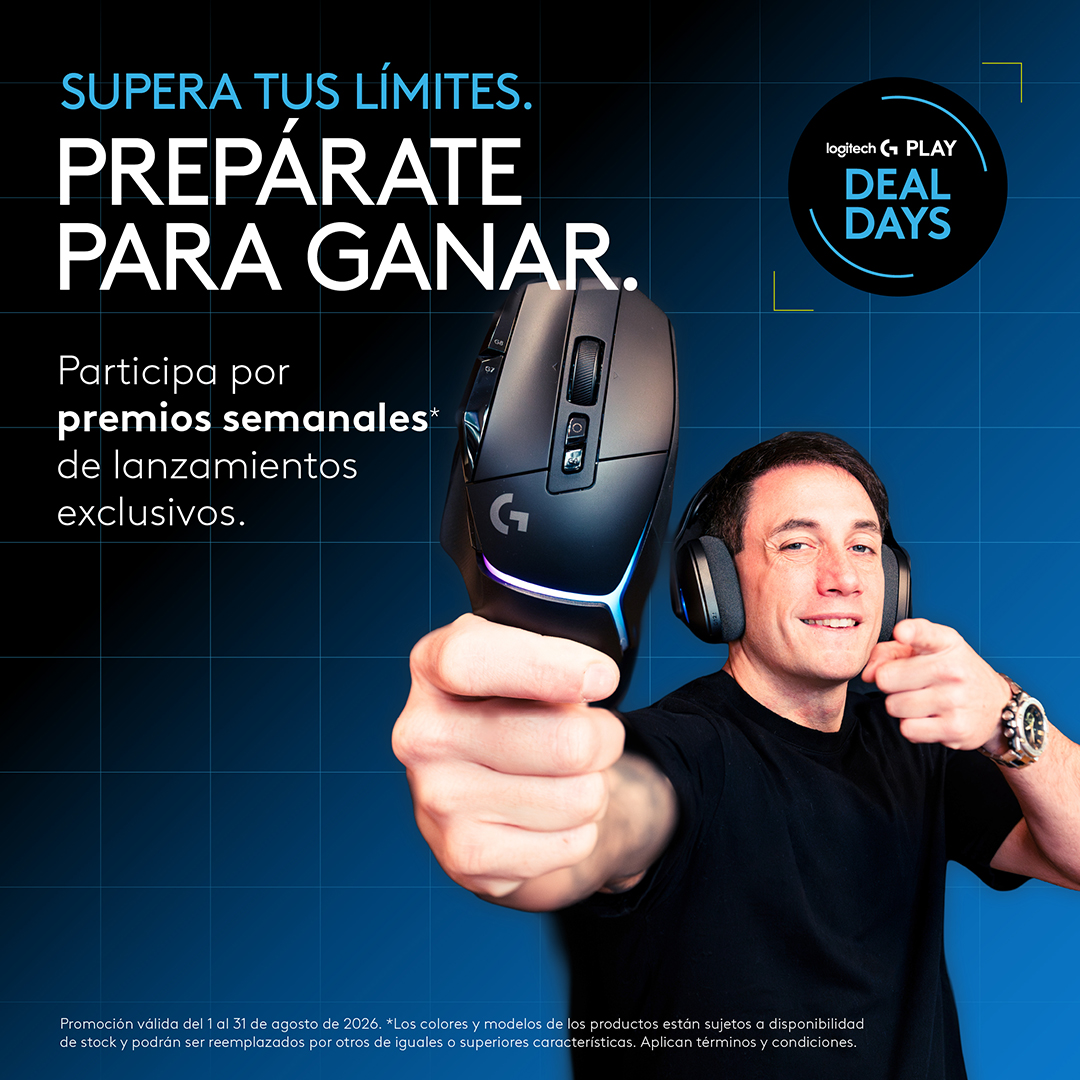
En ese contexto, la tecnología se convirtió en un factor determinante para la experiencia de juego. La precisión de un mouse, la velocidad de respuesta de un teclado o la calidad del audio pueden influir tanto en el rendimiento competitivo como en la inmersión y comodidad de cada partida. Sin embargo, uno de los principales desafíos de la industria continúa siendo acercar estas herramientas a una comunidad cada vez más amplia y diversa. Bajo esta visión, Logitech G presenta una nueva edición de los Logitech G Deal Days, una iniciativa regional que busca ofrecer acceso a periféricos de alto rendimiento mediante premios y  beneficios especiales, actividades para la comunidad y experiencias pensadas para celebrar el Mes del Gamer.  

Los Logitech G Play Deal Days se desarrollarán del 1 al 31 de agosto en Argentina, Chile, Colombia, Perú, Costa Rica y Guatemala. Durante ese período, los jugadores podrán acceder a distintas iniciativas pensadas para celebrar el Mes del Gamer, incluyendo beneficios especiales en productos de la marca, actividades para la comunidad y sorteos exclusivos. 

Como parte de la iniciativa, quienes registren sus compras podrán participar por premios semanales en combos de productos de las líneas G3, G5 y PRO. «En Logitech G creemos que la tecnología no debería ser una barrera para disfrutar del gaming en su máximo potencial. Los Logitech G Play Deal Days nacieron con el objetivo de acercar innovación, rendimiento y experiencias de calidad a más jugadores de toda Latinoamérica, permitiéndoles acceder a herramientas diseñadas para elevar su experiencia de juego», señala Lucas Landa, Gaming Category Manager de Logitech para Cono Norte y Sur de Latinoamérica. 

En la celebración del Mes del Gamer Logitech G también impulsará distintas actividades para la comunidad, incluyendo torneos de esports en varios países de la región. La culminación de las actividades tendrán su punto culminante cuando se realicen los encuentros presenciales en distintos países de Latinoamérica para reunir a jugadores, creadores de contenido y fanáticos del gaming en una jornada dedicada a celebrar una de las industrias de entretenimiento con mayor crecimiento del mundo.

La continuidad de un hospital ya no depende solo de la energía, sino de la inteligencia de su infraestructura

Schneider Electric asegura que la continuidad de un hospital ya no depende solo de la energía, sino de la inteligencia de su infraestructura.

Hoy los hospitales operan como ecosistemas altamente digitalizados donde la atención médica depende tanto del personal clínico como de la continuidad de los sistemas tecnológicos. Historias clínicas electrónicas, plataformas de gestión hospitalaria, equipos de imágenes diagnósticas y sistemas de monitoreo en tiempo real requieren infraestructura capaz de operar sin interrupciones, incluso en escenarios de alta demanda o inestabilidad energética.

Este entorno ha acelerado la adopción de infraestructura crítica basada en data centers, edge computing y sistemas de automatización, que permiten procesar y analizar información en tiempo real. En este tipo de entornos, la disponibilidad no es opcional: una interrupción energética o un retraso en el procesamiento de datos puede impactar directamente la toma de decisiones clínicas y la seguridad del paciente.

Para responder a estos retos, Schneider Electric ha desarrollado un portafolio especializado para el sector salud que garantiza continuidad operativa y eficiencia energética en entornos críticos. Soluciones como el sistema de alimentación ininterrumpida Galaxy VXL están diseñadas para proteger cargas críticas en hospitales, asegurando respaldo energético de alta eficiencia y escalabilidad. A esto se suma la plataforma digital EcoStruxure IT Expert, que permite el monitoreo en tiempo real de la infraestructura eléctrica y tecnológica, anticipando fallas y optimizando la operación de los sistemas hospitalarios. En conjunto, estas soluciones permiten construir entornos más resilientes, donde la energía y la digitalización trabajan de forma integrada para garantizar una atención médica adecuada y oportuna.

La solución Galaxy VXL es un sistema de alimentación ininterrumpida (UPS) de alta densidad diseñado para proteger entornos críticos como hospitales, donde la continuidad energética es vital para la operación de equipos médicos, quirófanos y sistemas de soporte clínico. Su arquitectura modular y escalable permite adaptar la capacidad energética a las necesidades del centro de salud, optimizando el espacio físico y mejorando la eficiencia operativa. Además, ofrece altos niveles de eficiencia energética en distintos modos de operación, lo que contribuye a reducir costos energéticos sin comprometer la disponibilidad. Por su parte, la plataforma EcoStruxure IT Expert es una solución de monitoreo basada en la nube que permite supervisar en tiempo real toda la infraestructura crítica de TI y energía, incluyendo UPS, racks y sistemas de distribución eléctrica. Su principal ventaja es la capacidad de anticipar fallas mediante analítica y alertas inteligentes, facilitando una gestión proactiva que reduce riesgos de interrupciones y mejora la continuidad operativa en entornos hospitalarios altamente sensibles.

“Los hospitales modernos dependen de una infraestructura tecnológica que debe ser tan confiable como el propio equipo médico. La continuidad energética y el monitoreo inteligente permiten que los sistemas críticos nunca se detengan, protegiendo lo más importante: la vida de los pacientes”, afirmó Hernán Neirotti, Regional Manager – Pre Sales & Business Development de Schneider Electric.

A medida que los sistemas de salud evolucionan hacia modelos cada vez más digitales y conectados, la infraestructura energética se convierte en un habilitador esencial de la atención médica moderna. La integración entre energía, tecnología y gestión inteligente es clave para garantizar hospitales más seguros, eficientes y preparados para responder a las demandas del futuro.

ASRock lanza los monitores Phantom Gaming PGO27QSA con panel QD-OLED 

ASRock lanza los monitores Phantom Gaming PGO27QSA con panel QD-OLED_
ASRock lanza los monitores Phantom Gaming PGO27QSA con panel QD-OLED. 

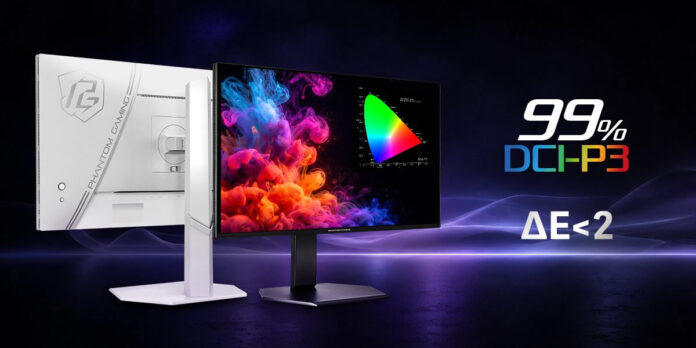
ASRock, fabricante de motherboards y tarjetas gráficas, anunció el lanzamiento de los nuevos monitores para juegos Phantom Gaming PGO27QSA y PGO27QSA-W. Dotada de panel QD-OLED QHD de 27 pulgadas, la nueva serie está disponible tanto en el clásico tono negro como en color blanco.

“Nuestra línea de monitores Phantom Gaming se amplía con estos monitores QD-OLED (Quantum Dot OLED) que combinan capacidades de alto rendimiento para videojuegos con una estética refinada”, destacó Hernán Chapitel, Director de Ventas para Latinoamérica de ASRock, y agregó: “La serie PGO27QSA cuenta con una pantalla plana QD-OLED QHD (2560 × 1440) de 27 pulgadas, con una tasa de refresco de 240 Hz y un tiempo de respuesta ultrarrápido de 0,03 ms (GTG), que minimiza el desenfoque de movimiento y el ghosting durante las partidas más exigentes. Ya sea disfrutando de títulos de FPS, MOBA u otros juegos competitivos, los usuarios podrán disfrutar de imágenes fluidas que les permitirán reaccionar con confianza en cada momento crítico”.

“Además de su rendimiento en videojuegos, la serie PGO27QSA también ofrece una precisión de color excepcional. Con una cobertura del 99% del espacio de color DCI-P3 y una calibración de fábrica con Delta E < 2, los monitores brindan una reproducción de color vívida, precisa y consistente para gaming, entretenimiento y creación de contenido. El soporte para AMD FreeSync Premium potencia aún más la experiencia de juego al reducir los desgarros y frenos en pantalla, para un gameplay más fluido e inmersivo”, afirmó Hernán Chapitel.

Pensada para brindar comodidad a largo plazo, la serie PGO27QSA incorpora un pie ergonómico con ajustes de altura, giro, inclinación y rotación, lo que permite a los usuarios personalizar fácilmente la posición de visualización óptima para jugar, trabajar o el uso cotidiano. Los monitores también ofrecen conectividad amplia, con dos puertos HDMI 2.1, dos entradas DisplayPort 1.4 y salida para auriculares, lo que brinda compatibilidad con PCs, consolas de videojuegos y otros dispositivos multimedia.

“Además de la edición negra característica de Phantom Gaming, ASRock también presenta el PGO27QSA-W, en un elegante acabado Minimal White. Con el mismo rendimiento premium en un diseño limpio y moderno, la edición blanca les da a los usuarios la opción de complementar setups minimalistas en blanco y expresar su propio estilo personal”, concluyó Chapitel.

Más información

https://pg.asrock.com/Monitors/PGO27QSA/index.asp

https://pg.asrock.com/Monitors/PGO27QSA-W/index.asp

SparkFound evoluciona su propuesta de ciberdefensa para fortalecer la seguridad de las organizaciones en América Latina

SparkFound presenta una nueva propuesta de ciberdefensa.

En un escenario marcado por la expansión de los entornos digitales y el crecimiento sostenido de las amenazas, SparkFound anunció la renovación de su identidad corporativa y el lanzamiento de su nueva web. Esta evolución acompaña una propuesta de valor regional basada en un principio clave: la higiene básica de ciberseguridad como punto de partida para construir una estrategia de ciberdefensa efectiva.

Actualmente, las organizaciones de América Latina operan con una cantidad creciente de usuarios, dispositivos, aplicaciones, servicios en la nube y accesos remotos. Esta transformación amplía su superficie de exposición y dificulta mantener una visión integral y actualizada de los riesgos.

Aunque muchas empresas concentran sus esfuerzos en responder a incidentes avanzados, una parte significativa de las amenazas continúa relacionada con controles esenciales que no se gestionan de manera permanente. La falta de visibilidad sobre los activos digitales, las configuraciones inseguras, las vulnerabilidades sin remediar, los accesos excesivos y el monitoreo insuficiente pueden convertirse en puntos de entrada para ataques capaces de afectar la continuidad del negocio.

Frente a esta realidad, SparkFound consolida un modelo de servicios que integra protección, detección, respuesta y recuperación dentro de una operación de seguridad gestionada 24×7. Su objetivo es brindar visibilidad continua sobre los entornos digitales y permitir una actuación temprana ante eventos que puedan representar un riesgo para las organizaciones.

“La ciberseguridad no debería comenzar cuando ocurre un incidente. El primer paso es conocer qué se debe proteger, identificar los riesgos de manera continua y garantizar que los controles esenciales funcionen correctamente todos los días. La higiene básica de ciberseguridad es la base sobre la cual se construye una estrategia de defensa sólida”, señalaron desde SparkFound.

Una plataforma renovada para acompañar todo el ciclo de ciberdefensa

La nueva web de SparkFound refleja esta visión y presenta de manera más clara su ecosistema de servicios, diseñado para acompañar a las organizaciones durante todo el ciclo de ciberdefensa.

La propuesta incorpora capacidades de monitoreo continuo, gestión de eventos de seguridad, automatización de respuestas, protección de endpoints, respaldo y recuperación de información, además de servicios especializados orientados a fortalecer la resiliencia operativa.

A través de su NG-NSOC, SparkFound centraliza la vigilancia, el análisis y la respuesta ante incidentes dentro de una infraestructura preparada para operar sobre entornos híbridos, cloud y distribuidos.

Este modelo permite que organizaciones de diferentes tamaños accedan a capacidades especializadas de ciberseguridad sin necesidad de invertir en la construcción, el mantenimiento y la operación de un centro de monitoreo propio.

Expansión del ecosistema de partners en América Latina

Como parte de esta nueva etapa, SparkFound también busca ampliar su red de alianzas estratégicas en América Latina. La compañía proyecta incorporar nuevos partners tecnológicos, integradores y consultoras interesados en sumar servicios especializados de ciberseguridad a sus propuestas comerciales.

Este modelo de colaboración permitirá acercar capacidades de protección y monitoreo continuo a más organizaciones de la región, al mismo tiempo que brinda a los socios la posibilidad de ampliar su portafolio sin desarrollar infraestructura ni equipos especializados desde cero.

“La transformación digital amplió la superficie de exposición de prácticamente todas las organizaciones. Nuestro objetivo es acompañar a las empresas y a nuestros socios de negocio con servicios que aporten visibilidad, capacidad de respuesta y una operación continua, alineada con las necesidades y los desafíos actuales de América Latina”, agregaron desde la compañía.

Con esta evolución, SparkFound reafirma su compromiso de acercar capacidades avanzadas de ciberseguridad a organizaciones públicas y privadas de toda la región, ayudándolas a reducir riesgos, proteger sus activos críticos y fortalecer su continuidad operativa frente a un escenario de amenazas cada vez más dinámico.

Kaspersky advierte que el avance de la IA dispara la inversión en ciberseguridad en LATAM

Kaspersky advierte que el avance de la IA dispara la inversión en ciberseguridad en LATAM.

Según Kaspersky, la adopción de la Inteligencia Artificial (IA) se ha convertido en el principal motivo por el que las empresas de América Latina están incrementando sus inversiones en ciberseguridad, ya que el 41% de las organizaciones de la región afirma haber aumentado su presupuesto de seguridad informática por esta razón. Otros factores relevantes incluyen el creciente costo de las brechas de seguridad, la migración hacia infraestructuras en la nube y la experiencia reciente de incidentes de seguridad.

Estos hallazgos forman parte de un estudio global realizado por el Centro de Investigación Interna de Kaspersky —que encuestó a 1.800 responsables de la toma de decisiones y especialistas en TI y ciberseguridad pertenecientes a organizaciones de 18 países—, y revela que el 19% de las empresas considera que las vulnerabilidades relacionadas con la IA figuran entre las amenazas más peligrosas que enfrentan actualmente, solo por detrás del phishing y los ataques masivos de malware.

Los resultados reflejan una creciente preocupación por los riesgos asociados al uso de la IA y ayudan a explicar, junto con otros factores, el aumento de las inversiones en ciberseguridad y la mayor conciencia en los sectores financiero, de tecnologías de la información (TI) y gubernamental, que se han convertido en objetivos prioritarios debido al carácter crítico de sus activos digitales.

¿Cuál es el riesgo de la IA en el trabajo?

Las amenazas externas no son el único motivo por el que las empresas consideran que la Inteligencia Artificial representa un riesgo. Un peligro igualmente importante proviene del uso que los empleados hacen de herramientas de IA de terceros, como ChatGPT y DeepSeek, para realizar tareas laborales, una práctica conocida como “Shadow AI”. En este sentido, el 31% de las organizaciones encuestadas identificó este  comportamiento como un factor de riesgo frecuente, lo que pone de manifiesto la necesidad urgente de establecer políticas claras para gestionar y regular el uso de soluciones de IA externas, con el fin de reducir el riesgo de filtraciones de información y brechas de seguridad.

Además, los resultados indican que muchas empresas aún no supervisan ni controlan de manera integral el uso que sus colaboradores hacen de estas herramientas. Según la encuesta, el 57% permite el uso de soluciones de IA de terceros bajo ciertas restricciones, como prohibir el ingreso de nombres de la empresa o documentos internos, mientras que el 34% autoriza su uso sin restricciones, aunque acompaña esta práctica con lineamientos y programas de capacitación para promover un uso seguro.

Planes estratégicos para el desarrollo de la IA

El ritmo de integración de la Inteligencia Artificial en las organizaciones sigue siendo acelerado, a pesar de los riesgos asociados. Un 90% de las empresas señaló que está explorando activamente o implementando herramientas internas de IA impulsadas por Modelos de Lenguaje de Gran Tamaño (LLM, por sus siglas en inglés), mientras que el 10% ya ha integrado estas tecnologías en sus flujos de trabajo.

En las organizaciones que han adoptado sus propias soluciones internas de IA, los principales impulsores son la mejora de la eficiencia de los procesos (59%), la reducción de los errores humanos (59%) y el aumento de la calidad de los entregables para los clientes (59%).

“La adopción de la IA ya no es solo una ventaja competitiva; también implica asumir nuevos desafíos en materia de ciberseguridad. Las organizaciones que logren integrar capacidades avanzadas de inteligencia artificial en sus estrategias de protección estarán mejor preparadas para contener incidentes con mayor rapidez, reducir su impacto y operar con mayor resiliencia en un entorno de amenazas en constante evolución”, señala Andrea Fernández, Gerente General para la región Sur de América Latina en Kaspersky.

Para proteger a las empresas frente a las amenazas emergentes relacionadas con la IA, Kaspersky recomienda:

  • Implementar soluciones integrales de la línea de productos Kaspersky Next, que ofrecen protección en tiempo real, visibilidad de amenazas y capacidades de investigación y respuesta mediante tecnologías EDR y XDR. Sus capacidades impulsadas por Inteligencia Artificial se utilizan para automatizar y optimizar los procesos de seguridad, ayudando a los equipos a operar de manera más eficiente y a reducir la carga de trabajo manual y las brechas de habilidades. Además, los modelos de IA generativa integrados en la plataforma permiten convertir rápidamente los datos recopilados en información estructurada y procesable para los equipos de seguridad y los responsables de la toma de decisiones.
  • Dotar a su equipo de ciberseguridad de una visibilidad profunda sobre las ciberamenazas dirigidas contra su organización. La más reciente Kaspersky Threat Intelligence proporciona información contextual y detallada a lo largo de todo el ciclo de gestión de incidentes, lo que permite identificar los riesgos cibernéticos de manera oportuna. El aprendizaje automático (machine learning) y la IA generativa respaldan la clasificación de malware, el análisis de grandes volúmenes de datos sobre amenazas y la generación de resúmenes de indicadores de compromiso (IoC) mediante IA, lo que permite a los equipos de seguridad tomar decisiones más rápidas y mejor fundamentadas.

De esta manera, Kaspersky sostiene que el crecimiento de la IA está transformando el panorama de la ciberseguridad corporativa. Para la compañía, el desafío ya no pasa solo por adoptar estas tecnologías, sino por hacerlo con estrategias de protección, controles y capacidades que permitan gestionar los nuevos riesgos asociados a su uso.